Исследователи Modat и Национального центра кибербезопасности Нидерландов обнаружили 8547 административных панелей энергетических объектов, доступных из сети без ограничений. Среди них 7942 солнечные станции и 605 ветровых установок, в основном в Испании, Греции, Германии и Италии.
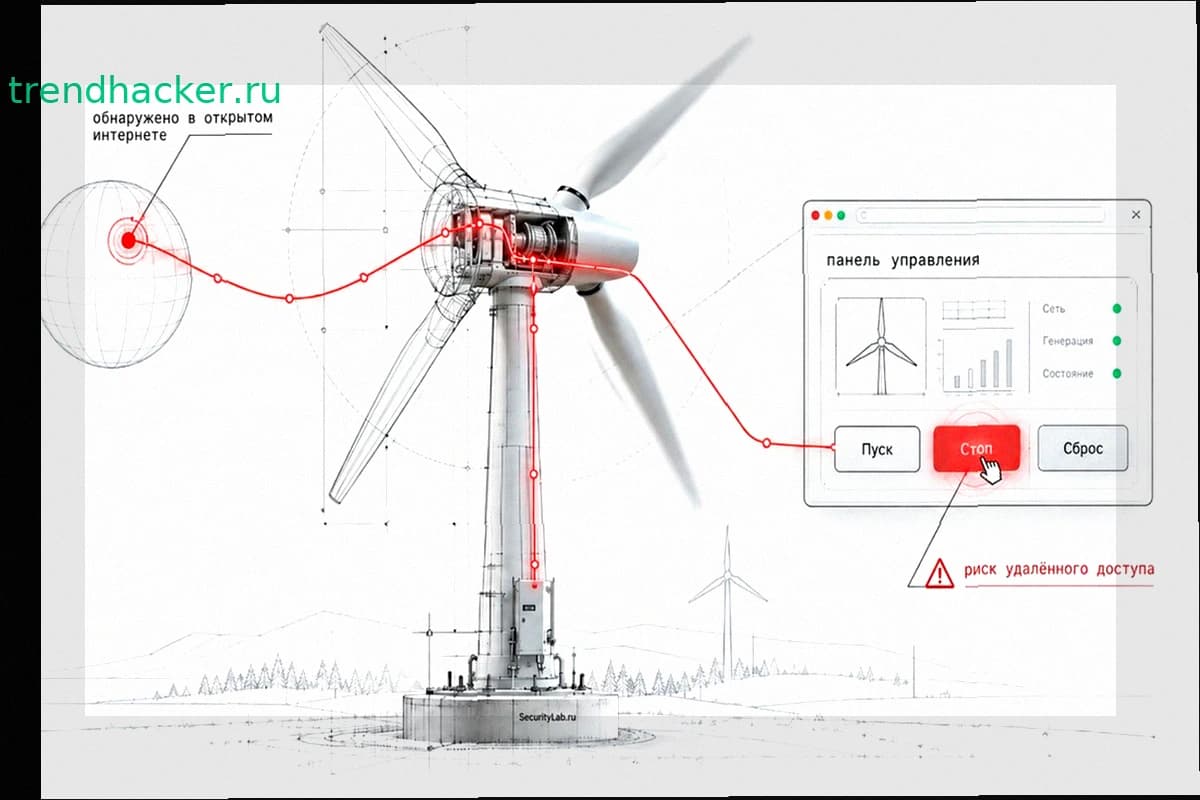
На найденных интерфейсах отображались текущие показатели выработки, координаты объектов и органы управления: кнопки запуска, остановки и перезагрузки оборудования. Большинство панелей требовали вход в систему, но примерно для 181 объекта исследователи выявили возможность полного управления без аутентификации. На одной из панелей даже использовалось стандартное имя пользователя «root».
Команда применяла платформу Modat Magnify с алгоритмами машинного обучения для поиска интернет-сервисов и их связи с реальными электростанциями. Цифра 8547 — это консервативная оценка, поскольку учитывались только системы, которые удалось достоверно идентифицировать.
Главная угроза в том, что любой, кто найдёт слабо защищённую панель, может управлять производством электроэнергии удалённо. Масштабная атака на энергосистему становится теоретически возможной без физического доступа к объектам инфраструктуры.
Исследователи рекомендуют операторам вывести административные панели из открытого интернета, применить защищённые каналы доступа и регулярно проверять доступность критических систем извне. Для важных объектов стоит подготовить резервные ручные режимы управления.
Список обнаруженных объектов передали владельцам через национальные координационные центры кибербезопасности, без публикации IP-адресов и координат электростанций. Открытые компоненты производственных систем находили в сети и раньше, но автоматизированный поиск позволяет выявлять такие уязвимости намного быстрее.