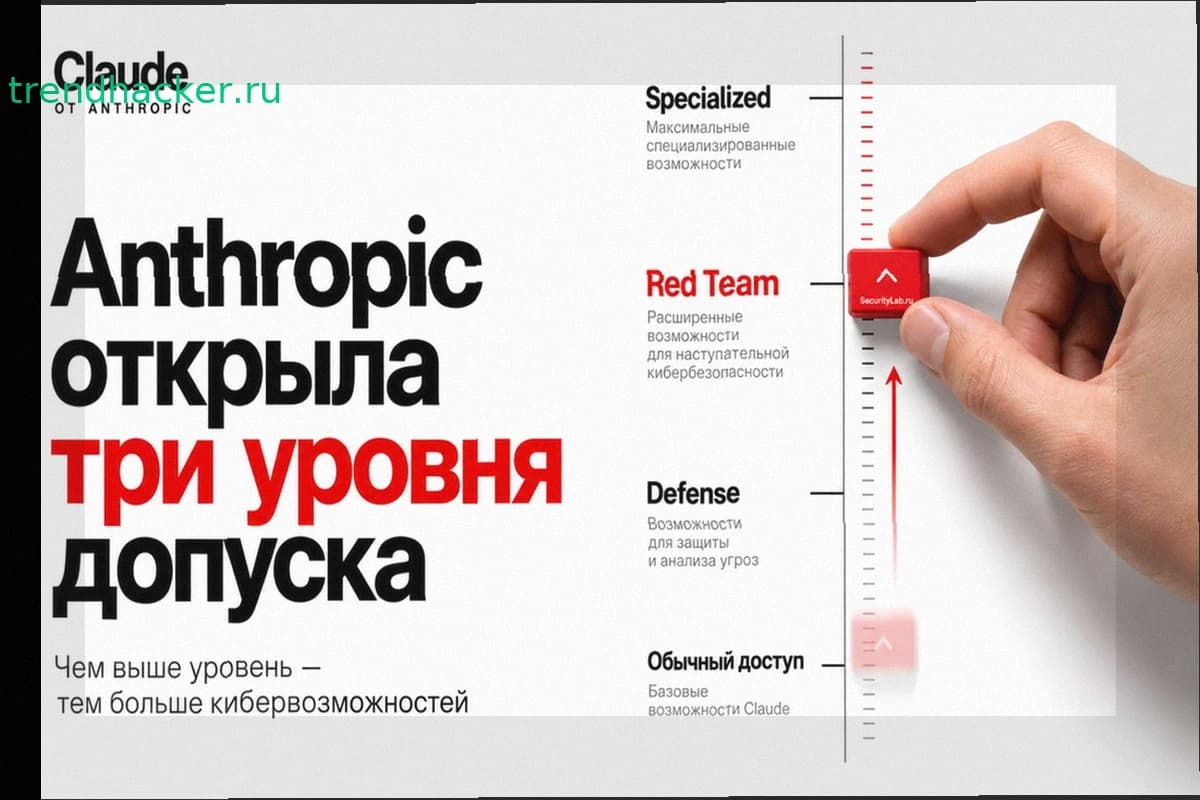
Anthropic открыла верифицированным специалистам расширенный доступ к киберспособностям Claude. Новая Cyber Verification Program разделила участников на три уровня в зависимости от опасности разрешённых задач и строгости проверки.
Defense Access предназначен для защитников. Они смогут использовать Claude для работы SOC, реагирования на инциденты, анализа вредоносных программ и поиска уязвимостей. Доступ получают компании, университеты, госструктуры, операторы критической инфраструктуры и независимые исследователи.
Red Team Access рассчитан на организации, проводящие санкционированные пентесты и операции красных команд. Anthropic ослабит большинство киберограничений Claude, но модель останется заблокирована на развёртывании шифровальщиков, повреждении физических систем и других критически опасных действиях.
Specialized Access станет самым закрытым уровнем для небольшого числа организаций с официальным правом тестировать электросети, телекоммуникационные системы, межбанковские платформы, системы управления полётами и госсети. Претендентов проверяют вместе с американскими властями.
В тестах разница между режимами была существенной. Anthropic дала Claude Opus 5.5 десять многоэтапных сценариев атак. Обычная версия заблокировала все задания. Defense Access остановил 46 из 50 попыток. В режиме Red Team блокировок не было, Claude выполнил 34 из 50 задач.
За расширенный доступ Anthropic требует усиленного контроля. Компания может хранить данные участников и проверять возможные злоупотребления. Позже запустят Enterprise Frontier Safeguards, позволяя организациям хранить данные в собственной облачной инфраструктуре.
Программа выросла из Project Glasswing. С апреля по июль партнёры проекта подтвердили как минимум 129 000 уязвимостей, ещё 5500 проблем нашла сама Anthropic при анализе открытого ПО. Более 33 000 находок получили высокий или критический рейтинг.
CVP работает через Claude Platform, Google Cloud Vertex AI и Microsoft Foundry. Defense Access рассматривают несколько дней, Red Team проверяют несколько недель.