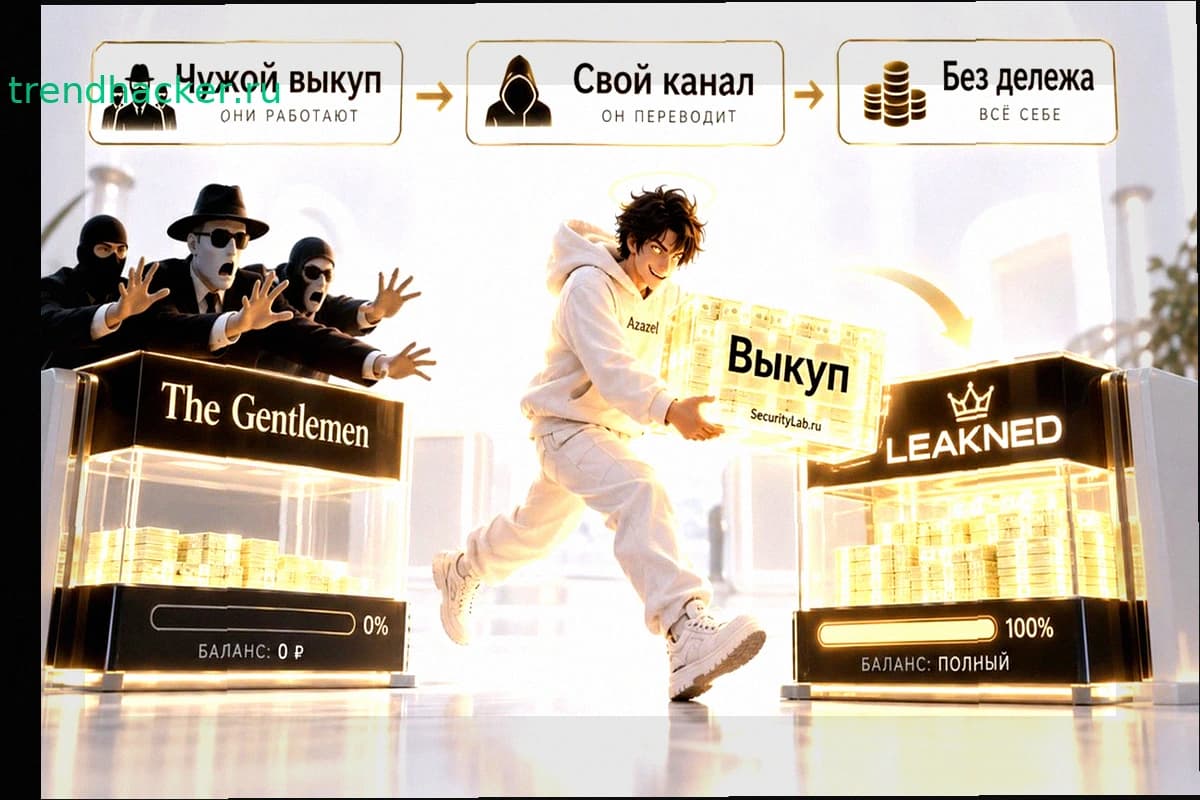
Azazel работал партнёром группировки The Gentlemen, но решил не отдавать даже условленную долю. Он брал инструменты банды для взлома, а затем отправлял жертв на собственный сайт утечек и забирал все деньги себе.
Схему раскрыли исследователи CloudSEK. Неправильная настройка сервера Azazel открыла доступ к его инфраструктуре объёмом свыше 50 ТБ. Они нашли данные более 20 организаций из шести стран и примерно 6 ТБ похищенных файлов.
The Gentlemen работала по модели ransomware-as-a-service: давала партнёрам шифровальщик и инфраструктуру, партнёры могли оставлять себе около 90% выкупа. Azazel хотел остальные 10% тоже.
Он создал сайт утечек LEAKNED, вёл переговоры с жертвами напрямую и собирал выкупы на счёт. Руководство The Gentlemen об этом не знало.
Во многих атаках Azazel использовал украденные секреты из GitLab: переменные CI/CD, старые данные из истории репозиториев. Такой доступ давал путь к исходному коду, облачным сервисам, внутренним системам.
Одна из атак затронула компанию в сфере искусственного интеллекта. Azazel получил учётные данные, JWT-токены, SSH-ключи и продолжал выгружать несколько терабайт информации даже во время расследования.
CloudSEK обнаружила необычное применение MCP. Azazel встроил ИИ-помощника как интерфейс для отправки команд на взломанные системы. Это был не баг в самом MCP, а его встраивание в процесс реальной кибератаки.
Специалисты назвали это одним из первых публично описанных примеров такого применения MCP.