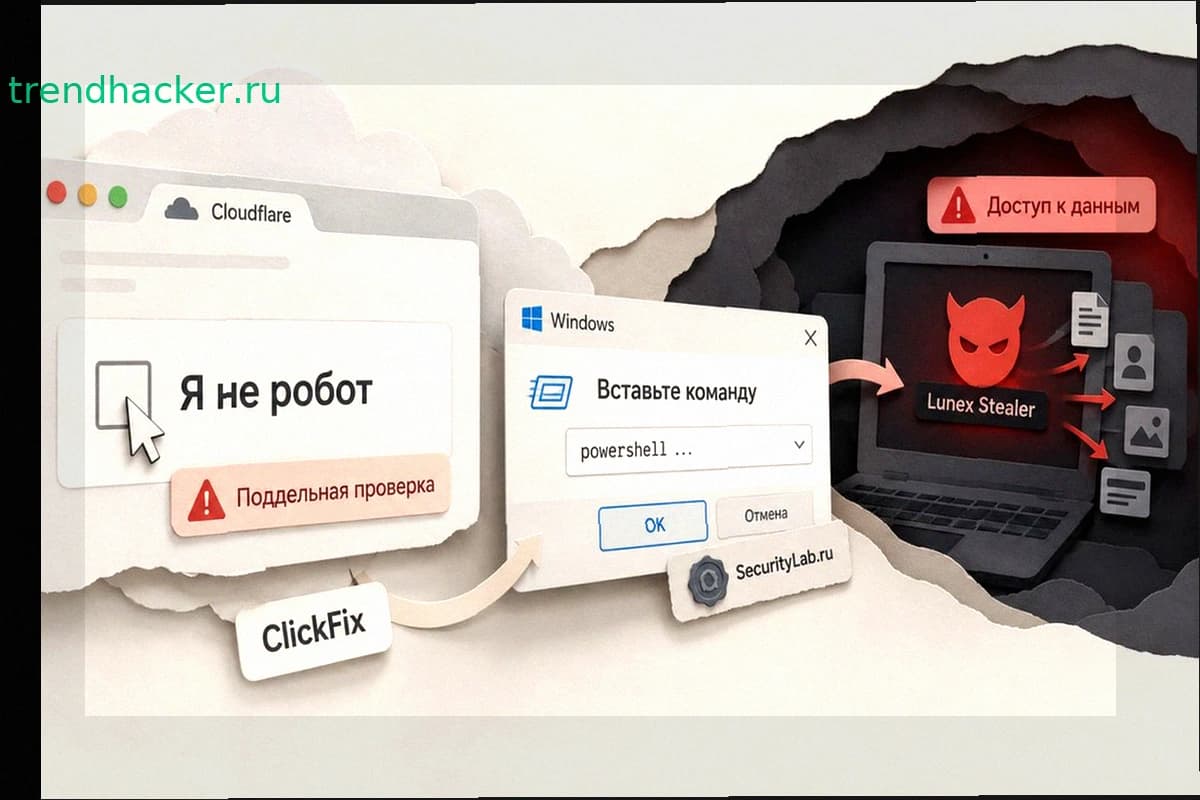
Легитимные сайты превратили в источник распространения Lunex Stealer через поддельную проверку Cloudflare. Вместо стандартной CAPTCHA посетители видели инструкции, которые при выполнении загружали вредонос на компьютер.
Кампанию выявили специалисты CERT-UA в сентябре 2026 года. JavaScript-код в сайтах получал команды через смарт-контракты Polygon и Ethereum, что позволяло злоумышленникам централизованно менять адреса вредоносных ресурсов для всей сети заражённых сайтов.
Атака была избирательной. Скрипт срабатывал только для пользователей Windows, пришедших из поисковых систем, и показывался ограниченное число раз. После выполнения команд система загружала MSI-пакет Lunex Stealer.
Найдено три схемы установки. Первая запускала стилер сразу. Вторая обходила UAC, отключала Microsoft Defender и использовала BYOVD с уязвимым драйвером AMD PDFWKRNL.sys (CVE-2023-20598). Третья применяла DLL side-loading.
Lunex Stealer похищает сохранённые пароли, токены сессий, информацию о системе и данные криптокошельков. Может запускать дополнительные исполняемые файлы, MSI-установщики, PowerShell-скрипты и команды Windows.
Некоторые версии устанавливают в Chromium-браузеры расширение LunarAxe под видом Microsoft Office Word Editor. Расширение перехватывает cookies и историю, кражу логинов и паролей, управляет вкладками, скринит страницы и меняет прокси-настройки. Дополнительный компонент NaiveMess позволяет читать, изменять файлы и запускать программы.
CERT-UA присвоила операции идентификатор UAC-0277, но не связала её ни с одной известной группировкой. Точное число заражённых компьютеров остаётся неизвестным. Среди взломанных — обычные сайты, включая интернет-магазины и портал детских раскрасок.
Главный признак ClickFix неизменен. Настоящая CAPTCHA не просит открывать Win+R, PowerShell или командную строку для вставки команд. Такие инструкции почти всегда говорят о попытке заражения.