В LiteSpeed Web Server Enterprise обнаружена критическая уязвимость повышения привилегий. На shared-хостинге пользователь сайта с минимальными правами может получить root-доступ к серверу, где размещены другие проекты.
Для хостинг-провайдеров это особенно опасно. На одном сервере работают сайты множества клиентов, но каждый аккаунт должен оставаться изолирован. Root-доступ позволяет читать и менять файлы соседних сайтов, их данные и конфигурацию всей машины.
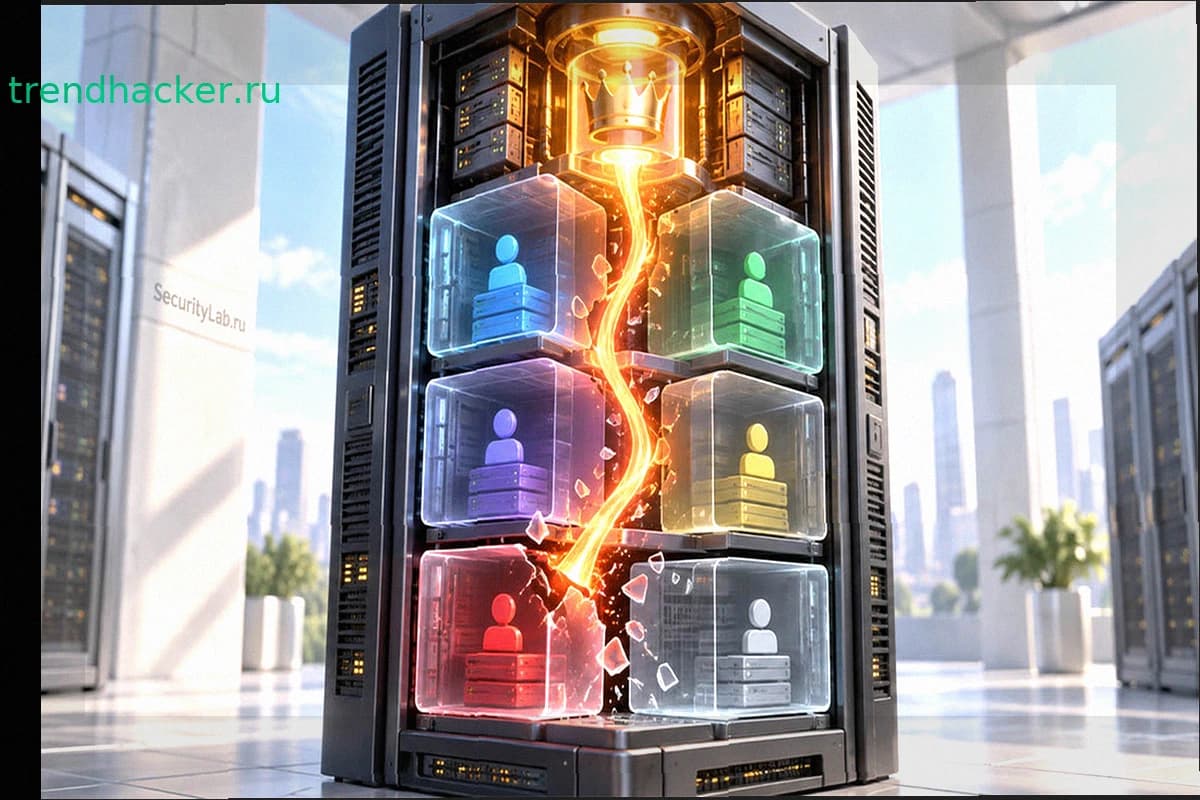
Уязвимость обходит механизмы изоляции, включая CageFS в CloudLinux. CageFS создаёт для каждого клиента ограниченное представление файловой системы, скрывая содержимое других аккаунтов и системные файлы. Эта защита не срабатывает: вредоносный пользователь выходит из изолированного окружения и получает максимальные системные привилегии.
Под угрозой версии LiteSpeed Web Server Enterprise ниже 6.3.7. LiteSpeed выпустила эту сборку 11 сентября с тремя изменениями безопасности: усиленной проверкой запросов lscgid, более строгой валидацией внутренних перенаправлений и запретом важных служебных переменных окружения через .htaccess. Компания не уточнила, какое из этих изменений закрывает брешь.
Механизм атаки пока не раскрыт. CVE не опубликован, поэтому отсутствует оценка CVSS. cPanel и LiteSpeed не сообщили о реальных эксплуатациях, не выпустили индикаторы компрометации и не предложили временного способа защиты без обновления сервера.
Администраторам нужно обновить LiteSpeed Web Server Enterprise до версии 6.3.7 или выше. cPanel указывает команду для принудительной установки: /usr/local/lsws/admin/misc/lsup.sh -f -v 6.3.7. LiteSpeed предупредила, что автоматическое обновление может поступить с задержкой, поэтому ручная установка может потребоваться раньше.
Для LiteSpeed это не первая проблема в 2026 году. В мае обнаружили уязвимость в пользовательском плагине для cPanel, через которую злоумышленники атаковали shared-хостинги. Та проблема (CVE-2026-48172, CVSS 10,0) позволяла любому пользователю cPanel запускать произвольные скрипты с правами root через функцию lsws.redisAble. LiteSpeed подтвердила эксплуатацию в реальных атаках, уязвимость попала в каталог CISA Known Exploited Vulnerabilities.
Новая уязвимость отличается масштабом: cPanel описывает проблему именно в LiteSpeed Web Server Enterprise, не привязывая её к плагину управления. Предупреждение касается коммерческой Enterprise-редакции. Для OpenLiteSpeed отдельного уведомления на момент публикации не было.
Разработчики не раскрыли механизм эксплуатации, поэтому точно оценить требования к атаке невозможно. Подтверждено только наличие низкопривилегированного пользователя сайта на общем сервере и способность обойти изоляцию вплоть до root. Главная мера защиты: обновить все Enterprise-установки ниже 6.3.7 и проверить фактическую версию после установки.