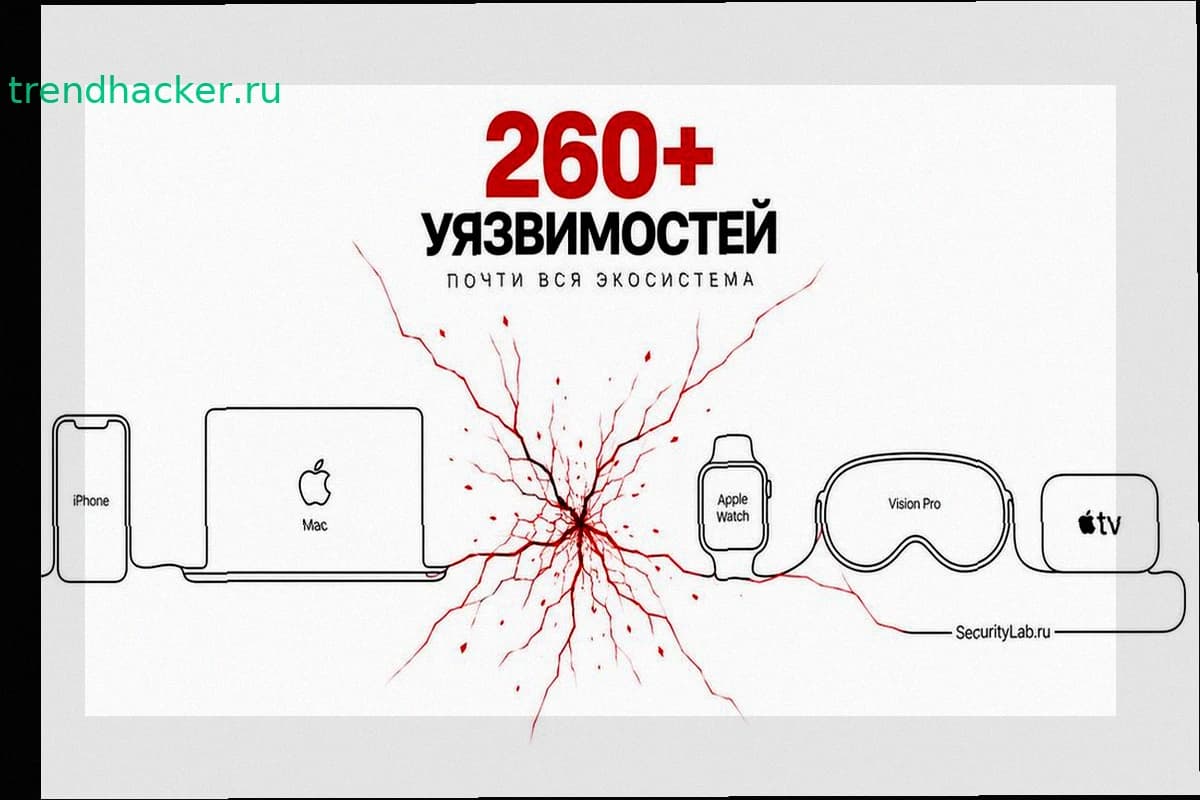
14 сентября Apple развернула крупнейший в истории компании цикл обновлений. Выпущены новые версии iOS, iPadOS, macOS Golden Gate и Tahoe, tvOS, watchOS, visionOS, Safari и Xcode. За один раз закрыто более 260 уникальных уязвимостей.
Масштаб распределился неравномерно. iOS 27 и iPadOS 27 получили 122 исправления, macOS Golden Gate 27 — 204. Большинство проблем затрагивают общие компоненты, повторяясь на разных платформах, поэтому складывать цифры прямо нельзя.
В iPhone и iPad обнаружили опасные ошибки. CVE-2026-43689 позволяла вредоносному приложению получить права root. CVE-2026-84607 давала изолированному приложению доступ к привилегиям ядра. CVE-2026-65414 открывала уязвимость через Bluetooth. Вместе с недавними проблемами в WebKit, позволявшими обходить защиту Apple, картина выглядит серьёзно.
На Mac проблемы потенциально опаснее. Ошибка в системе печати CUPS (CVE-2026-43692) давала удалённому пользователю возможность выполнить произвольный код. CVE-2026-43690 в SMB открывала локальному пользователю доступ к памяти ядра. В августе злоумышленники уже эксплуатировали другую критическую уязвимость macOS для установки майнера, так что риск носит не только теоретический характер.
В документации Apple упомянула инструменты искусственного интеллекта при выявлении десяти уязвимостей. Claude и Anthropic Research помогли найти проблемы в iOS и macOS. Nvidia AI Red Team обнаружила несколько ошибок на Mac. Пока ИИ эффективнее помогает искать слабые места, чем их устранять.
Apple не пометила ни одну из новых уязвимостей как активно эксплуатируемую. Однако опубликованные описания дают исследователям и злоумышленникам достаточно информации для анализа.
Владельцам совместимых устройств стоит обновиться как можно быстрее, особенно если они работают с недоверенными файлами, сетевыми ресурсами, Bluetooth-устройствами или открывают внешние веб-страницы.
Предыдущая крупная волна пришлась на конец июля с более чем 300 уязвимостями. Сентябрьский цикл примечателен методикой подсчёта — более 260 уникальных CVE в одном раунде обновлений.
В августе специалисты Meta обнаружили ошибку обработки изображений в ImageIO, грозившую выполнением произвольного кода на iPhone, iPad и Mac. Подобные компоненты опасны тем, что обрабатывают враждебные данные почти незаметно.
Начало 2026 года тоже было нестабильным. В феврале Apple спешно закрывала уязвимость нулевого дня, которую применяли в целевых атаках и которая затрагивала несколько типов устройств компании.