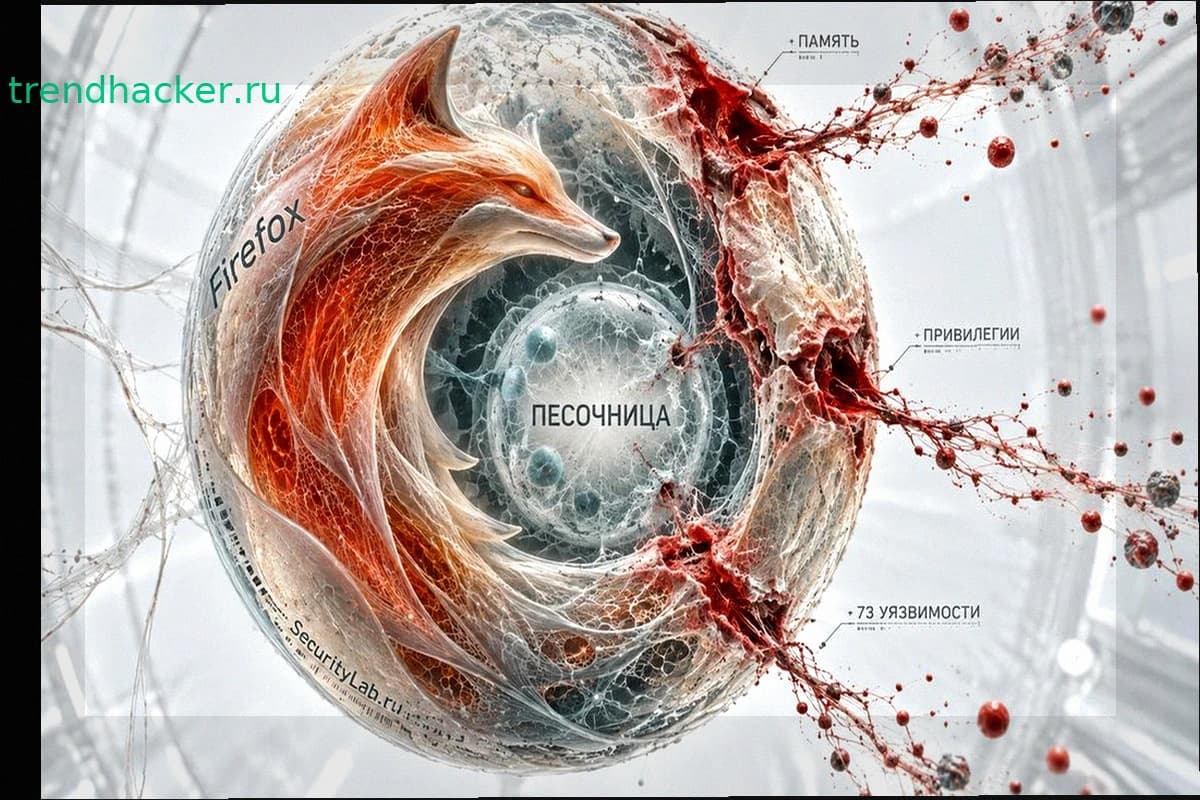
Firefox 156 получил огромный пакет безопасности. Mozilla исправила сразу 73 уязвимости, среди которых десятки способов повысить привилегии, выбраться из песочницы и нарушить работу с памятью.
Из 73 CVE 29 оценены как опасные, 24 как умеренные и 20 как проблемы низкого уровня. Масштаб списка частично связан с новой политикой Mozilla: компания перестала объединять ошибки безопасности памяти под одним идентификатором и теперь присваивает отдельный CVE каждому дефекту. Mozilla также пересмотрела подход к оценке выходов из изоляции браузера и системе награждения за их обнаружение.
Особенно много проблем связано с повышением привилегий — таких записей в бюллетене 20. CVE-2026-92033 затрагивает Firefox для Android, CVE-2026-92015 позволяет повысить привилегии через WebExtensions, CVE-2026-92017 находится в Service Workers.
Отдельный пласт составляют 17 ошибок класса use-after-free, когда программа обращается к уже освобождённой области памяти. Такие дефекты обнаружены в Web Codecs, DOM, XML, SVG, сетевом коде, WebAssembly и графической подсистеме. Высокую опасность получила CVE-2026-92005 в Web Codecs.
Бюллетень содержит десять уязвимостей, прямо описанных как выход из песочницы. Наиболее опасные — CVE-2026-92035 в графической подсистеме и CVE-2026-92018 в DOM Core & HTML. Подобные проблемы особенно ценны для атакующих в цепочках уязвимостей: первая запускает код внутри браузера, вторая снимает ограничения изолированного процесса. Эта схема уже применялась при атаках на Firefox и Tor Browser.
Несколько десятков исправлений затрагивают CanvasWebGL, WebRender, HTTP, WebRTC, XPConnect, DevTools, Enterprise Policies и механизмы изоляции сайтов. Встречаются утечки информации, состояния гонки, ошибки проверки границ, использование неинициализированной памяти и подмена интерфейса.
Количество исправлений отражает растущую автоматизацию поиска дефектов. В начале 2026 года Mozilla с Anthropic продемонстрировала, как искусственный интеллект находит ошибки в коде Firefox за минуты, включая опасные проблемы работы с памятью.
Firefox 156 вышел 15 сентября. Mozilla не указывает, используются ли какие-либо из этих уязвимостей в реальных атаках, однако большое число выходов из песочницы, повышений привилегий и ошибок памяти делает обновление необходимым.
Firefox 155, вышедший двумя неделями раньше, также принёс крупный пакет из 29 CVE, включая ошибки памяти, два выхода из песочницы и повышение привилегий через WebGPU.
Весной масштабы были ещё выше. Firefox 150 получил исправления для 359 уязвимостей, значительную часть которых составляли проблемы памяти, найденные частью автоматизированными инструментами. Firefox 148 закрыл около 50 проблем. Серия крупных бюллетеней показывает, что ошибки изоляции процессов и управления памятью остаются основным направлением работы над безопасностью браузера.