Британский NCSC, ФБР США и нидерландская AIVD раскрыли скоординированную кампанию. Иранские операторы выдают себя за знакомых и сотрудников поддержки в Telegram и WhatsApp, чтобы заразить компьютеры журналистов, активистов и диссидентов шпионским ПО CHOSEN BRICK.
Атаки начинаются с подробного сбора информации о жертве. Злоумышленник устанавливает контакт и несколько дней ведёт обычный разговор, завоёвывая доверие. Лишь потом предлагает скачать файл — якобы Pictory, RunwayML, Norton Antivirus, Telegram, Adobe Flash Player, KeePass или результаты МРТ. Такая подготовка позволяет точно подстроить приманку под работу, интересы и обстоятельства конкретного человека.
После запуска пользователь видит окно, соответствующее легенде. Одновременно в фоне устанавливается CHOSEN BRICK. Вредонос работает только на Windows, закрепляется через автозагрузку реестра, добавляет исключения в Microsoft Defender и сохраняется после перезагрузки.
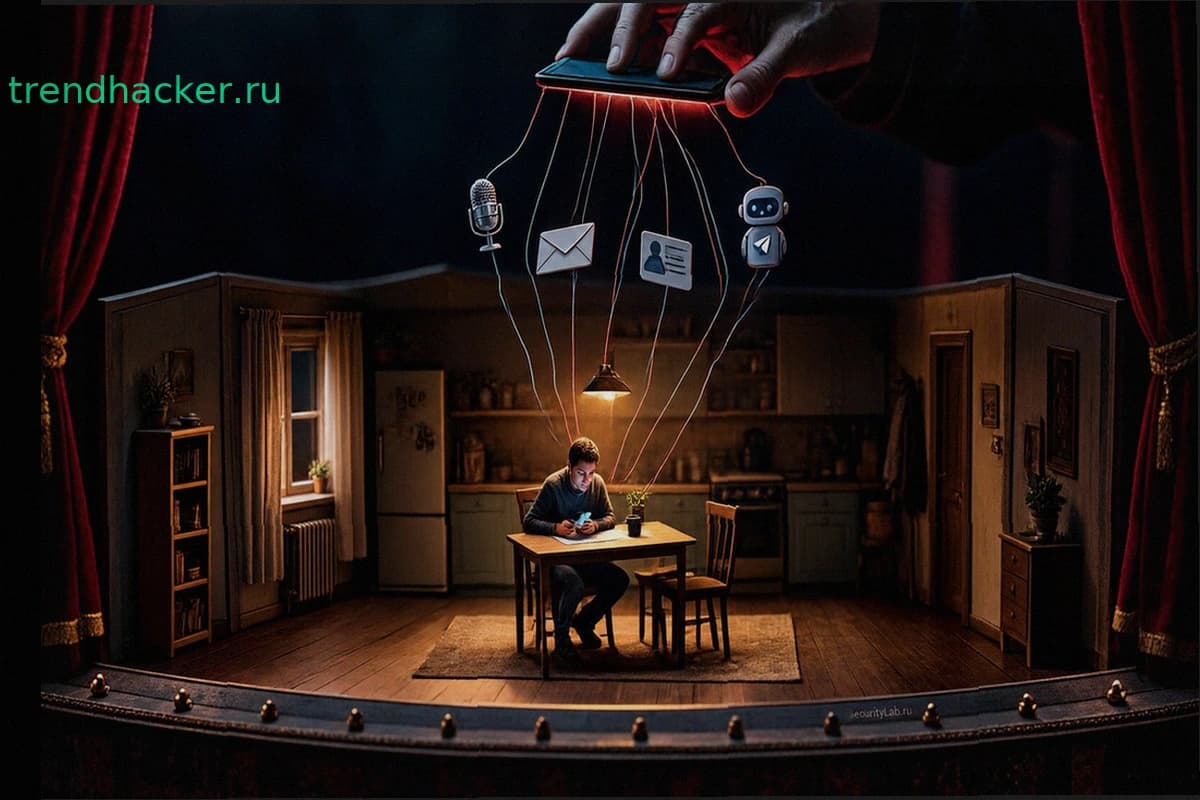
Каждому заражённому устройству назначается отдельный Telegram-бот для управления. CHOSEN BRICK умеет снимать экраны, включать микрофон, красть письма, перехватывать данные Telegram и WhatsApp из браузеров, загружать дополнительные файлы. Вывод украденной информации идёт через Telegram, VultrObjects и StorjShare. Новые варианты скрывают часть трафика через HTTPS- и SOCKS5-прокси.
Снимки экрана и переписка позволяют восстановить круг общения, местонахождение и распорядок дня человека. Данные некоторых жертв позже публиковались на проиранских сайтах. Особенно интенсивно давят на журналистов — в августе аналогичные попытки фиксировали против израильских СМИ.
NCSC, ФБР и AIVD в совместном предупреждении от 15 сентября связывают кампанию с иранскими государственными кибероператорами. NCSC с высокой уверенностью оценивает, что киберактивность направлена на давление людей, которых Тегеран считает угрозой.
Для защиты ведомства рекомендуют не устанавливать программы из присланных файлов и ссылок, загружать ПО только с официальных сайтов, регулярно обновлять систему, не игнорировать предупреждения SmartScreen и использовать многофакторную аутентификацию.
Аналитики связывают подобные операции с более широкой деятельностью. Весной обнаружили общую инфраструктуру, объединяющую атаки под брендами Homeland Justice, KarmaBelow80 и Handala, где кража данных сочеталась с разрушительными операциями и последующей публикацией похищенной информации.