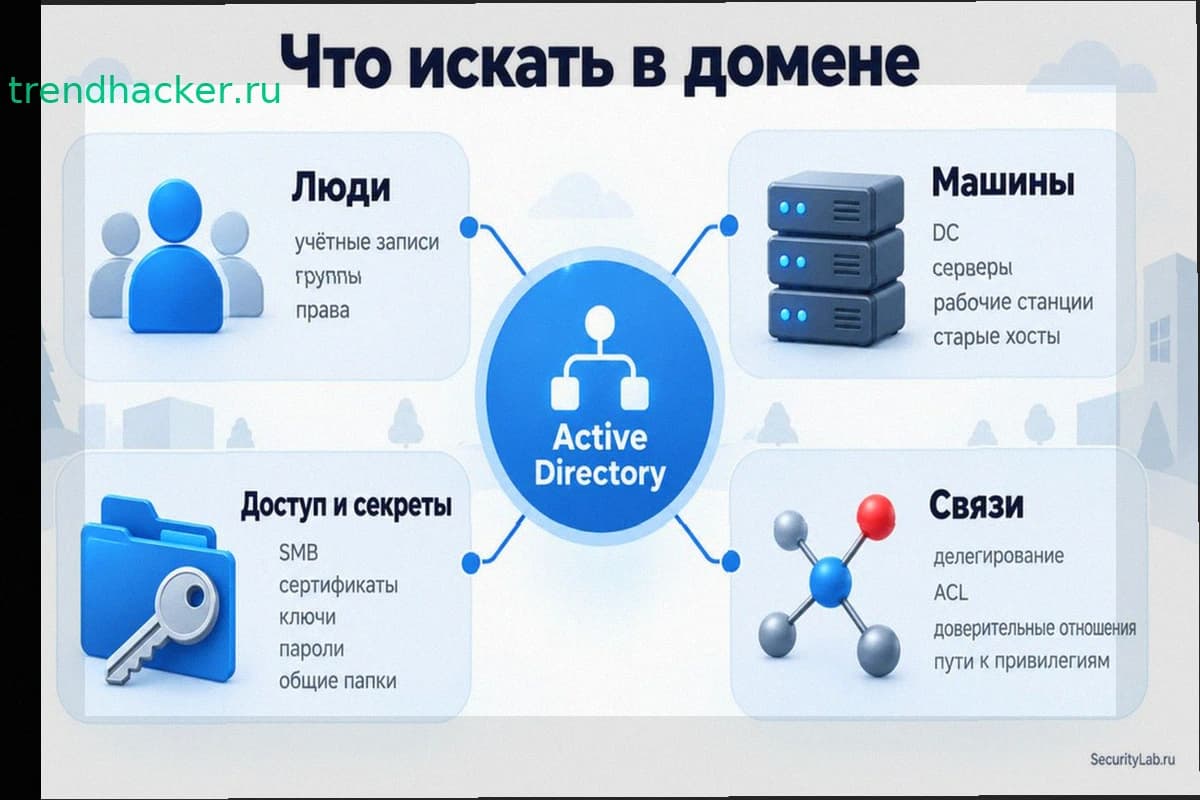
Пентест корпоративной сети почти всегда упирается в одно: Active Directory. Вы попали внутрь сети через скомпрометированную учётку, нашли вход на старый сервер или получили доступ к рабочей станции — дальше вас ждёт домен. Большинство инфраструктур построено вокруг контроллера домена. Даже там, где много Linux или macOS, управление в итоге идёт через AD.
Первый реальный навык атакующего — не зрелищный эксплойт, а умение осмотреться. Здесь новички теряют больше всего времени. Инструментов для работы с AD десятки. Без понимания, что запускать и зачем, разведка становится шумом: лишний трафик, сработавшие детекторы, куча данных, которые ничего не дают. На практике встречаются проекты, где домен захватывают вообще без уязвимостей — просто аккуратно собирая информацию по крупицам.
Знать про Kerberos на словах недостаточно. Нужно видеть, как конкретная настройка меняет весь сценарий атаки.
С чего начинается разведка: имя домена и контроллер
Вы на Linux-сервере с локальными правами, но без доменной учётной записи. Атаковать домен в лоб бесполезно — контроллер скорее всего ограничен сетевым доступом и обновлён. Первое, что нужно узнать: как называется домен, где контроллер (DC) и какой у него IP.
Начните с обычного сканирования портов. Если nmap показывает открытые 88 (Kerberos) и 389 (LDAP) — перед вами контроллер домена. Это точка опоры, вокруг которой строится вся дальнейшая работа. На доменном хосте Windows можно вытащить имя и адрес DC штатными средствами, не сканируя всю сеть.
Попутно ищите низко висящие фрукты: старые машины на Windows XP в каких-нибудь сегментах. Забытая система рядом с доменом — готовый вход с эксплойтами на полный доступ за минуты.
Разведка без учётной записи
Распространённое заблуждение: для разведки нужна валидная учётка. Часто это не так.
Инструменты вроде enum4linux-ng собирают первичную информацию без учётных данных. При удачном раскладе вы получите имя домена, список пользователей, группы и парольную политику. Работает это за счёт нулевой сессии — режима без логина и пароля. На контроллерах это встречается не часто, но регулярно, и этого хватает для дальнейших атак.
Обратите внимание на парольную политику. Минимальная длина пароля, история паролей — это не абстрактные цифры. Зная политику, вы настроите перебор без лишнего шума и не заблокируете учётные записи.
SMB-шары: где чаще всего лежит ценное
Если есть инструмент, приносящий результат чаще эксплойтов, это обход общих папок.
smbmap по порту 445 проходит по домену, показывая шары, права доступа на чтение и запись. Дальше начинается самое интересное. В этих папках находятся SSH-ключи, сертификаты, пароли в открытом виде, файлы менеджеров паролей, конфиги сервисных учёток.
Это не редкость, а закономерность. На практике встречались проекты, где на шаре лежал файл KeePass, который просто побрутфорсили и получили доступ ко всей базе паролей. Или файл с логинами и паролями открытым текстом. Отдельный жанр — отчёты по прошлым пентестам с перечислением не подобранных паролей и не закрытых путей. Большая часть этого к следующему тесту всё ещё работает.
Вывод простой: прежде чем ломать сложное, проверьте, что плохо лежит.
BloodHound: карта, а не чудо-кнопка
Когда первичные данные собраны, встаёт вопрос: куда двигаться. BloodHound на него отвечает.
Коллектор (например, SharpHound) собирает данные о пользователях, группах, компьютерах и связях между ними. BloodHound визуализирует это в виде графа. Вы видите, как объекты связаны, и какой путь ведёт от вашей рядовой учётки к Domain Admins. Вместо вслепую тыкания по хостам вы видите конкретную цепочку и эксплуатируете уязвимости только на ней.
Важный нюанс: BloodHound изначально не задумывался как скрытный инструмент — он шумный. На пентесте без выделенной команды защиты вы можете позволить массовую выгрузку. В зрелой инфраструктуре специалисты собирают данные через более тихие коллекторы и загружают в BloodHound ради графа. Инструмент один, но подход определяет, заметят вас или нет.
Kerberos и NTLM: когда утилиты мало без понимания
Здесь проходит граница между тем, кто запускает утилиту с флагами, и тем, кто понимает, что происходит.
Возьмём Kerberoasting и AS-REP Roasting. Технически просто: берёте GetADUsers из impacket, передаёте домен, учётку и адрес DC. Получаете пользователей с отключённой предварительной аутентификацией Kerberos. Для них можно запросить хеш и отдать в hashcat на офлайн-подбор. Если пароль словарный — «весна2007», «лето» — он вскроется.
Проблема в том, что посмотреть команду с флагами легко, а понять, что за ней скрывается, сложнее. И именно это решает исход. Зная Kerberos, вы замечаете рядом другую дверь. Например, что полученный NTLM-хеш можно использовать напрямую для перемещения по хостам через pass-the-hash, не ломая его. Таких тонкостей в протоколах AD много — и каждая превращается в вектор для тех, кто понимает механику.
Тихо или громко: инструмент решает не всё
Отдельный класс инструментов работает с сетевым трафиком. mitm6 и ntlmrelayx позволяют перехватывать аутентификацию и проводить relay-атаки. В незашифрованных сетях это рабочий сценарий, потому что администраторы редко включают шифрование обмена.
Но с сетевыми атаками нужна осторожность. Перехват трафика чувствителен к тому, как его делать: можно нарушить доступность, уронить сервисы, оставить пользователей без интернета. Потом на вас плохо посмотрят заказчик и команда защиты, которая вас быстрее вычислит. Хороший тон — делать аккуратно и не сразу, если задача не требует иного.
То же с тяжёлыми сканерами. Nessus умеет искать уязвимости, но он шумный, медленный и работает в режиме аудита. Опытные специалисты не запускают один комбайн в надежде, что найдёт всё. Они действуют точечнее: сначала лёгкое сетевое сканирование, потом прицельная проверка интересного. Чем короче и тише цепочка, тем меньше шансов обнаружения.
Базовая последовательность разведки
Найдите ориентиры. Имя домена, контроллер домена, его IP. Сканирование портов 88 и 389 подскажет, где DC.
Соберите первичные данные без учётки. enum4linux-ng, нулевые сессии, парольная политика.
Проверьте, что плохо лежит. smbmap по шарам: ключи, сертификаты, пароли, забытые отчёты.
Постройте карту. SharpHound + BloodHound: увидьте путь до Domain Admins, а не идите вслепую.
Работайте с протоколами осознанно. Kerberoasting, AS-REP, pass-the-hash — но с пониманием, а не по шпаргалке.
Держите себя в тишине. Фильтруйте выгрузки, дозируйте сетевые атаки, думайте о детекторах.
Инструменты здесь открытые, никакой секретной информации. Разница не в том, какие утилиты вы знаете, а в том, понимаете ли вы, что происходит под капотом, и умеете ли выстроить короткую и незаметную цепочку до цели.