Туроператор Tez Tour признал, что его сайт подвергся хакерской атаке. Компания утверждает, что признаков утечки данных туристов и партнеров не обнаружила. Группировка DataSuckers в свою очередь заявляет, что получила доступ к инфраструктуре и скачала более 395 млн записей.
После выявления несанкционированной активности специалисты Tez Tour приняли меры по изоляции инцидента и защите систем. ERP-систему оперативно отключили от сети — она осталась нетронутой. Все текущие бронирования сохранены, работа туроператора с туристами и партнерами продолжается в обычном режиме. Компания проводит проверку инфраструктуры и планирует восстанавливать сервисы поэтапно после контроля безопасности.
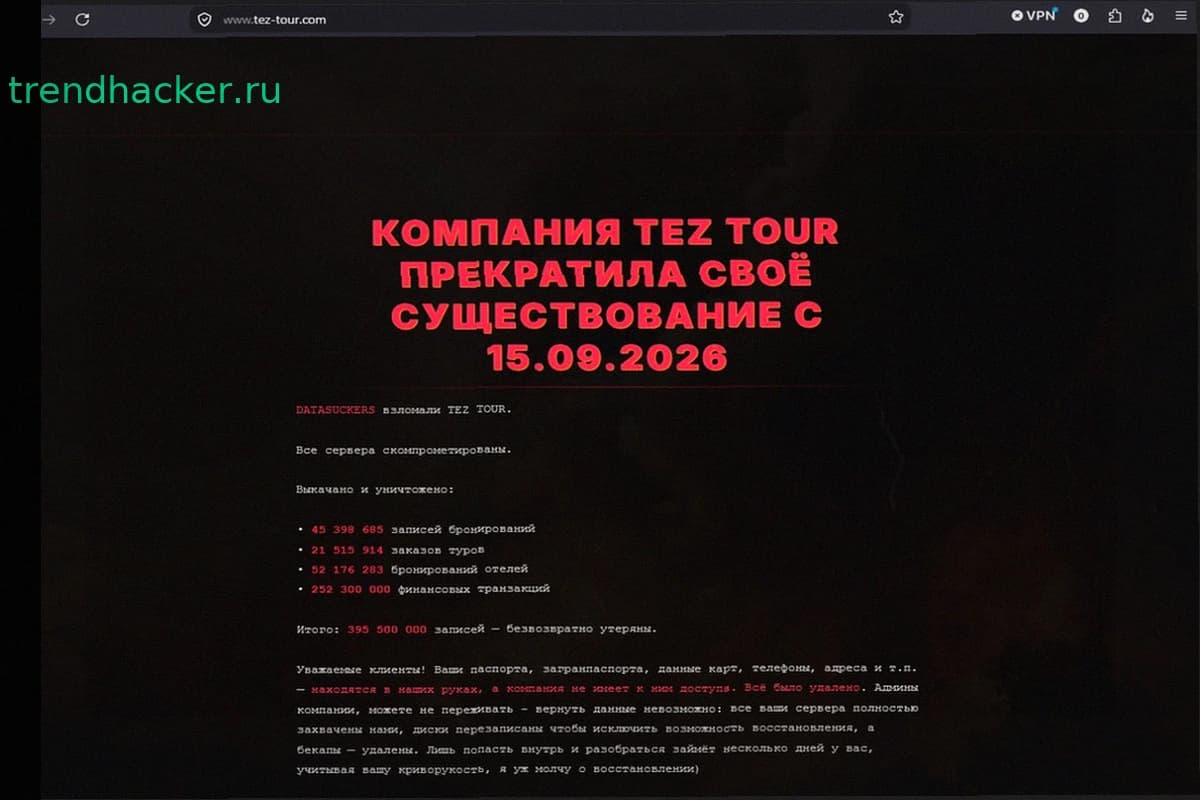
DataSuckers объявила о взломе 15 сентября. На главной странице Tez Tour появилось сообщение о захвате серверов. По заявлению группировки, доступ был получен примерно две недели ранее. Атакующие постепенно повышали привилегии в системе. Точкой входа, по их словам, стал сервис загрузки файлов, который позволил загрузить PHP-код и выполнить команды внутри Docker-контейнера.
DataSuckers утверждает, что контейнер был отделен от основной системы, но имел доступ к корпоративной сети. После этого группировка якобы получила учетные данные от SVN-репозиториев, исходный код и конфигурации с паролями от баз данных. Также стала возможна отправка кода в рабочую среду через Tomcat Manager.
Группировка связывает успех атаки с устаревшим программным обеспечением и хранением резервных копий рядом с основными системами. Tez Tour не подтвердил описанную технологическую цепочку проникновения.
DataSuckers заявляет о скачивании и удалении 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн забронированных номеров в отелях и 252 млн финансовых операций.
Все технические детали атаки и сведения о скачанных данных поступают только от DataSuckers. Независимая проверка этих заявлений не проводилась. Компания Tez Tour отрицает компрометацию данных туристов и партнеров.