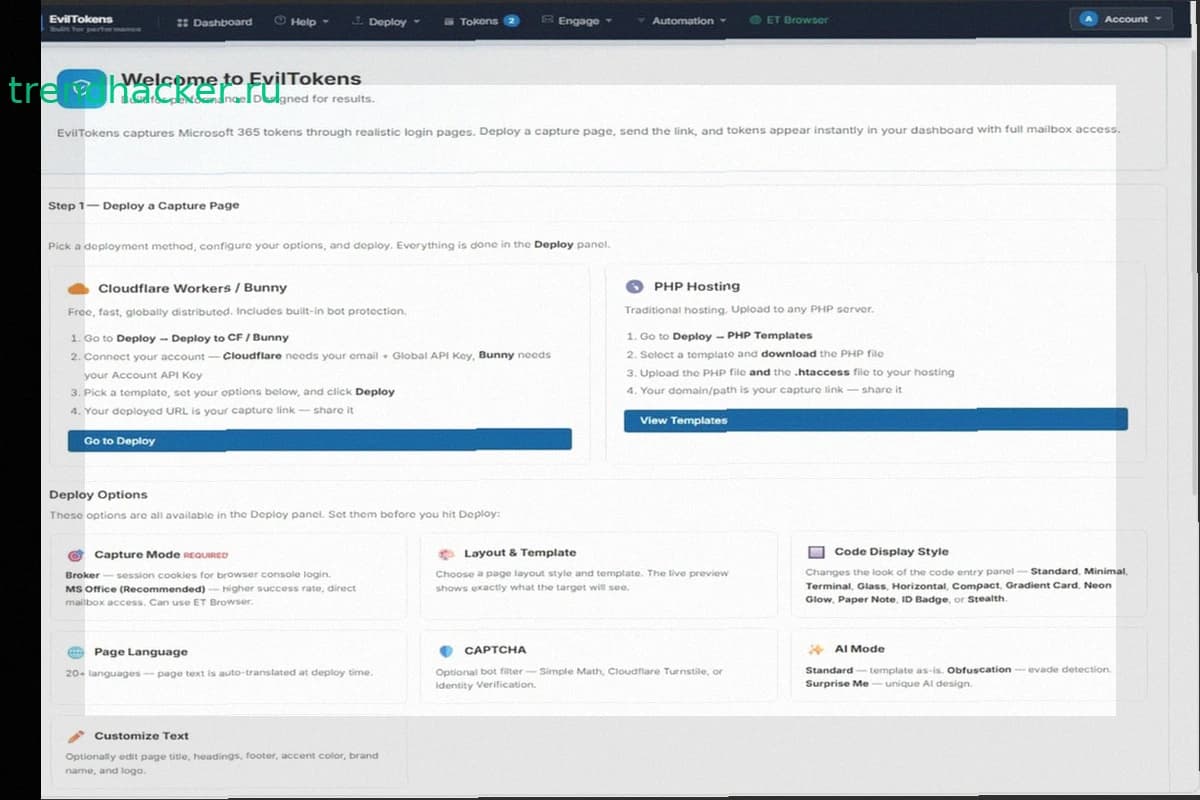
Microsoft и правоохранительные органы остановили фишинговую платформу EvilTokens. За время её работы злоумышленники скомпрометировали более 12 тысяч почтовых ящиков в десяти тысячах организаций по всему миру. В Великобритании арестованы два администратора сервиса.
EvilTokens появилась в феврале 2026 года и специализировалась на device-code-фишинге против учётных записей Microsoft. Жертвы работали в финансовом секторе, строительстве, недвижимости, здравоохранении, оптовой торговле и образовании.
Главная особенность сервиса: для взлома не нужен пароль. Платформа использовала OAuth 2.0 Device Authorization Grant — механизм, предназначенный для устройств с ограниченным вводом, таких как телевизоры, принтеры и оборудование для видеоконференций.
Схема была простой. Злоумышленник запрашивал авторизацию нового устройства у Microsoft. Сервис выдавал одноразовый device code для ввода на microsoft.com/devicelogin. Этот код отправляли жертимам в фишинговых письмах с просьбой ввести его на настоящем сайте Microsoft. Пользователь вводил учётные данные и подтверждал вход через многофакторную аутентификацию. На самом деле он разрешал доступ клиенту злоумышленника.
Microsoft выдавала атакующему access- и refresh-токены. Хакер получал доступ к почте и другим ресурсам без знания пароля. Простая смена пароля после такого взлома не помогала — токены оставались активными, пока их не отзывали принудительно.
После компрометации аккаунта EvilTokens анализировала почту через Microsoft Graph и встроенные ИИ-инструменты. Малварь собирала информацию о контактах жертвы в компании, искала письма о платежах и счетах, определяла, кто согласовывает переводы и с кем жертва общается по работе.
На основе этих данных платформа помогала злоумышленнику выбрать следующую цель, подобрать подходящего сотрудника для подмены и написать убедительное письмо для BEC-атаки. ИИ переводил и кратко пересказывал письма, позволяя быстро разобраться в чужой корреспонденции даже на незнакомом языке.
Доступ к EvilTokens продавался через Telegram за 500 долларов в месяц или 1500 долларов пожизненно. Клиентам предлагались инструменты для создания фишинговых рассылок и обхода защиты. Всего было 44 фишинговых шаблона, замаскированных под Microsoft, сервисы электронной подписи, файлообменники, голосовую почту и корпоративные инструменты.
Для обхода фильтров операторы платформы использовали цепочки редиректов, PDF- и HTML-вложения, фальшивые CAPTCHA, скомпрометированные сайты и облачные сервисы вроде Vercel, Cloudflare Workers и AWS Lambda.
Microsoft получила судебный приказ на захват инфраструктуры EvilTokens. В результате изъяли 50 сайтов и отключили более 150 связанных доменов. В операции участвовали Health-ISAC, Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, The Shadowserver Foundation и TRM Labs.
Британская полиция задержала двух мужчин в возрасте 32 и 38 лет, подозреваемых в администрировании платформы. Обоих отпустили под залог для проведения расследования.