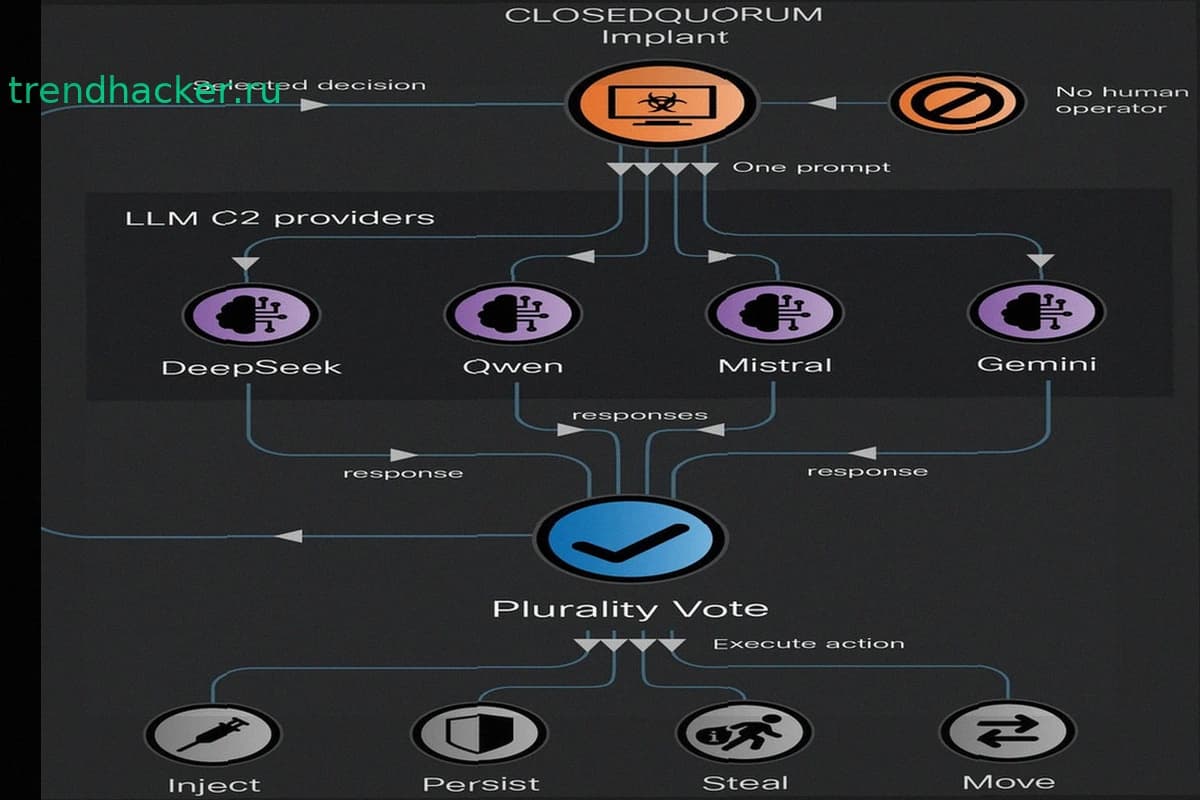
Cisco Talos выявила ClosedQuorum — Windows-малварь, которая не требует постоянного контроля оператора. После заражения вредонос самостоятельно консультируется с четырьмя ИИ-моделями (DeepSeek, Qwen, Mistral и Google Gemini) и на основе их голосов выбирает следующее действие. Это первый публично описанный случай, когда Windows-малварь доверяет тактические решения искусственному интеллекту.
Вредонос написан на Go и работает полностью автономно. При запуске он собирает базовую информацию о системе — имя компьютера, версию Windows, наличие прав администратора — и отправляет её в ИИ-модели. Каждой модели предлагается выбрать одно из четырёх действий.
Возможные действия ClosedQuorum:
Кража данных одновременно извлекает дамп памяти LSASS, пароли из Chrome, Edge и Firefox, а также учётные данные из криптокошельков MetaMask, Exodus и Ethereum. Внедрение кода генерирует шелл-код и внедряет его методами process hollowing или Early Bird APC. Закрепление в системе обеспечивает постоянное присутствие малвари. Боковое перемещение предназначено для латерального движения, но в изученном образце эта функция не реализована.
Малварь подсчитывает голоса ИИ-моделей и выполняет действие, набравшее большинство. При равенстве голосов приоритет отдаётся DeepSeek, затем Qwen, Mistral и Gemini. Если ответ не соответствует формату, вредонос повторяет запрос.
Перед выполнением выбранного действия ClosedQuorum отправляет в Discord канал объяснение каждой ИИ-модели и информацию о принятом решении. Украденные данные также передаются через веб-хук Discord. Для полной работы требуются API-ключи ИИ-сервисов и Discord-хук, но в анализируемом образце использовались заглушки.
Пока ClosedQuorum не применялась в реальных атаках. Однако некоторые артефакты бинарника связаны с публикациями на хак-форумах о кардинге, датированными 2025 годом.
Cisco Talos видит в ClosedQuorum шаг к автоматизации атак: после доставки вредоноса оператору больше не нужно постоянно отправлять команды вручную. Вместе с тем такой подход создаёт новые уязвимости. ИИ-сервисы могут ограничивать число запросов, возвращать ошибки или быть недоступными. Защитники должны искать не отдельные запросы к Gemini, DeepSeek, Mistral или Discord, а их комбинацию: обращения к нескольким ИИ-сервисам одновременно, доступ к LSASS, внедрение кода в процессы и трафик Discord-вебхуков.