LastPass и Delphos Labs обнаружили кампанию, в которой злоумышленники создают поддельные репозитории на GitHub, выдавая себя за LastPass и ещё минимум 39 компаний. Эти репозитории попадают в верхние результаты поисковиков и разносят новый инфостилер Rapuncel вместе с подписанным Microsoft драйвером, способным деактивировать 145 защитных программ.
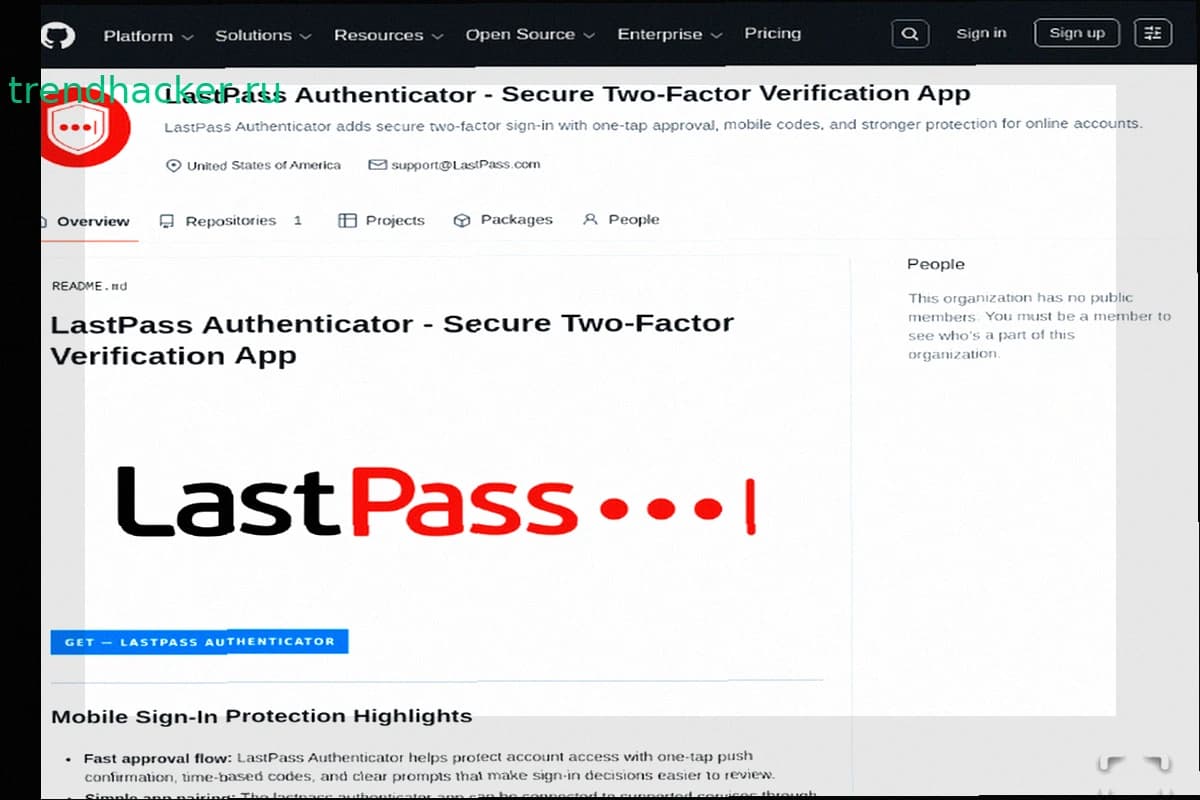
Один из фальшивых репозиториев имитировал страницу загрузки LastPass Authenticator. LastPass уточняет: атакующие использовали только название бренда, реальная инфраструктура компании и пользовательские хранилища не скомпрометированы.
Нажатие на кнопку загрузки в поддельном репозитории запускало цепь редиректов, которая вела на архив ZIP. Архивы намеренно раздували до 127,9–148 Мбайт мусорными файлами, чтобы избежать сканирования системами с ограничениями на размер.
В архиве лежали переименованная копия Microsoft Visual Studio CoreCLR Debugger (vsdbg.exe) и вредоносная библиотека vsdbg.dll. Через DLL side-loading код запускался в доверенном процессе, повышал привилегии до SYSTEM и устанавливал драйвер Alinubx.sys.
Драйвер маскируется под компонент Nvidia nvfsflt64.sys и регистрирует сервис NvFsFilter. Он содержит встроенный список из 145 процессов антивирусов и EDR-систем, которые завершает на уровне ядра, обходя даже Protected Process Light (PPL).
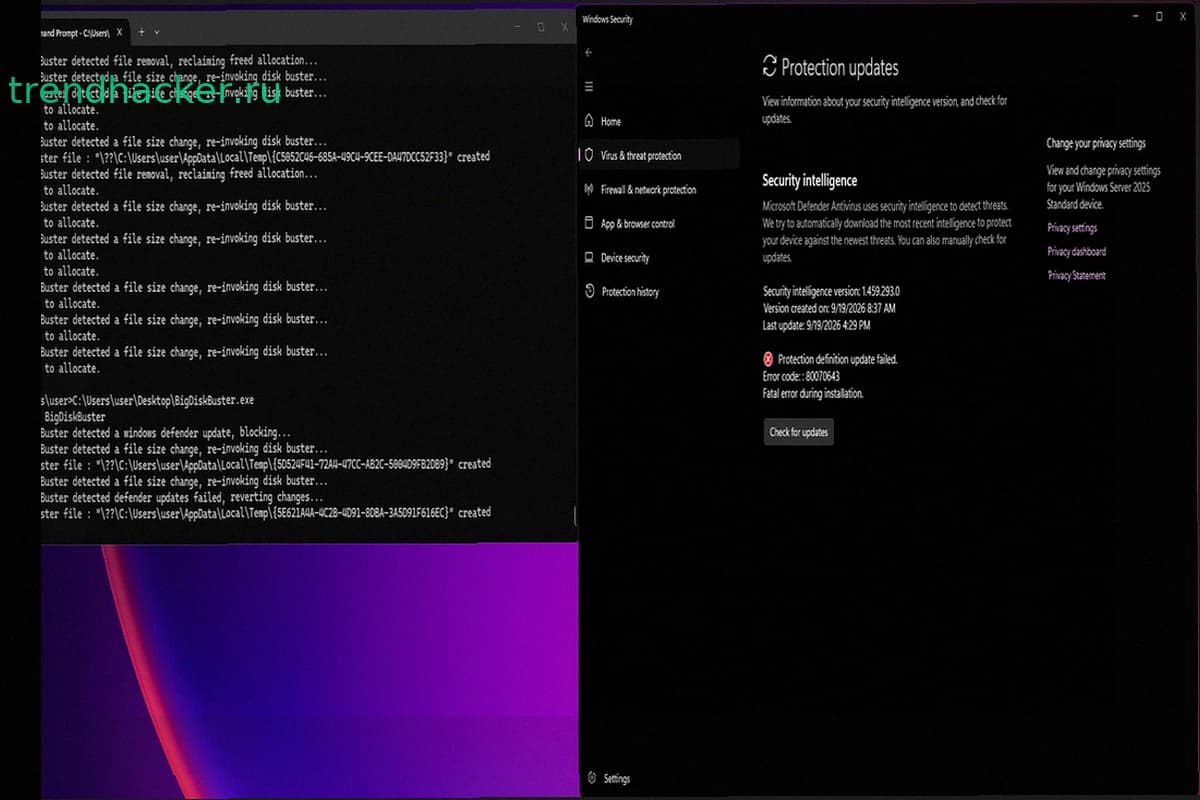
Драйвер подписан через цепочку Microsoft Windows Hardware Compatibility Publisher. В августе 2026 года он не обнаруживался движками VirusTotal и отсутствовал в списке блокировки уязвимых драйверов Microsoft.
Alinubx.sys оказался переименованным драйвером CcProtect.sys из китайской утилиты шифрования дисков CnCrypt. Оригинальный драйвер уже зарегистрирован в каталоге LOLDrivers как инструмент для завершения процессов. В этой кампании атакующие использовали это свойство, чтобы отключить 145 антивирусов и EDR.
Драйвер содержит функции для скрытия файлов и записей реестра, DLL-инъекций, перехвата процессов и драйверов, а также манипуляций с трафиком и перенаправления портов. Исследователи не обнаружили доказательств применения этих возможностей в реальных атаках.
После отключения защиты запускается стилер Rapuncel. Он извлекает сохранённые данные из 25 браузеров и 30 криптокошельков, сессии Discord, Steam и Telegram, содержимое Windows Credential Manager. Ищет документы со словами password, seed, wallet и recovery в названии. Дополнительно делает скриншоты всех подключённых мониторов и собирает информацию о системе.
В Chrome, Edge и других браузерах на Chromium стилер обходит App-Bound Encryption, внедрив вспомогательную DLL в браузер и используя его собственный Elevation Service для расшифровки данных.
Аналитики Delphos Labs предполагают, что Rapuncel — это вариант стилера BoryptGrab, который ранее распространялся через сотни поддельных GitHub-репозиториев. Загрузчик собран с помощью криптера Cruciferra PUROSANGUE.
Количество пострадавших неизвестно. Исследователи советуют загружать приложения только с официальных сайтов и магазинов, не доверяя GitHub-репозиториям, которые появляются в поисковой выдаче под видом страниц известных продуктов.