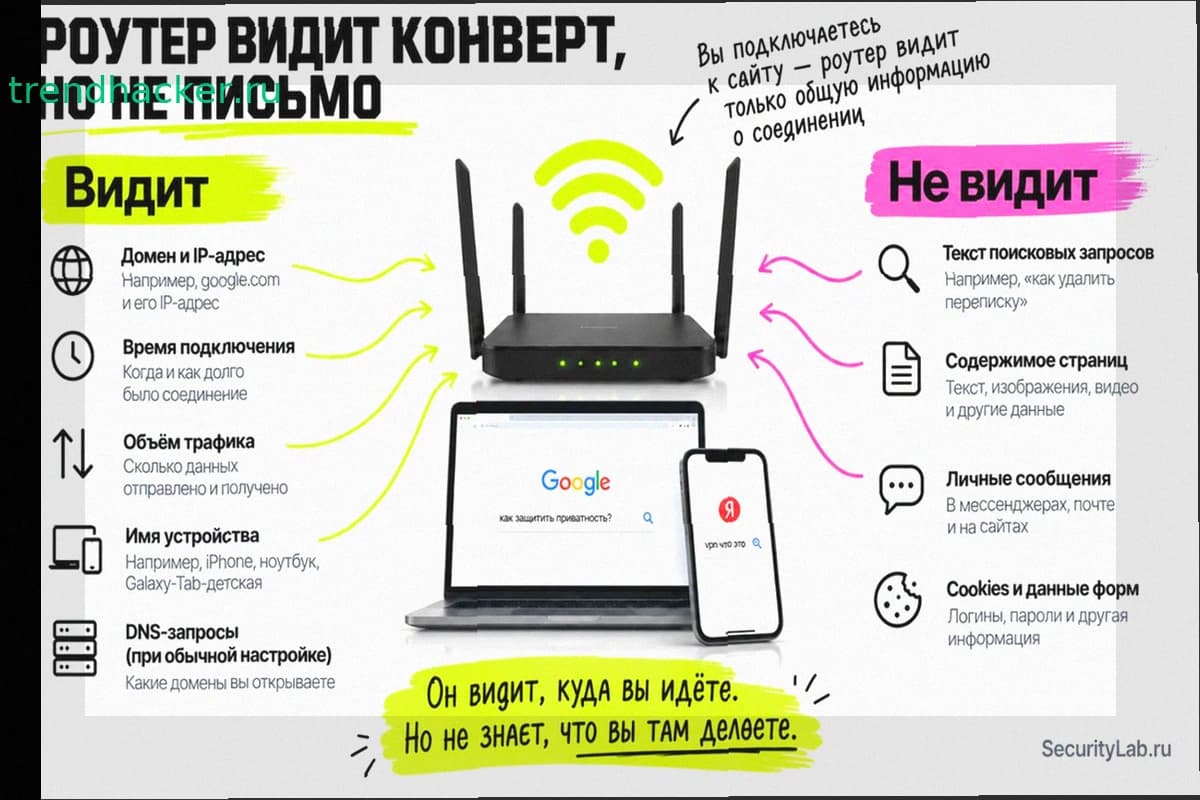
Роутер не читает текст поисковых запросов просто потому, что есть HTTPS. Шифрование закрывает содержимое соединения с Google, Яндексом и почти всем остальным вебом. Но метаданные — это другое. Сеть видит конверт, а не письмо, а конверт на нём всё написано.
Что физически проходит через роутер
Когда вы вводите в Google запрос про историю поиска, браузер формирует адрес вида https://www.google.com/search?q=.... Путь, параметры, cookies, результаты поиска — всё это уходит внутрь TLS до того, как покидает устройство.
Роутер получает только скучный протокол: устройство с адресом 192.168.1.25, обращение к домену www.google.com, соединение с IP из диапазона Google, шифрованный трафик объёмом 340 килобайт за девять секунд. Ни одной буквы из поискового запроса.
Но утечки живут не в содержимом, а вокруг него.
DNS работает открытым текстом. Перед соединением браузер превращает имя домена в IP-адрес, и классический DNS делает это на 53-м порту без шифрования. Наблюдатель, который ловит DNS-запросы, видит ровно то, какие домены вы пытаетесь открыть. Без шифрования DNS это неизбежно, даже если TLS защищает остальное.
SNI выдаёт сайт внутри рукопожатия. TLS 1.3 шифрует почти всё, кроме одного: имя сайта в первом же пакете. Иначе сервер с тысячей доменов на одном IP не поймёт, какой сертификат подать. Двадцать лет весь веб честно кричал в эфир, куда идёт.
Роутер знает железо внутри. MAC-адреса, имена устройств из DHCP, время их появления в сети — всё это виднеет в списке клиентов. Вместо «неизвестное устройство» там обычно висит «iPhone Наташи» или «Galaxy-Tab-детская». Рандомизация MAC, включённая по умолчанию с iOS 14 и Android 10, помогает в чужих сетях, но домашний роутер люди сами добавляют в исключения для белого списка. Кто был онлайн в 03:40 и сколько мегабайт скачал — вопрос вообще не про шифрование.
Если сложить видимые IP-адреса и незашифрованный DNS, администратор соберёт довольно точный портрет поведения. Не историю браузера в привычном смысле, но грубый её эквивалент. Такая проблема тем острее, что Wi-Fi на себе тащит почти 90% трафика американских смартфонов.
ECH, или как закрывали последнюю дыру двадцать лет
Попытка зашифровать имя сайта была не первой. Firefox 63 возил ESNI экспериментально, потом всё демонтировали. Замену — Encrypted Client Hello — довели до стандарта только 3 марта 2026 года, когда IETF опубликовал RFC 9849. Авторы почтенные: инженеры из Apple, Cloudflare, Fastly.
Идея внутри простая. Браузер отправляет два рукопожатия сразу: наружное с безобидным именем вроде cloudflare-ech.com и внутреннее, настоящее, зашифрованное ключом оператора CDN. Наблюдатель видит, что вы пришли к Cloudflare. Какой из миллионов сайтов вам нужен — уже нет. Стандарт называет это множеством анонимности, и оно работает ровно настолько, насколько велика толпа. У Cloudflare ключ один на всех, так что толпа получается внушительная.
Chrome добавил поддержку в версии 117, Firefox включил по умолчанию, Cloudflare раскатил на бесплатные зоны осенью 2024-го без возможности отключить. А дальше случилось то, ради чего эту главу стоило писать.
В ночь с 5 на 6 ноября 2024 года у российских пользователей перестали открываться сотни тысяч сайтов. Не запрещённых, а обычных: форумы, магазины, блоги на бесплатном тарифе. Роскомнадзор предпочёл сломать доступ, чем остаться без имени домена в рукопожатии, и позже рекомендовал владельцам ресурсов отказаться от расширения либо перейти на отечественные CDN. Центр демократии и технологий вынес из этой истории урок: ECH проектировали, чтобы стать невидимым, а на практике его трафик выделился настолько, что его оказалось удобно резать целиком.
Для российского читателя вывод конкретный. ECH — не кнопка «стать невидимым», а свойство конкретного сайта и конкретной сети. Технически всё стандартизировано. Практически в Рунете включённый ECH чаще означает таймаут в браузере.
Когда запросы действительно читают
Открытый HTTP почти вымер. Google признал, что доля HTTPS в Chrome выросла с 30–45% в 2015 году до 95–99% к 2020-му. С апреля 2026-го режим «Всегда использовать защищённые соединения» включён для пользователей расширенной защиты, а с октября 2026-го станет умолчанием для всех. Формально затронет от 1 до 5% трафика. Практически, если роутер ловит HTTP, это либо сам роутер, либо умный чайник.
Корпоративный TLS-прокси читает всё. Организация ставит на ноутбук корневой сертификат и заворачивает трафик в прокси, который расшифровывает TLS, читает содержимое и заново шифрует его до сайта. Администратор видит и URL, и поисковые фразы, и текст письма в веб-интерфейсе почты. Браузер молчит, потому что честно доверяет сертификату.
Мобильные приложения часто прибивают сертификат гвоздями. Банковское приложение через корпоративный прокси просто не запустится. Картина «на работе видно всё» точнее звучит как «видно всё, что открыто в браузере, а половина приложений при этом сломана».
Государственные попытки перехватить HTTPS. Летом 2019 года Казахстан обязал провайдеров требовать установку национального сертификата, который позволяет читать HTTPS. Реакция индустрии оказалась редкой по единодушию: Mozilla, Google и Apple заблокировали сертификат через механизмы защиты. Они блокировали так, что даже ручная установка не помогала.
В России история идёт другим путём. Национальный удостоверяющий центр выпускает обычные TLS-сертификаты для сайтов банков и госсервисов, которым западные центры перестали их продлевать. Такой сертификат ничего не расшифровывает и трафик не перенаправляет. Вопрос не в шифровании, а в том, кому вы разрешаете подтверждать подлинность сайтов.
Незаметно расшифровать HTTPS на личном ноутбуке, зная только пароль от Wi-Fi, нельзя. Устройство должно доверять чужому сертификату, а для этого кто-то должен его туда положить. Главное правило простое: не игнорировать предупреждения о сертификате, не цепляться к сетям с похожими именами и не ставить программы, которые требует точка доступа. Если гостиничный Wi-Fi предлагает установить «сертификат для доступа в интернет» — отключитесь и допейте кофе на мобильном.
Инкогнито не скрывает трафик от сети
Chrome в справке честно предупреждает, что режим не скрывает активность от сайтов, работодателя, учебного заведения и провайдера. Формулировка появилась не от избытка совести.
В коллективном иске Brown v. Google, поданном в 2020 году, всплыла переписка сотрудников, где режим называли запутанным месивом и вещью, которую вообще не стоило звать приватной. В апреле 2024-го Google согласился уничтожить или обезличить миллиарды записей о просмотрах 136 миллионов американцев. Денег истцам не досталось: просили 5 миллиардов, получили изменение текста в интерфейсе и пять лет блокировки сторонних cookies.
Для сетевого администратора два окна Chrome, обычное и приватное, выглядят одинаково скучно. Тот же роутер, тот же DNS, тот же SNI.
WPA2 и WPA3 решают другую задачу. Шифрование Wi-Fi защищает радиоэфир от соседа с ноутбуком в подъезде. Точка доступа принимает кадр, расшифровывает его и маршрутизирует дальше, а администратор сети сидит по другую сторону этой защиты. Никакой WPA3 его оттуда не уберёт.
VPN смотрит по-другому, но не убирает наблюдателя
VPN меняет расклад сильнее всех. Владелец кафе видит соединение с одним адресом, объём и длительность, а конечные сайты остаются внутри туннеля. Но VPN не удаляет наблюдателя, а назначает нового: теперь метаданные видит оператор VPN.
Бесплатный сервис из магазина приложений, обещающий полную анонимность, на чём-то зарабатывает, и это «что-то» — вы. Отдельная беда с утечкой DNS, когда туннель поднят, внешний IP сменился, а имена доменов уходят мимо к резолверу роутера. Проверять это стоит после каждой смены сервера, а не один раз при установке.
Метаданные болтливее, чем кажется, но не настолько, как пугают
Дисциплина под названием website fingerprinting существует с конца девяностых и занимается угадыванием сайта по размерам пакетов, их направлению и таймингам. Обзор более чем 150 работ показывает лабораторные точности выше 90%.
Но в сентябре 2025 года работа проверила эти модели на современном вебе с одностраничными приложениями. Большинство классификаторов не перевалило за 17% точности даже при восьми тысячах обучающих примеров на класс. Рекорды ставились на статичных сайтах, которых почти не осталось.
Практический вывод посередине между крайностями. Владелец кафе с обычным роутером ваши сайты по таймингам не вычислит: нет ни данных, ни модели, ни мотива. Ресурсный наблюдатель по IP-адресу назначения поймёт многое, если этот адрес не принадлежит Cloudflare, за которым прячется четверть интернета. Категоричное «роутер знает каждый ваш сайт» неверно ровно так же, как и «после ECH меня никто не видит».
Кто ещё стоит в этой цепочке
Странность разговоров про Wi-Fi в том, что все смотрят на роутер, а самые полные журналы лежат этажом выше.
Провайдер по «пакету Яровой» обязан хранить содержимое сообщений не менее шести месяцев, а метаданные о соединениях — до трёх лет. Домашний роутер по сравнению с этим блокнот, который стирается при перезагрузке.
Владелец публичного Wi-Fi в России обязан знать, кто вы. Не по трафику, а по паспорту, номеру телефона или учётной записи Госуслуг. Требование идёт от закона 2014 года, сейчас его держат постановления правительства от 31 декабря 2021 года. Авторизация через соцсеть законом не предусмотрена, хотя её любят ставить. Ирония в том, что бариста не увидит ваши запросы, зато к MAC-адресу вашего телефона привязан ваш номер.
Третий участник, про которого забывают чаще всего, — сам поисковик. Google и Яндекс получают запрос по определению, иначе они ничего не найдут. Если вы залогинены и не выключили сохранение активности, фраза ложится в историю аккаунта. Доступ к учётной записи даёт несопоставимо больше, чем админка роутера, и обходится дешевле.
С 1 сентября 2025 года в КоАП работает статья 13.53: умышленный поиск заведомо экстремистских материалов стоит гражданину от 3 до 5 тысяч рублей. Само использование VPN не наказуемо, ключевое слово — умысел, и доказывать его должны в суде. К вопросу «видит ли сосед мои запросы» отношения не имеет. К вопросу «кто вообще может увидеть» — самое прямое.
Как проверить свою сеть за десять минут
Самый наглядный способ понять механику — посмотреть на собственный трафик. Запустите Wireshark, поставьте фильтр dns и откройте пару доменов, которых не было в кэше последние дни. При обычном DNS вы увидите имена открытым текстом.
Теперь включите DoH. В Chrome параметр живёт в настройках безопасности под названием «Использовать безопасный DNS». Firefox предлагает уровни защиты в разделе приватности. Windows умеет шифровать системные запросы на уровне ОС. Повторите захват: запросов к конкретному домену на 53-м порту быть не должно, останется только HTTPS к резолверу. Если они всё же есть, кто-то в системе ходит мимо браузера.
Наличие ECH проверяется командой dig +short TYPE65 имя-домена — параметр ech= в ответе означает, что ключ опубликован.
Смените пароль администратора роутера. Подменённый DNS отправит вас куда угодно, и DoH в браузере не поможет, если резолвер выбирает сам роутер.
Обновляйте прошивку и браузер. ECH и современный TLS требуют свежего клиента, а старые роутеры годами живут с известными дырами.
Не ставьте чужие сертификаты и профили, кроме случая, когда устройство корпоративное и вы понимаете, на что подписались.
Пароль от Wi-Fi не превращает роутер в копию вашей истории Chrome. Он делает его свидетелем, который видел, как вы выходили из дома, во сколько вернулись и с каким пакетом. Содержимое пакета — нет.
Если устройство выдал работодатель или школа, вопрос приватности сетевой активности снимается целиком. Там контролируют не Wi-Fi, а сам компьютер, и спор идёт не про DNS, а про то, чей это ноутбук.
Двадцать лет инженеры закрывали последнюю щель в TLS, довели дело до стандарта и опубликовали RFC 9849. А пользователь в Рунете узнаёт о победе приватности по надписи «Не удаётся получить доступ к сайту».