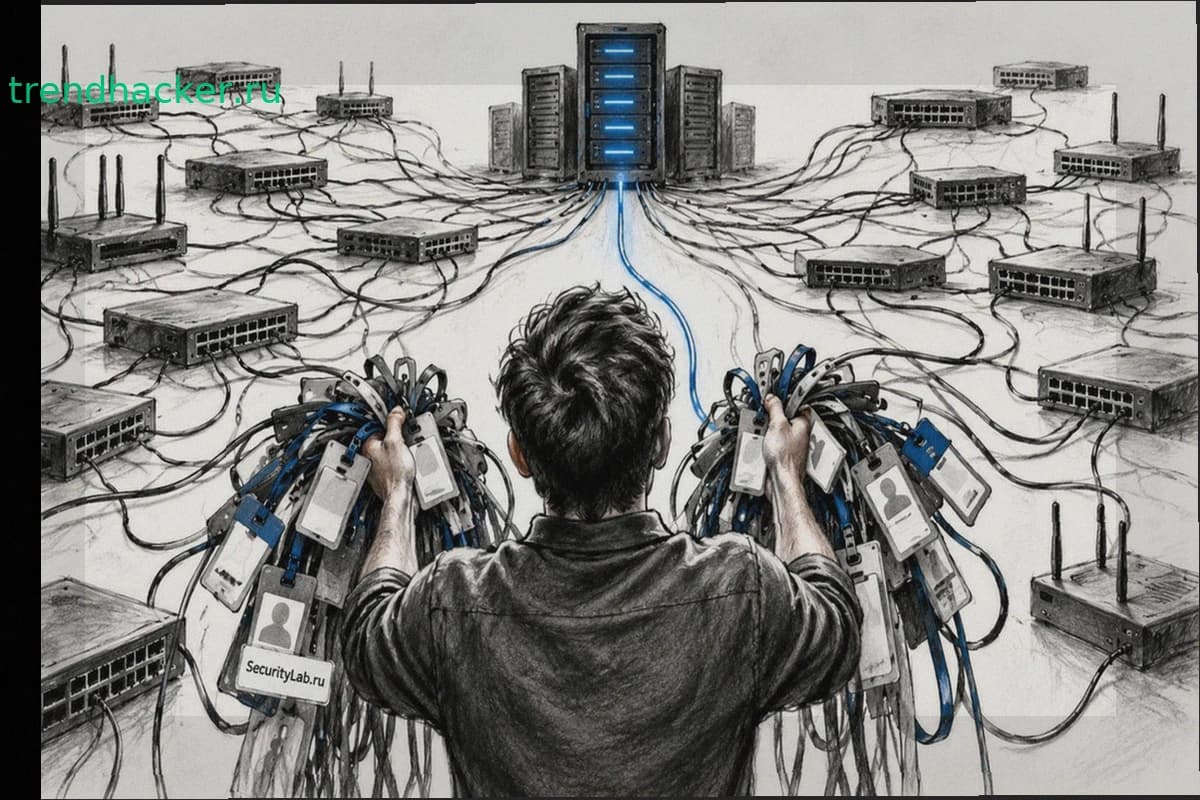
В большой корпоративной сети, где развёрнуты десятки маршрутизаторов и коммутаторов, управление доступом администраторов превращается в проблему. Каждое устройство требует собственной учётной записи, права между ними расходятся, а когда сотрудник уходит из компании, приходится вручную проверять, везде ли закрыт его доступ. Ошибки в такой схеме неизбежны — где-то остаётся забытая учётная запись, где-то даны лишние привилегии.
Исследование Positive Technologies по результатам тестирований безопасности в 2021–2022 годах выявило, что специалистам удалось проникнуть во внутренние сети 96% из проверенных 30 организаций. В 57% компаний для этого потребовалось не более двух шагов. Данные основаны на 53 внутренних, внешних и комплексных тестированиях.
Решение — перейти на централизованную аутентификацию. Вместо локальных учётных записей на каждом устройстве сетевое оборудование направляет запросы на проверку пользователя на отдельный сервер. Администратор получает единую точку управления, может выдавать разные уровни привилегий и вести полный журнал подключений.
Для этого часто используют RADIUS. Протокол передаёт запросы на проверку на центральный сервер и применяет политики доступа. В сочетании с архитектурой AAA система делит управление на три части: аутентификация (кто это), авторизация (что ему разрешено) и аудит (что он делал).
На практике это выглядит так: администратор вводит пароль на маршрутизаторе, устройство отправляет запрос на RADIUS-сервер, тот проверяет учётные данные в базе, определяет уровень доступа и отправляет решение обратно. Если сотрудник уволен, достаточно удалить его из базы на одном сервере — доступ закроется на всех устройствах сразу.
Настроить такую систему на практике можно в GNS3, виртуальной лаборатории для эмуляции сетевого оборудования. В качестве примера берут FreeRADIUS, открытый RADIUS-сервер, и маршрутизатор Eltex vESR. Весь процесс — от создания учётных записей до проверки журналов — воспроизводится на обычном ноутбуке без покупки железного оборудования.