В экосистеме Rust растёт волна целевых атак на разработчиков и владельцев популярных библиотек. Вместо поиска уязвимостей в коде злоумышленники переходят прямо к людям, которые могут публиковать пакеты в crates.io — официальном реестре языка.
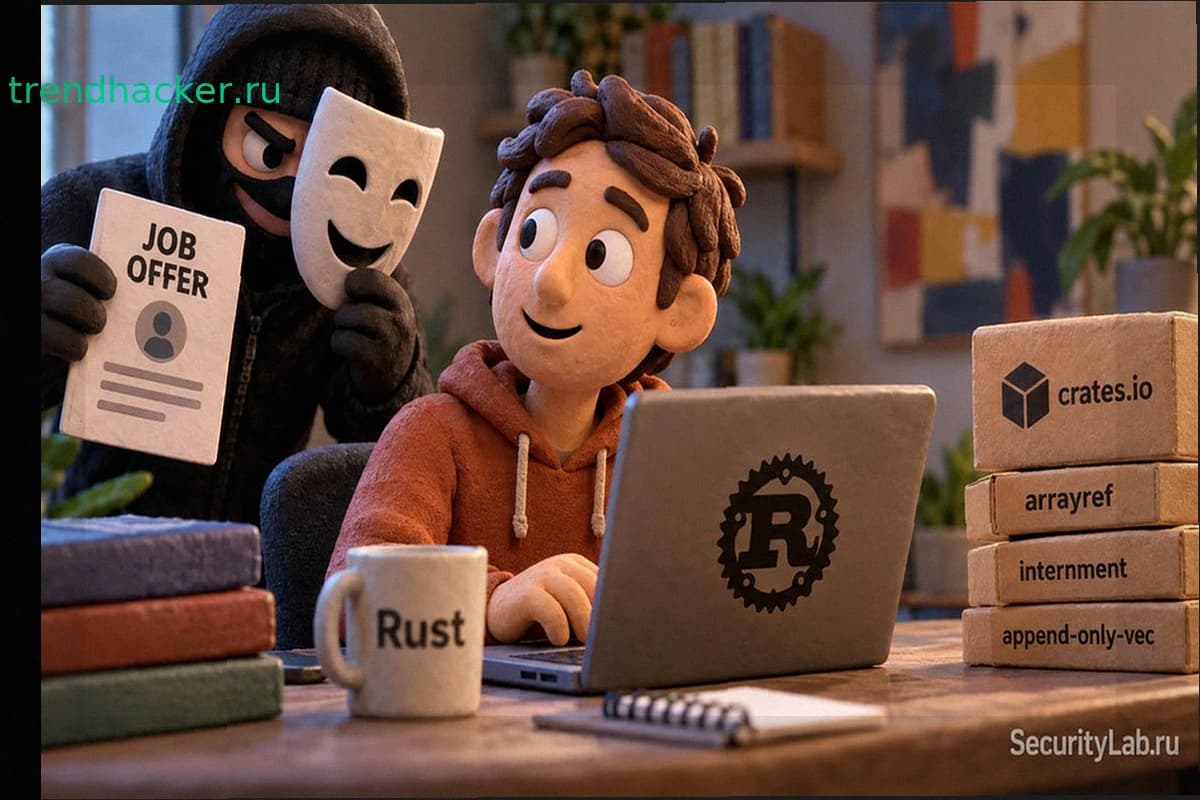
Атака начинается с убедительного контакта. Злоумышленники предлагают работу, контракт или соавторство в проекте, а затем переводят переговоры в видеозвонок. На звонке жертву просят установить якобы нужный аудиокодек или выполнить команду из буфера обмена. Сам разработчик при этом запускает вредоносный код.
Для убедительности операторы регистрируют новые компании и создают аккуратные профили в LinkedIn. Быстрой проверки часто недостаточно — предложение выглядит как обычный бизнес-контакт. Цель операции очевидна: захватить доступ к учётным записям и устройствам, которые имеют право выпускать пакеты в crates.io.
Доступ к аккаунту владельца популярной библиотеки стоит намного больше, чем взлом отдельного компьютера. Достаточно выпустить новую версию пакета с вредоносным кодом под доверенным именем, и она попадёт в проекты пользователей и в автоматизированные процессы сборки.
Угроза уже из теории перешла в реальность. В августе похожая схема привела к компрометации arrayref, internment и append-only-vec. Через захваченный аккаунт в зависимости добавили вредоносный proc-macro, сценарий сборки которого скачивал дополнительную нагрузку. Заражение происходило при простой сборке проекта с такой библиотекой.
arrayref 0.3.10 была доступна 86 минут, internment 0.8.7 — около 90 минут, append-only-vec 0.1.9 — около 107 минут. Команда Rust удалила вредоносные версии и заблокировала аккаунты. По оценке разработчиков, скорее всего был скомпрометирован компьютер или учётные данные владельца, а не сам он участвовал в операции.
Текущее предупреждение связывает новую волну атак с июньскими попытками социальной инженерии против заметных участников сообщества Rust. Однако команда проекта не утверждает, что июньские контакты, августовский взлом и нынешняя кампания — работа одного оператора. Совпадение методов указывает на устойчивую модель атак, но общее происхождение не подтверждено.
Рекомендации Rust: быть осторожнее с неожиданными предложениями о работе и сотрудничестве, проводить видеозвонки через известные платформы, создавая встречу самостоятельно. Владельцам аккаунтов нужно проверить многофакторную аутентификацию и историю входов. При подозрениях на компрометацию в crates.io — обратиться в help@crates.io, по другим вопросам безопасности — в security@rust-lang.org.