Финансово мотивированная группировка Hive0117 вернулась после нескольких месяцев молчания. С августа 2026 года хакеры снова целятся в бухгалтеров российских компаний, но теперь используют новый троян — FMVT RAT.
В августе и сентябре исследователи зафиксировали несколько волн вредоносных писем, которые дошли до более 100 российских организаций из ретейла, строительства, логистики, промышленности, туризма, образования, медицины и энергетического сектора. Финансовые отделы и бухгалтеры остаются приоритетными целями.
За период с 13 августа по 12 сентября группировка провела более 100 успешных атак. Средний размер ущерба составил 10–12 млн рублей на одну компанию.
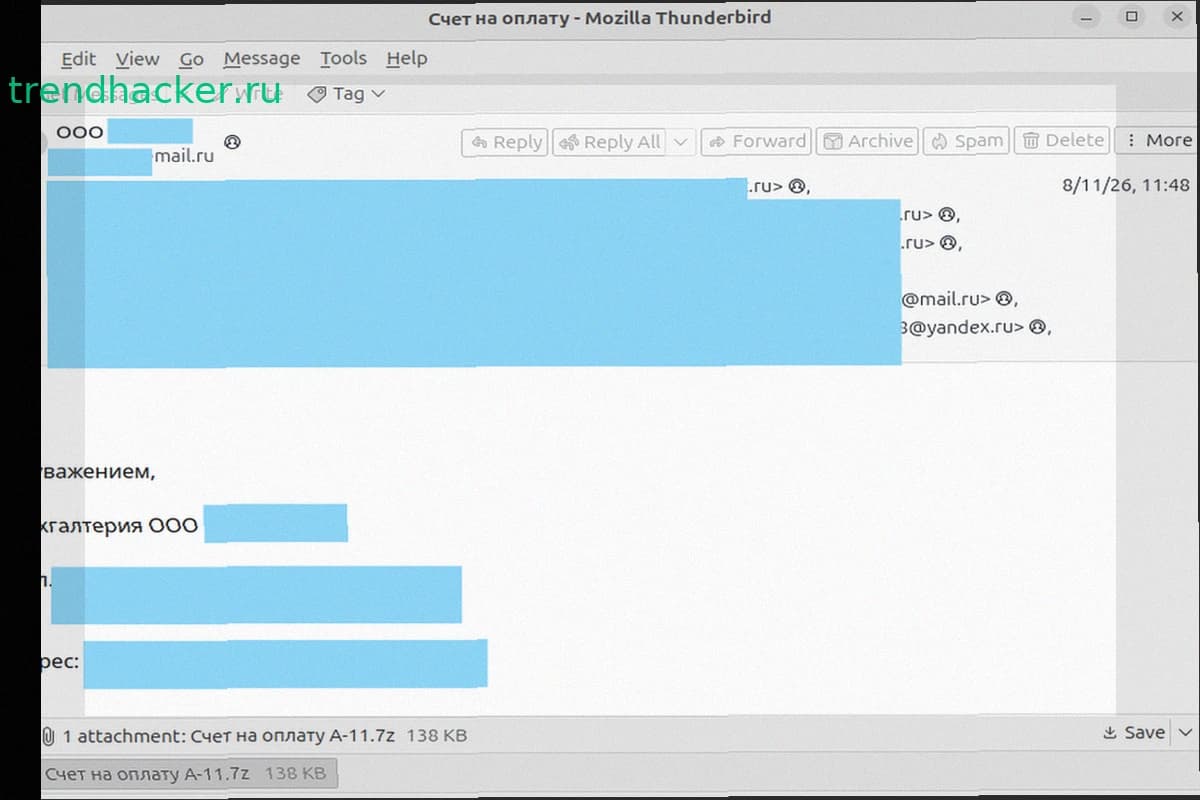
Тактика атак практически не изменилась: злоумышленники отправляют письма с заголовками типа «Счет на оплату», «Акт сверки» или «Задолженность по оплате» и прикрепляют архивы с исполняемыми файлами. Для рассылок используются скомпрометированные почтовые аккаунты настоящих организаций. В некоторых кампаниях архивы были защищены паролем.
Исследователи связали новую активность с Hive0117 по схожести рассылок с предыдущими кампаниями. Инфраструктура хакеров содержит узнаваемые признаки: длина DGA-доменов FMVT RAT совпадает с длиной доменов их предыдущей малвари DarkWatchman, а часть серверов управления расположена у одного хостинг-провайдера.
FMVT RAT разработан для кражи денег через системы дистанционного банковского обслуживания. Троян собирает сведения о зараженной машине, выполняет команды операторов, загружает дополнительные пейлоады и перехватывает содержимое буфера обмена. Вредонос управляет Chromium-браузерами через Chrome DevTools Protocol и внедряет JavaScript на целевые страницы без использования классических инъекций в память браузера.
Отдельная функция малвари — поиск подключенных смарт-карт ридеров и проверка наличия карты в слоте. В корпоративной среде смарт-карты и криптографические токены используются для электронной подписи и подтверждения операций в системах ДБО, что прямо указывает на финансовые мотивы хакеров.
В одной из атак через FMVT RAT была загружена дополнительная малвара LOBSHOT — RAT с поддержкой HVNC. Она позволяет скрытно управлять отдельным виртуальным рабочим столом зараженной машины. Hive0117 применяла эту программу и раньше.
Разработка FMVT RAT продолжается: за время наблюдений троян обновился с версии 1.8 до 1.9.
Hive0117 активна с конца 2021 года. Ранее группировка использовала бесфайловый вредонос DarkWatchman. В феврале–апреле 2026 года хакеры разослали вредоносные письма более чем 3000 российским компаниям. Тогда успешными оказались около 400 атак, а ущерб составлял от 3 до 10 млн рублей на организацию.