Исследователи Elastic Security Labs проанализировали банковской вредонос KREMLIN, который незаметно устанавливает вредоносные расширения в Chrome и Edge. Малварь обходит проверки целостности браузера Chromium и похищает пароли, куки, сессионные токены и другие конфиденциальные данные.
Кампания работает с мая 2025 года и сфокусирована на Бразилии. Атакующие провели семь отдельных операций, используя приманки, связанные с двенадцатью бразильскими банками. Подтверждено заражение 1515 систем, 98% из которых находились в Бразилии.
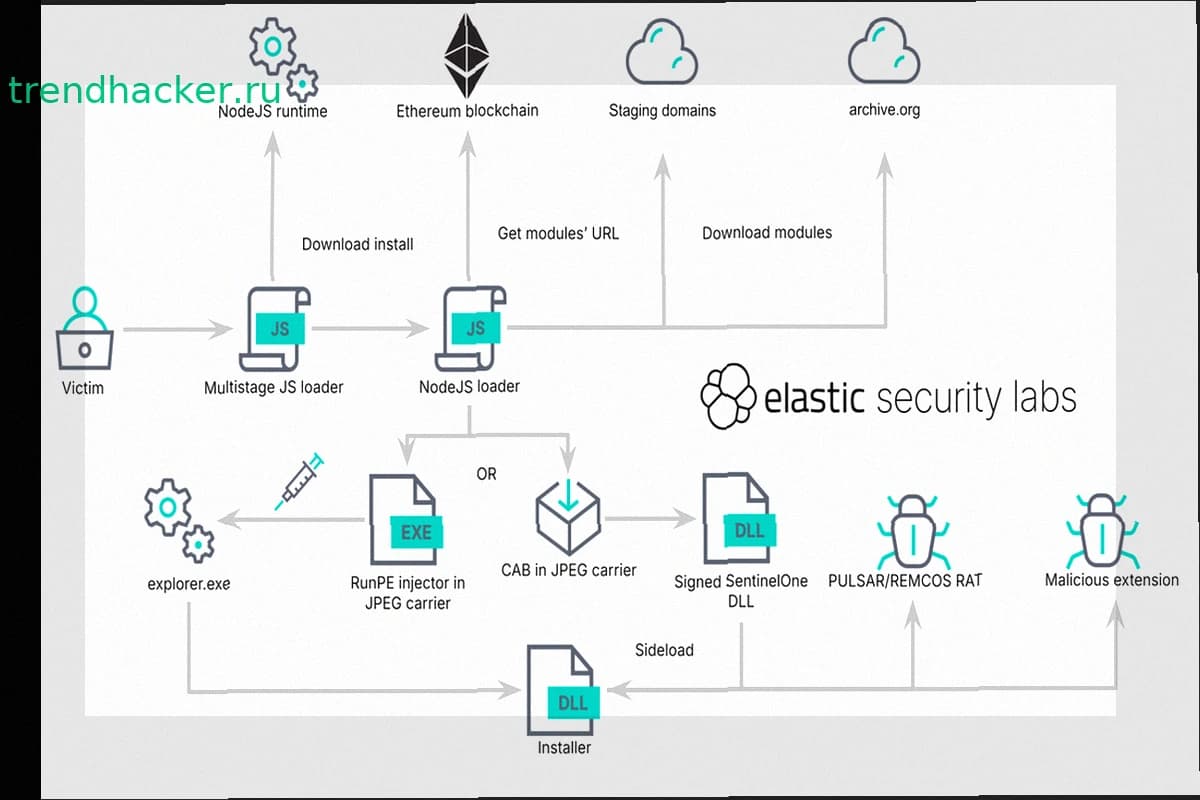
Заражение начинается с JavaScript-файла, выдаваемого за банковскую квитанцию или счет. Скрипт проверяет, не запущен ли в песочнице или виртуальной машине, показывает фальшивую ошибку и запускает многоступенчатый загрузчик. Загрузчик закрепляется через планировщик задач Windows, получает адреса команндного центра из смарт-контракта Ethereum и загружает дополнительные пейлоады.
Главная особенность KREMLIN — установка расширения AVSync без участия пользователя. Для этого малварь закрывает или завершает процесс браузера, копирует расширение в профиль пользователя и включает режим разработчика. Затем вредонос модифицирует файл Secure Preferences, пересчитывает HMAC и шифрованные хеши, которые Chromium использует для проверки целостности. Браузер принимает поддельное расширение за легитимное. Этот метод известен как Phantom Extension и документирован давно, но редко встречается в реальных атаках.
Вредоносное расширение AVSync перехватывает куки, содержимое localStorage и sessionStorage, крадет пароли и текст из форм, снимает скриншоты, получает HTML-код страниц, список открытых вкладок и историю браузера. Расширение также перехватывает HTTP-запросы, внедряет HTML на страницы, переводит клики и получает команды через WebSocket.
Сам KREMLIN работает как инфостилер — похищает браузерные базы данных, куки, список расширений и криптографические App-Bound-ключи.
В разных кампаниях вредоносы распространяли Pulsar RAT, позже перешли на более функциональный Remcos RAT. Для хранения пейлоадов использовали Internet Archive, маскируя малварь внутри JPEG-изображений.
Исследователи нарушили работу малвари, зарегистрировав домен, который KREMLIN использует для проверки на наличие песочницы. Теперь вредонос получает поддельный ответ, воспринимает обычные системы за изолированные окружения и завершает работу.