Открытый сервер злоумышленника раскрыл полный сценарий атаки на тайского интернет-оператора 3BB. В 298 файлах, разложенных по 30 каталогам, сохранилась вся цепочка: от проникновения через VPN-шлюз до установки скрытого контроля над внутренними машинами и охоты за данными абонентов.
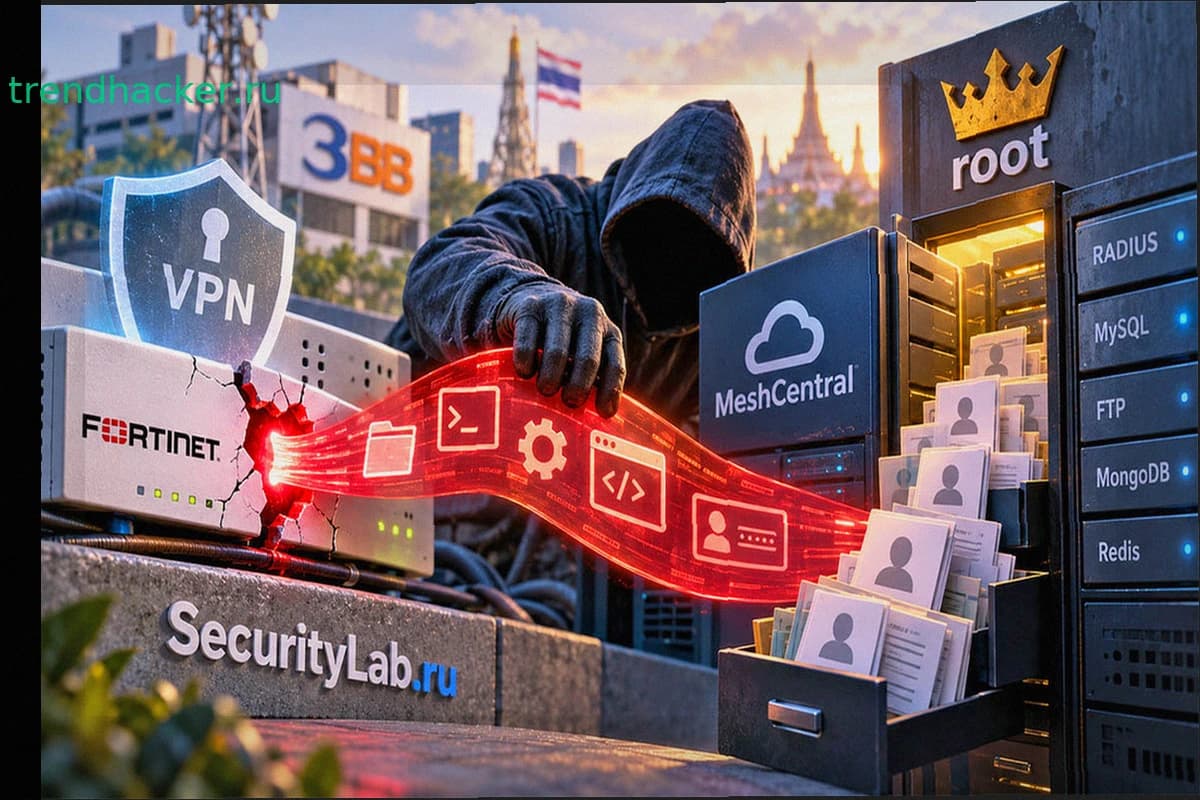
Атака началась с FortiGate 60F, защищавшего SSL-VPN оператора. Злоумышленник сначала определял версию прошивки, затем проверял наличие CVE-2024-21762 — критической уязвимости записи за границами буфера, оценённой в 9,8 баллов по CVSS 3.1. Ошибка позволяет выполнить произвольный код через специально подготовленный HTTP-запрос без предварительной авторизации.
Из найденного набора видна полная техника эксплуатации. Скрипты манипулировали памятью устройства, запускали ROP-цепочку и открывали обратное соединение. Для подгонки под FortiGate 60F атакующий пытался загрузить точную версию FortiOS 7.2.5, используя при запросах к серверам Fortinet серийный номер целевого шлюза.
Проникнув в сеть, атакующий перешёл на внутренние системы. Файлы фиксировали выполнение команд с правами root на Linux-серверах, а в подготовленных утилитах были инструменты для повышения привилегий, установки скрытого SUID-бэкдора и кражи SSH-ключей, конфигураций приложений и паролей.
Для постоянного контроля злоумышленник выбрал MeshCentral — легальный инструмент удалённого администрирования с открытым кодом. В конфигурации агента указывалась группа TH-3BB и внешний управляющий сервер, экспорт устройств показывал активные машины с агентами, запущенными от root. Такой канал выглядит как обычное средство администрирования и растворяется в легитимном трафике.
Параллельно атакующий устанавливал резервные входы и готовил расширение доступа. Скрипты MySQL могли записывать PHP-веб-шеллы в каталоги веб-серверов, добавлять SSH-ключи и менять права в базах. Другие утилиты перебирали пароли на 55+ внутренних узлах и искали доступ к FTP, MySQL, MongoDB и Redis уже из доверенной части сети.
Особая цель — инфраструктура RADIUS, которая проверяет учётные данные абонентов. В наборе найден скрипт для извлечения данных из баз radius_corp, radiusinfo и job_radius с жёстко заданным паролем MySQL root. Массовая выгрузка абонентских данных не подтверждена, но сама целевая подготовка очевидна.
Атакующий заранее подготовил зачистку. Скрипт cleanup_target.sh удалял журналы, историю команд, компоненты повышения привилегий и веб-шеллы, но намеренно оставлял MeshCentral и скрытый SUID-бэкдор. Это позволяло скрыть следы действий, не теряя постоянный доступ. Fortinet уже предупреждала, что следы взлома могут сохраняться даже после обновления прошивки.
Открытый рабочий каталог был обнаружен 3 июня 2026 года, когда операция ещё велась. Отчёт опубликован 14 сентября после уведомления затронутых сторон и профильного CERT. Владельцам FortiGate рекомендовано проверить прошивки, найти неизвестные MeshCentral-агенты и сменить привилегированные учётные данные, VPN-сертификаты и ключи.