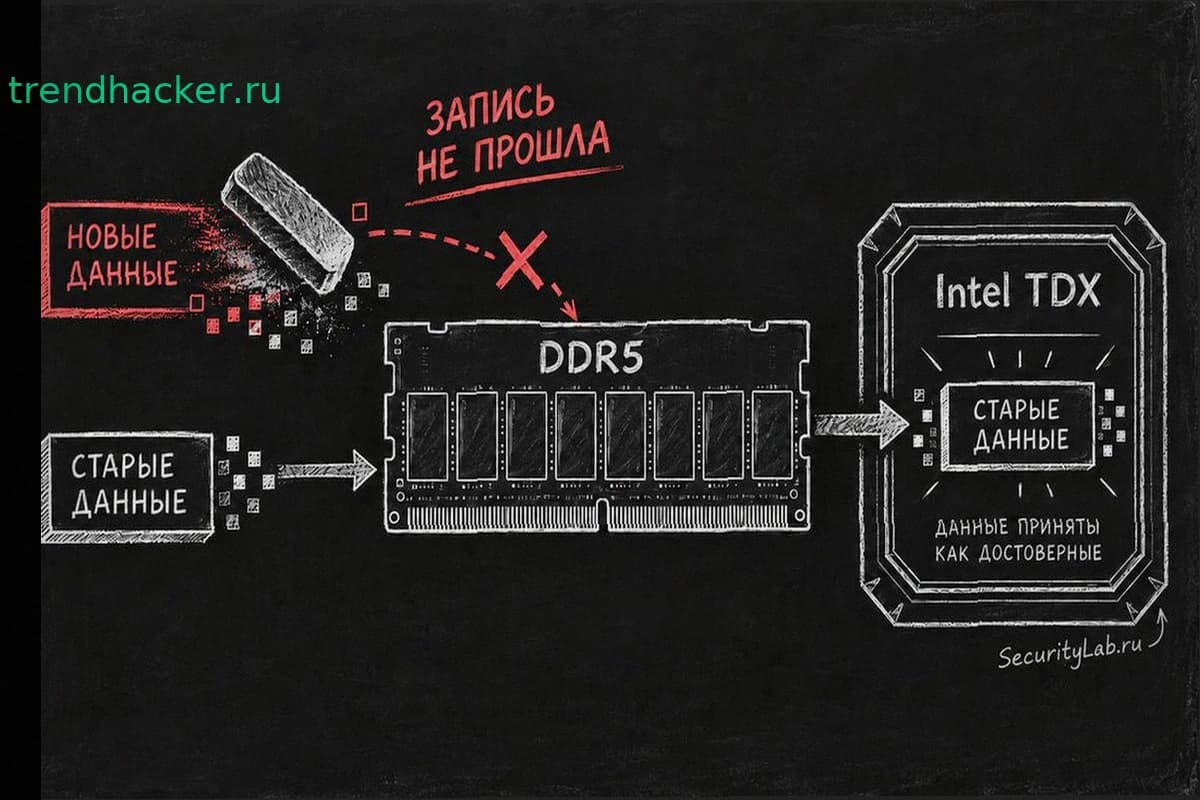
Защищённую виртуальную машину можно заставить работать с устаревшими данными, просто не дав новой записи попасть в оперативную память. Исследователи из KU Leuven, ETH Zurich, Даремского университета и Google представили аппаратную атаку DDRop, которая нарушает защиту Intel TDX, Intel Scalable SGX и AMD SEV-SNP на серверах с DDR5.
Современные системы конфиденциальных вычислений шифруют память и изолируют гостевую среду даже от администратора гипервизора. Но они не проверяют «свежесть» зашифрованных данных — не могут определить, действительно ли ячейка содержит последнее записанное значение.
DDRop использует плату-интерпозер между процессором и модулем памяти. Устройство создаёт ошибку чётности на командной шине DDR5 и блокирует сигнал об ошибке. Модуль памяти отбрасывает команду записи, процессор ничего не замечает и позднее получает прежний блок как актуальный. Компоненты обходятся примерно в $159 без учёта сборки.
Предыдущие аппаратные методы либо только наблюдали за шиной DDR5, либо работали с DDR4. Battering RAM за $50 подменяла адреса памяти на лету, но переработанный протокол DDR5 несовместим с тем приёмом. DDRop отказалась от перенаправления адресов и научилась выборочно отменять записи на штатной скорости шины.
На Intel TDX атака наиболее эффективна. При создании защищённых таблиц страниц прошивка заполняет новую область пустыми записями. DDRop блокирует очистку, оставляя в памяти заранее подготовленные зашифрованные значения. В экспериментах это дало виртуальной машине доступ к произвольным физическим адресам, возможность читать память другой VM и принудительно включать режим отладки.
Исследователи также подменили измерение, которое Intel TDX использует при удалённой аттестации. Вредоносная VM могла представить криптографически подписанный отчёт с измерением легитимной системы. Часть результатов получена в стандартном режиме логической целостности TDX.
На AMD SEV-SNP последствия оказались менее серьёзными. Команда использовала механизм перемещения страниц для копирования содержимого одной защищённой страницы в другую. Похожая технология AMD уже становилась целью атак, но DDRop отличается физическим вмешательством в обмен с DDR5 и не требует ошибки внутри гостевой системы.
Атаку проверили на Intel Xeon Scalable 5-го поколения и AMD EPYC Turin. Авторы опубликовали схемы интерпозера, прошивку контроллера и демонстрационный код.
Для реальной атаки недостаточно одной арендованной VM. Злоумышленнику нужны привилегированный контроль над серверным ПО и кратковременный физический доступ к машине для установки платы. Следов использования DDRop вне лаборатории не найдено.
AMD не планирует присваивать проблеме CVE или выпускать исправление, так как физическое вмешательство в шину памяти находится вне модели угроз SEV-SNP. Intel занимает схожую позицию. Программные меры способны усложнить эксплуатацию, но полностью избежать первопричины можно только на аппаратном уровне, добавив контроль целостности и защиту от повторного использования старых данных.
Осенью 2025 года появилась похожая атака TEE.fail, где интерпозер DDR5 позволял извлекать секреты из доверенных сред Intel, AMD и Nvidia. DDRop развивает эту идею дальше, активно меняя поведение памяти вместо простого наблюдения.
AMD SEV-SNP уже находили программно достижимые способы разрушить границы защищённой виртуальной машины. Атака FABRICKED использовала ошибки маршрутизации Infinity Fabric, показав, что доверие к аппаратной изоляции зависит не только от шифрования памяти.
Даже обычные механизмы виртуализации могут терять защитные свойства из-за особенностей оперативной памяти. Техника Download More RAM через манипуляции с SPD добралась до изолированных компонентов Windows VBS и HVCI, показав, насколько опасным становится доверие к физической конфигурации памяти.