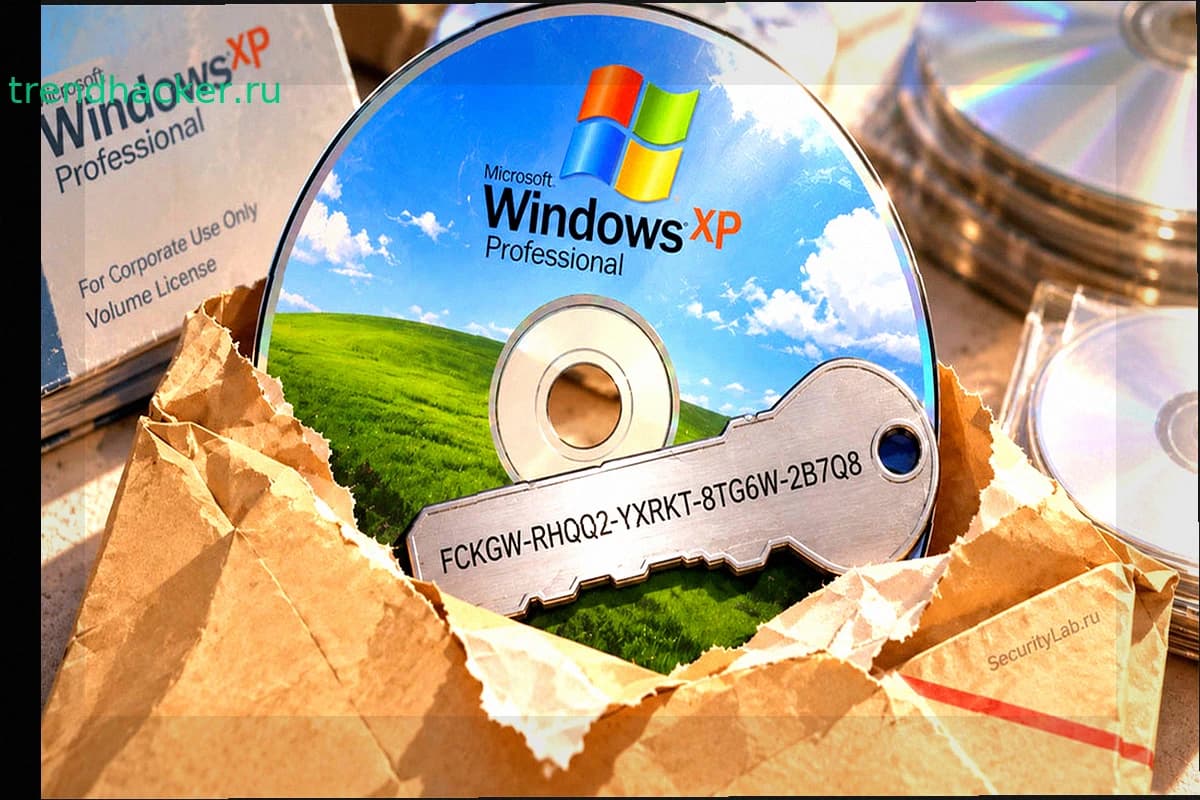
В начале 2000-х последовательность FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8 распространялась с пиратскими копиями Windows XP Professional Corporate. Ключ позволял обходить обычную активацию через интернет или телефон. Спустя четверть века бывший инженер Microsoft Дейв Пламмер объяснил, как это стало возможным.
Никакой криптографической уязвимости не было. В сеть попали реальный корпоративный Volume License Key и установочный образ, подходящий друг другу. Для системы это выглядело легитимно, поэтому проверка активации не срабатывала.
Microsoft создала два типа носителей Windows XP: Retail для обычных покупателей и Volume Media для корпораций и OEM-партнёров. Крупным организациям нужны были ключи, работающие без индивидуальной активации, чтобы можно было установить систему на тысячи машин сразу. Задача Пламмера как инженера системы активации была отличить один тип носителя от другого.
Он встроил в Volume Media скрытый блок данных объёмом около 10 МБ. Пламмер взял код Microsoft Bob (программа 1995 года для новичков), сжал и зашифровал его несколько раз. Установщик искал этот блок на диске, проверял его хеш против введённого ключа, и если всё совпадало, разрешал корпоративной установке пропустить активацию. Microsoft Bob здесь был просто источником большого набора данных, который сложно воспроизвести. Его содержимое никак не влияло на работу самой Windows XP.
Безопасность этой схемы зависела от одного условия: Volume Media и действующий Volume License Key не должны попасть в руки посторонних одновременно. Финальную сборку Windows XP отправили производственным партнёрам 24 августа 2001 года, розничный запуск был назначен на 25 октября. За пять недель до релиза группа Devils0wn выложила в сеть Windows XP Pro Corporate с рабочим FCKGW-ключом.
Источник утечки так и не установили. По мнению Пламмера, это был сотрудник крупного OEM-производителя или аппаратного партнёра, который получил финальный образ и лицензионные данные заранее. Обсуждались Dell и Intel, но прямых доказательств нет. Сам ключ не взламывал математическую проверку Microsoft — он проходил её как настоящий VLK.
Когда правильный ключ встречался с нужным образом, система Windows Product Activation не привязывала лицензию к конкретному оборудованию. Пиратская копия выглядела для ранних проверок как обычная корпоративная установка. Главная ошибка была организационной, а не технической: криптография не сломалась, доверенные данные просто покинули защищённый канал распространения до начала продаж.
Позже Microsoft внесла FCKGW в чёрный список вместе с сотнями других компрометированных ключей. Windows XP Service Pack 1 уже отказывался устанавливаться, если обнаруживал известный утёкший Volume-ключ. Последующие проверки подлинности ограничивали доступ к обновлениям. Документация Microsoft по сей день предупреждает, что публично известный ключ может заблокировать установку SP1 и более новых версий.
История FCKGW указала на уязвимость корпоративной схемы лицензирования: надёжная проверка теряла смысл, если легитимные ключ и носитель одновременно попадали в открытый доступ. Microsoft менялась со временем. В 2026 году компания снова ужесточила корпоративную схему, добавив для KMS дополнительную проверку оборудования через TPM.