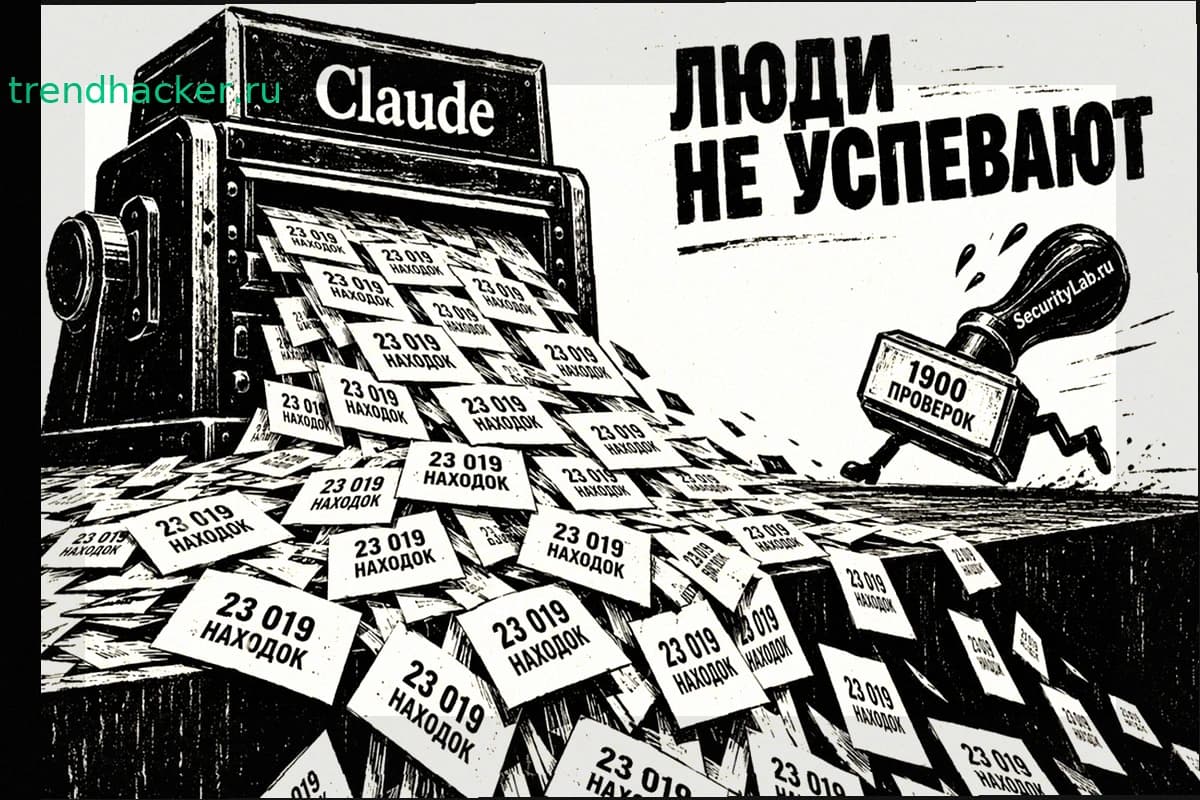
Claude обнаружил десятки тысяч потенциальных дыр в открытом коде. Главное узкое место — не вычислительная мощность, а люди. На 22 мая модель подготовила 23 019 кандидатов на уязвимости, из них проверили только 1900. Среди проверенных 1726, или 90,8%, оказались настоящими.
Anthropic запустила масштабный поиск в феврале 2026 года. Claude анализировала открытые проекты, затем передавала находки шести независимым компаниям информационной безопасности на ручную проверку. Это часть Project Glasswing — инициативы, где ИИ должна обнаруживать критические ошибки быстрее, чем их смогут эксплуатировать злоумышленники.
К моменту публикации отчёта Anthropic уведомила разработчиков о 1596 уязвимостях в 281 проекте. Сопровождающие ответили на 1451 сообщение, но исправили только 97 проблем. CVE или GitHub Security Advisory получили 88 находок. Разрыв обнажает неожиданную проблему: автоматический поиск уже намного опережает возможность проверки, исправления и выпуска патчей.
Среди обнаруженных уязвимостей — дыры в nginx, wolfSSL, Temporal, Nomad, ImageMagick и FreeRDP. Например, CVE-2026-27654 в nginx — переполнение буфера при работе с WebDAV. Anthropic ведёт открытый реестр находок и закрепляет подтверждённые записи хешами SHA-3-512 до окончания периода раскрытия.
Массовый поиск пока не спровоцировал волну взломов. Число опубликованных CVE, связанных с проектом, позже выросло до сотен, но активная эксплуатация оставалась редкостью. ИИ уже ускорил поиск уязвимостей намного сильнее, чем индустрия может разбирать находки и закрывать дыры.