Хакеры из ShinyHunters взломали Tor-сайт вымогательской группы Clop и дефейснули его. По их словам, они похитили логи сервера, исходный код и приватные ключи onion-сервиса. Теперь ShinyHunters готовятся потребовать выкуп у самих вымогателей.
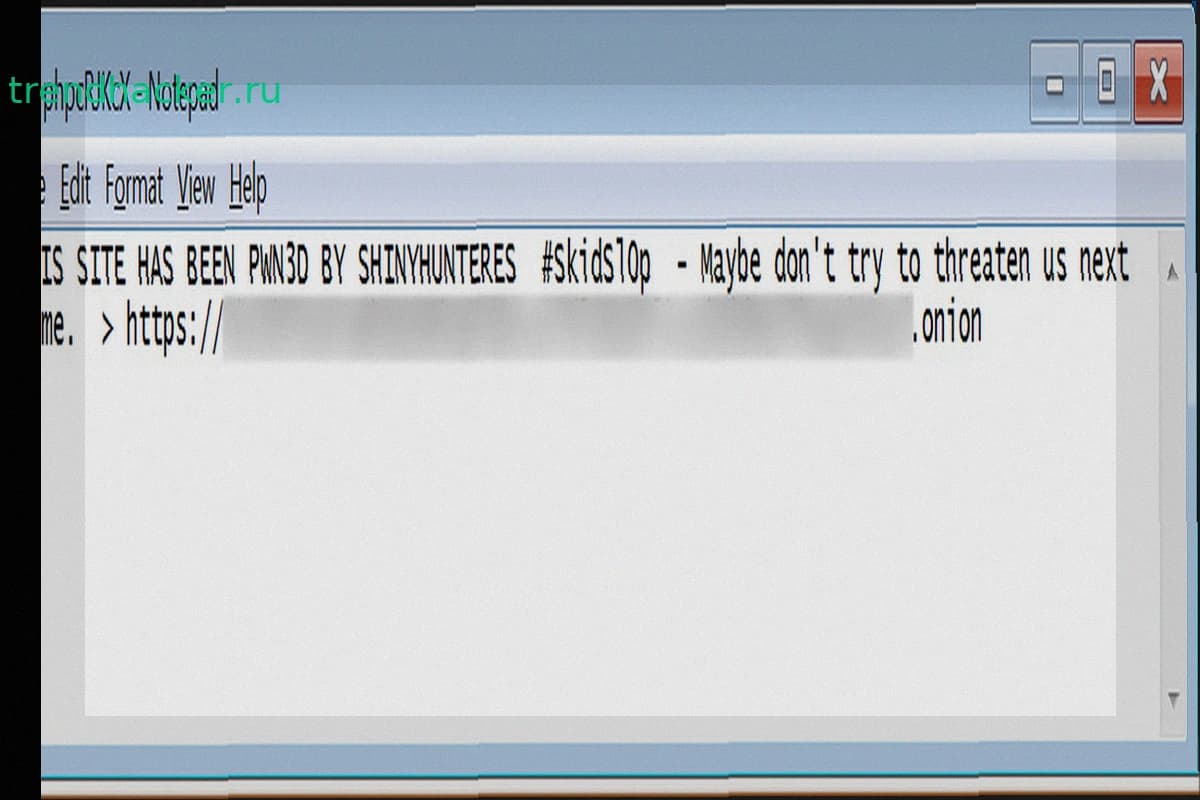
Атака произошла 18 сентября 2026 года вечером. ShinyHunters нашли уязвимость в Grav CMS, которая позволила загружать файлы без аутентификации. Сначала хакеры разместили текстовый файл с надписью «pwn3d by ShinyHunters» и советом Clop больше не угрожать никому. Спустя несколько часов они полностью заменили содержимое сайта на ASCII-картинку с покемоном Умбреон — логотипом ShinyHunters.
ShinyHunters заявили, что получили полный доступ к серверу и извлекли исходный код, плагины CMS и системные логи из /var/log. В этих логах могли находиться IP-адреса пользователей, подключавшихся к серверу. Особенно опасно то, что атакующие якобы похитили приватные ключи onion-сервиса — они смогут поднять свой Tor-сервер с тем же адресом, даже если Clop восстановит контроль над своей инфраструктурой.
Конфликт между группами начался в 2025 году. ShinyHunters утверждают, что участник Clop скопировал их эксплоит для уязвимостей Oracle E-Business Suite и использовал его в своих атаках. Когда ShinyHunters опубликовали PoC этого эксплоита, в Clop якобы начали угрожать расправой.
Сейчас ShinyHunters изучают похищенные данные и вскоре опубликуют требования для Clop на своём сайте.