Злоумышленники скомпрометировали официальный аккаунт HBO Max на Reddit и за два дня опубликовали 108 объявлений со ссылками на вредоносные сайты. Компании Hudson Rock и ADAMnetworks назвали эту кампанию PasteSwitch. Объявления вели на фальшивые страницы и заражали компьютеры пользователей под управлением Windows и macOS.
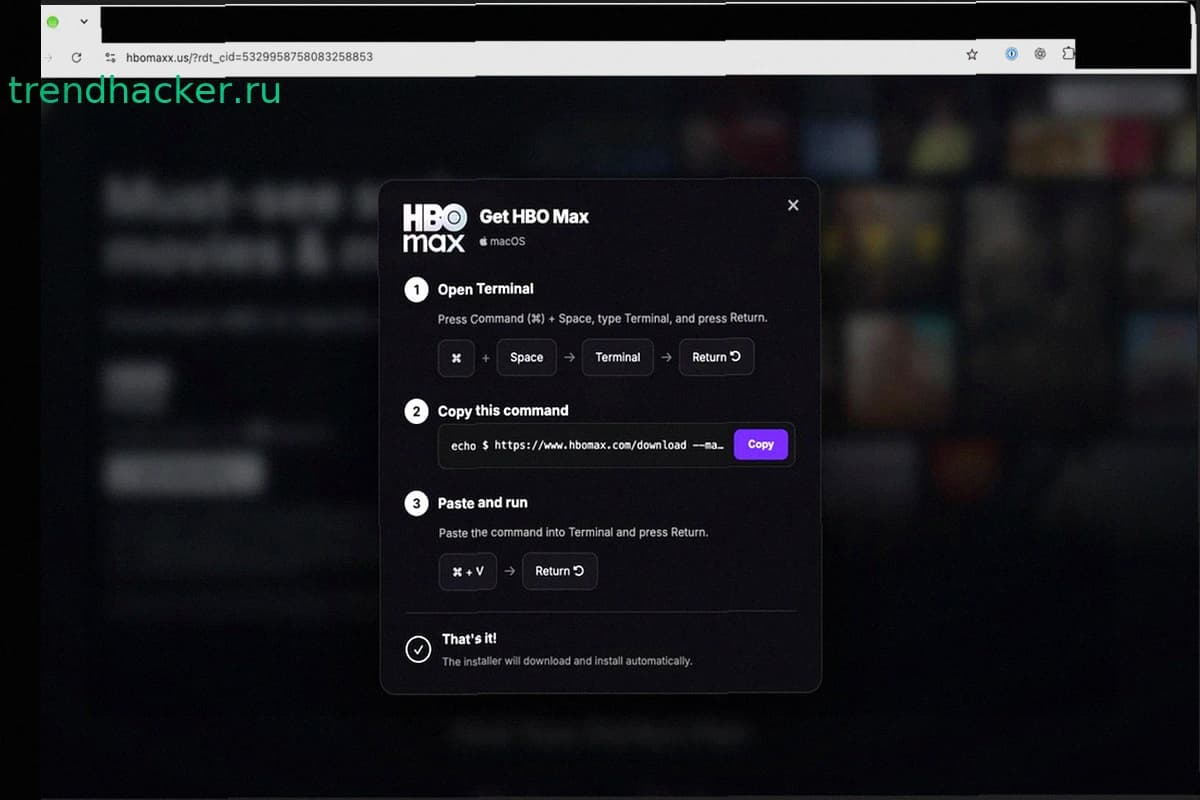
Основная приманка — якобы нативное приложение HBO Max для macOS, которого на самом деле не существует. Пользователей перенаправляли на поддельный сайт hbomaxx[.]us. Вместо загрузки приложения жертва видела инструкцию ClickFix: открыть Terminal, вставить команду и выполнить её. Человек самостоятельно запускал вредоносный код стандартными системными средствами.
На macOS атакующие применяли команды curl | zsh и загружали несколько типов малвари. MacSync крал учетные данные из браузеров, профили Firefox, данные Telegram и Apple Notes, пароли системы и информацию о криптокошельках. AMOS Helper закреплялась в системе. Поддельные приложения Ledger, Trezor Suite и Exodus предназначались для кражи seed-фраз.
В Windows атакующие использовали mshta и PowerShell для доставки стилера Amatera. Одна из схем создавала задачу в планировщике, запускала 32-битную версию PowerShell, отключала AMSI и загружала финальный пейлоад прямо в память. Стилер маскировал коммуникации под соединения с известной социальной сетью.
В рамках кампании распространялись также AnimateClipper и ZigClipper — вредоносы, которые закреплялись в системе и подменяли криптовалютные адреса в буфере обмена на адреса злоумышленников.
Из 108 объявлений 40 вели на hbomaxx[.]app, 36 рекламировали поддельный сайт codex-craft[.]com с ИИ-инструментами и ПО для разработчиков, остальные продвигали фальшивые утилиты и приложения для macOS.
После жалоб пользователей администрация Reddit приостановила вредоносную рекламу и передала информацию об инциденте своим специалистам.
Как именно хакеры получили доступ к аккаунту HBO Max, остается неясным. Неизвестно также, затронул ли взлом другие системы HBO или Warner Bros. Discovery.