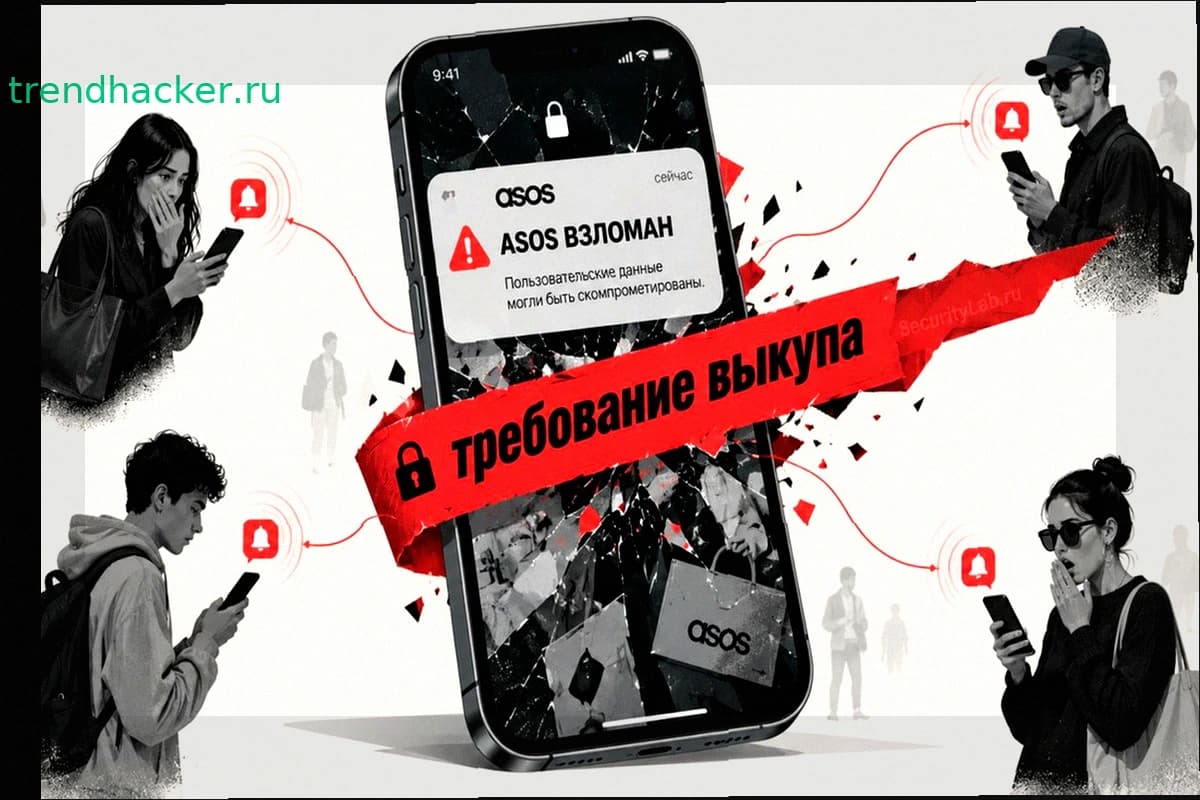
Утром 6 октября клиенты ASOS получили уведомление через официальный канал приложения: «ASOS HACKED». Сообщение исходило не от самой компании. Неизвестные сообщили IT-команде и специалистам по защите данных, что получили полный доступ к среде Snowflake, и пригрозили опубликовать украденные сведения при отказе от переговоров. В сообщении указывали ссылку на Telegram-канал Xuanye Group.
То, что сообщение прошло через систему push-уведомлений приложения, свидетельствует о доступе злоумышленников к части коммуникационной инфраструктуры ASOS. Но это не обязательно означает полный контроль над Snowflake или основной базой компании. Система отправки уведомлений работает отдельно от главного хранилища данных, и её компрометация не требует захвата всей платформы.
ASOS подтвердила инцидент через несколько часов. Компания обнаружила несанкционированную активность на третьих сервисах, через которые связывается с покупателями, и тут же отключила доступ к системе уведомлений. По предварительным данным, злоумышленники могли получить имена и контактную информацию клиентов. Признаков утечки паролей и данных банковских карт пока не найдено.
Заявление о Snowflake остаётся без подтверждения. Облачная компания не обнаружила следов взлома своей платформы.
Сайт и приложение ASOS функционировали без перебоев. Компания располагает киберстраховкой, в том числе с покрытием убытков от остановки деятельности. Финансовый урон оценить пока невозможно.
Национальный центр кибербезопасности Великобритании рекомендовал всем клиентам ASOS предположить, что их данные могут быть затронуты, даже если сообщение о взломе не пришло лично. Защитники советуют быть внимательнее к письмам и сообщениям, так как украденные контакты обычно используют в фишинговых атаках.
Рынок ответил быстро. После новостей о взломе акции ASOS упали примерно на 10%. ASOS обслуживает около 16,5 млн активных клиентов на более чем 100 рынках, поэтому даже неподтверждённое заявление о крупной утечке создало серьёзный репутационный урон.