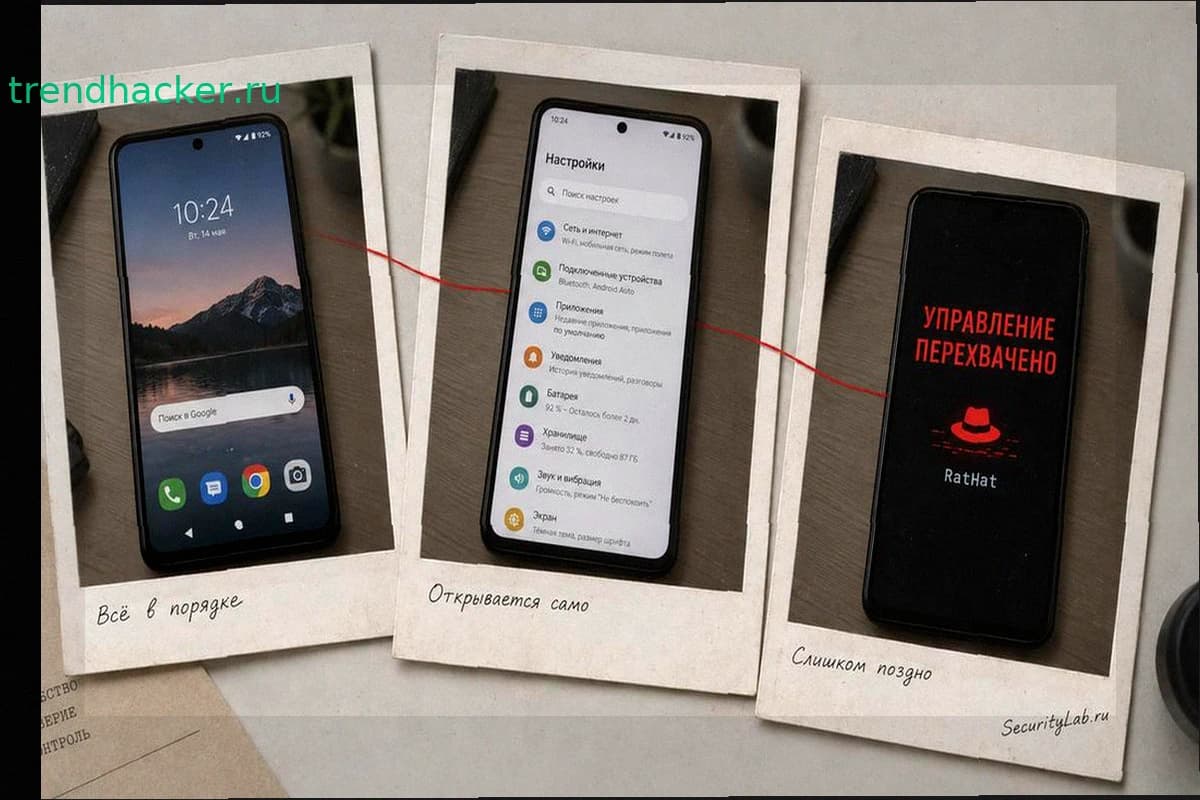
Троян RatHat подключает генеративный ИИ к управлению смартфоном и самостоятельно ищет нужные элементы интерфейса, нажимает кнопки, прокручивает экран и добывает системные права без постоянных команд оператора.
Исследователи zLabs из Zimperium обнаружили RatHat в кампаниях со SMS-фишингом, вредоносной рекламой и поддельными сайтами загрузки приложений. Жертву убеждают вручную установить APK, после чего программа получает доступ к специальным возможностям Android — функции, предназначенной для помощи людям с ограничениями. Этот доступ позволяет читать структуру интерфейса и взаимодействовать с элементами других приложений.
RatHat превращает функцию Accessibility в инструмент автоматизации. Вредонос берёт текущее дерево интерфейса, преобразует его в XML и отправляет генеративному ИИ-ассистенту. Модель получает название нужного элемента и возвращает его координаты, определяет текст на экране, выдаёт команды для прокрутки. Благодаря этому RatHat не привязан только к жёстко прописанным сценариям и может приспосабливаться к изменениям интерфейса.
После получения доступа RatHat сам открывает настройки, семь раз тапает по номеру сборки, активирует режим разработчика и включает беспроводную отладку ADB. Затем открывает окно сопряжения, считывает шестизначный код и порт, подключается встроенным ADB-клиентом через локальный интерфейс. Компьютер для этого не требуется.
Доступ через ADB выводит атаку за пределы обычной песочницы Android. RatHat запускает отдельный агент на Go с правами системной оболочки, выдаёт приложению дополнительные разрешения, отключает ограничения фоновой работы и открывает обратный прокси-туннель к серверу злоумышленников. Фоновый компонент живёт отдельно от основного APK, поэтому даже после удаления приложения может переустановить RatHat и восстановить нужные разрешения.
Финансовая часть атаки использует поддельные окна банковских и криптовалютных приложений, перехватывает SMS и уведомления с кодами подтверждения, записывает вводимые данные и отслеживает экран. RatHat также считывает координаты касаний прямо из /dev/input. Зная расположение цифровой клавиатуры на конкретном устройстве, троян способен восстановить PIN-код или графический ключ в тех местах, где Android блокирует доступ скриншотам и функции Accessibility. Другие современные банковские трояны используют похожий подход к системным функциям Android.
RatHat содержит встроенные шаблоны для кражи PIN-кодов и учётных данных платёжных сервисов WeChat и Alipay. Zimperium связывает найденные образцы с операторами, которые, предположительно, работают из Китая, но не объявляет окончательную атрибуцию. Техническое исследование также описывает четыре слоя защиты от анализа, повреждение структуры APK, намеренно усложнённый AndroidManifest.xml и приёмы, которые мешают декомпиляторам разбирать DEX-код.
Схема RatHat напоминает обнаруженный ранее RedHook. Он также самостоятельно включал беспроводную отладку Android, соединялся с локальным ADB-сервером и получал права системной оболочки без root-доступа и внешнего компьютера.
Сходный пример связан с трояном RatOn, который использовал Accessibility для автоматических действий в банковских приложениях. RatHat развивает идею дальше: добавляет ИИ для ориентации в интерфейсе и отдельные системные компоненты, способные пережить удаление основного приложения.