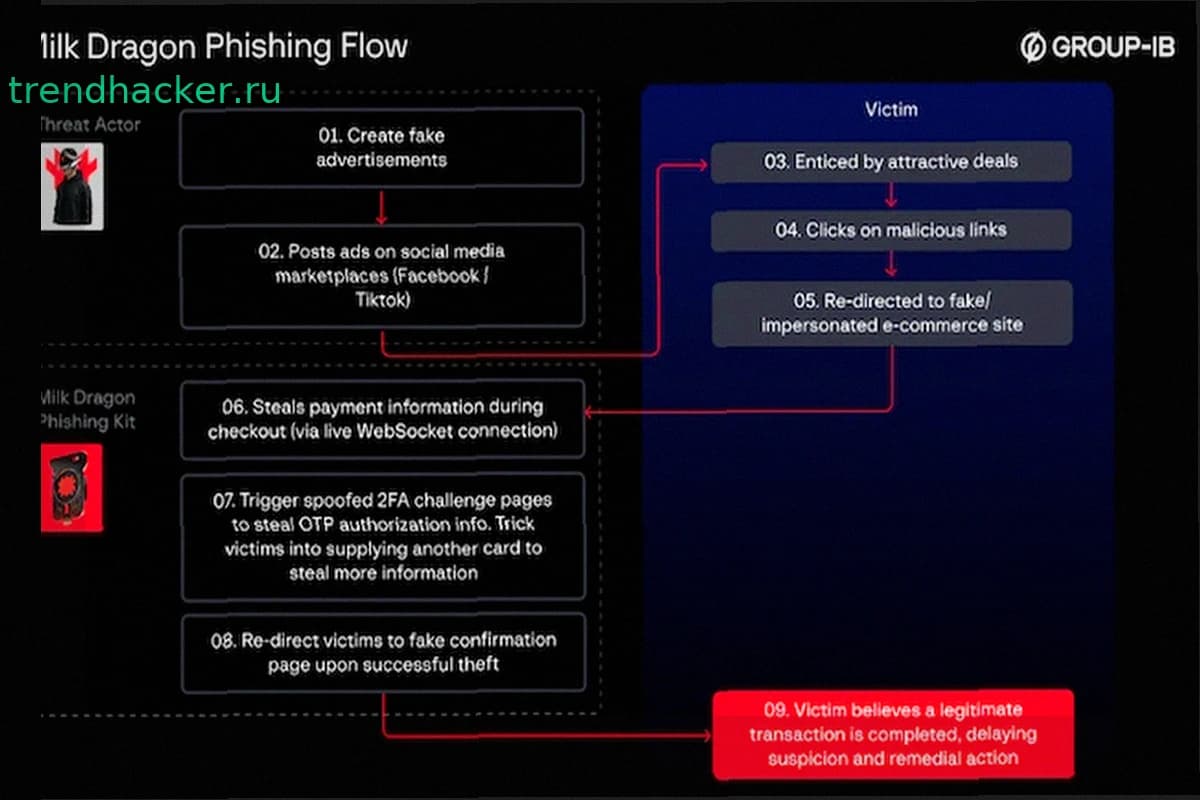
Киберпреступники используют поддельные скидки в Facebook и TikTok, чтобы привлечь покупателей на фишинг-сайты и украсть данные их платёжных карт и одноразовые пароли. По данным Group-IB, за этим стоит фишинг-кит Milk Dragon (известный также как NaiLong), активный с октября 2025 года.
Milk Dragon связан с 258 фишинг-страницами и потерпевшими в 66 странах. Он отличается от типичного фишинга тем, что не использует традиционные приёмы — поддельные штрафы, уведомления о проблемах с доставкой или банковские оповещения.
Вместо этого мошенники публикуют вредоносные ссылки в объявлениях маркетплейсов соцсетей с заманчивыми скидками на популярные бренды: косметику, одежду, продукты, товары для дома и игрушки. В числе целей — LEGO, Calvin Klein и торговые сети вроде Aeon Malaysia.
Ссылки выглядят как обычные объявления маркетплейса, что снижает подозрительность. Люди открывают их во время автоматического скроллинга, не чувствуя себя целевой аудиторией. Некоторые посты исходят от аккаунтов с AI-генерируемым контентом и купленными подписчиками — неясно, управляют ли ими сами мошенники или используют подземные сервисы распространения.
Как работает поддельный чекаут
После клика на объявление пользователь попадает на WordPress-сайт, замаскированный под онлайн-магазин. Магазин работает на WooCommerce с добавлением кастомного плагина BytePress, который подключает поддельные опции оплаты — кредитную карту и PayPal.
BytePress связывает чекаут с C2-сервером мошенника через постоянное WebSocket-соединение. Каждый символ, введённый на странице платежа, попадает к преступнику в реальном времени, ещё до отправки формы. Через то же соединение преступник может перенаправить пользователя, принять или отклонить платёж, вывести уведомления.
После ввода данных карты показывается поддельная страница загрузки. Одновременно мошенник выбирает фальшивую 2FA-страницу, копирующую проверку от настоящего 3D Secure. Когда жертва вводит одноразовый пароль, преступник использует его для проведения мошеннического платежа или захвата аккаунта.
Всё заканчивается поддельным подтверждением заказа, которое удерживает жертву от звонка в банк и блокировки карты.
Данные жертв идут в дело
Group-IB разобрал панель управления кита и его плагины. Панель показывает операторам работу всех фишинг-сайтов: количество посещений, отправленные и завершённые платежи. Это позволяет мошенникам оценить эффективность каждой кампании с одного взгляда.
Панель хранит номера карт, личные данные, информацию о девайсах и детали заказов каждой жертвы. Преступники могут вернуться к этим записям позже и превратить каждого пострадавшего в переиспользуемый профиль для повторных атак.
Оператор получает уведомление через браузер или Telegram-бота, когда жертва вводит данные. Каждая украденная карта маркируется по типу и банку-эмитенту на основе BIN. Живой просмотр сеанса показывает, что делает жертва и какие данные она ввела.
Мошенники строят поддельные страницы верификации под страны целевых кампаний. Проанализированные панели содержали шаблоны 36 финансовых организаций.
Система ролевого доступа позволяет преступным синдикатам управлять фишинг-инфраструктурой без покупки множества подписок. Это снижает барьер входа для менее опытных мошенников и увеличивает число жертв, которых один C2-сервер может обработать.
Как защищаться
Group-IB рекомендует скептически относиться к объявлениям и сторонним ссылкам в соцсетях, относиться с подозрением к крутым или срочным скидкам. Если кто-то всё же ввёл данные карты на таком сайте, нужно немедленно позвонить в банк.
Компаниям стоит мониторить похожие домены, запрашивать их удаление и отслеживать подозрительную активность карт и необычные паттерны в чекауте.