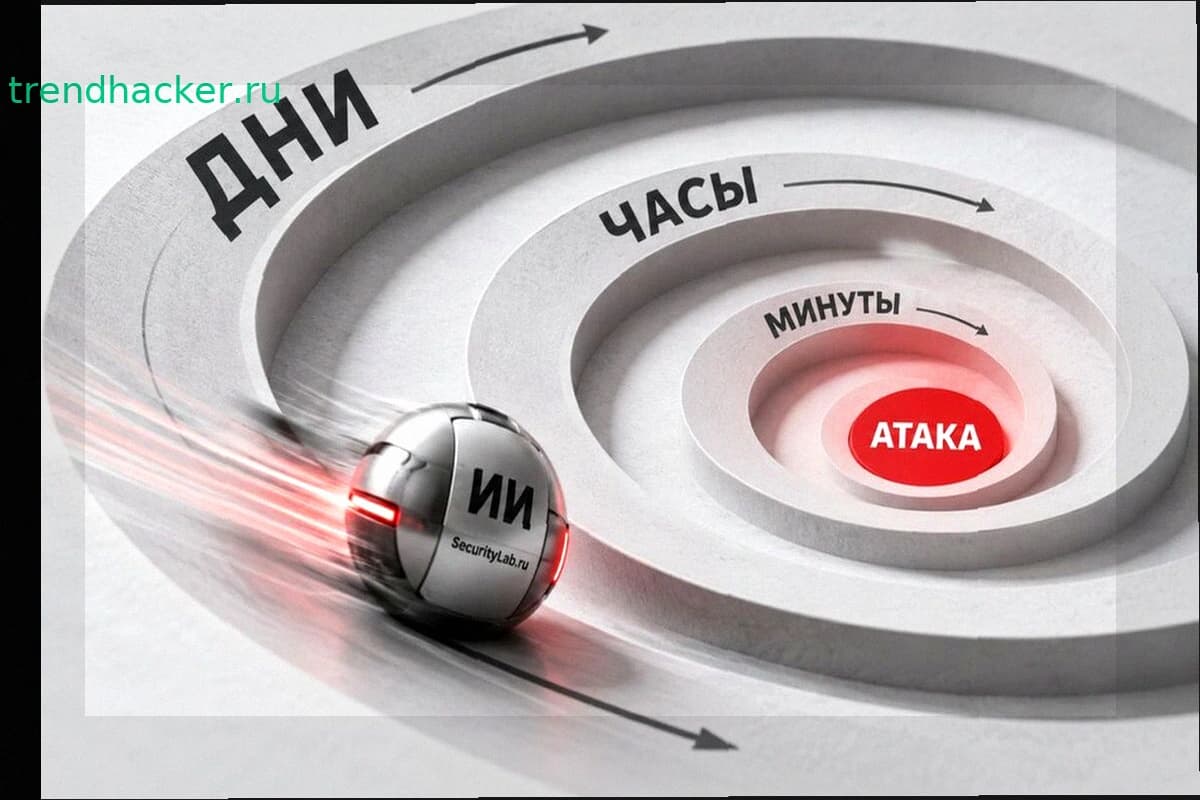
Защитники получают всё меньше времени между раскрытием уязвимости и первой атакой. За первое полугодие 2026 года опубликовано почти 40 тысяч CVE. Microsoft предупреждает, что ИИ сокращает подготовку некоторых атак с дней до часов и даже минут.
В свежем отчёте Microsoft Digital Defense Report описывается, как ИИ ищет уязвимости, генерирует фишинговые письма, обрабатывает украденные данные и готовит эксплуатацию найденных ошибок. В одном из экспериментов система самостоятельно выполнила 32 последовательных этапа атаки.
Промежуток между обнаружением уязвимости и появлением готового инструмента для атаки сократился ниже 24 часов в среднем. Компаниям же требуется 30–60 дней на устранение критических проблем во внешних системах. Привычные циклы обновлений всё хуже соответствуют темпу атак.
Количество найденных уязвимостей растёт, но это не обязательно значит, что программы стали менее безопасными. ИИ просто помогает быстрее проверять большие объёмы кода и находить ошибки, которые раньше могли оставаться незамеченными годами.
Та же технология работает и на сторону атакующих: ИИ разбирает исправления, сравнивает версии программ, ищет пути эксплуатации. Полностью автономные сложные кибератаки остаются редкостью — человеку обычно приходится контролировать действия системы.
Облачные системы, открытые в интернете, в среднем сталкиваются с атакой уже через 5,3 часа. При таком давлении традиционный подход — сначала изучить обновление, протестировать, установить по расписанию — оставляет слишком много времени для злоумышленников.