Голландские власти задержали 23-летнего киберпреступника Пепейна ван дер Стапа по подозрению в сотрудничестве с хакерской группировкой ShinyHunters при краже данных и вымогательстве. Вскоре после его ареста оставшиеся члены группы резко активизировали деятельность, похитив конфиденциальные данные из FBI и вымогав деньги у русской группировки Cl0p.
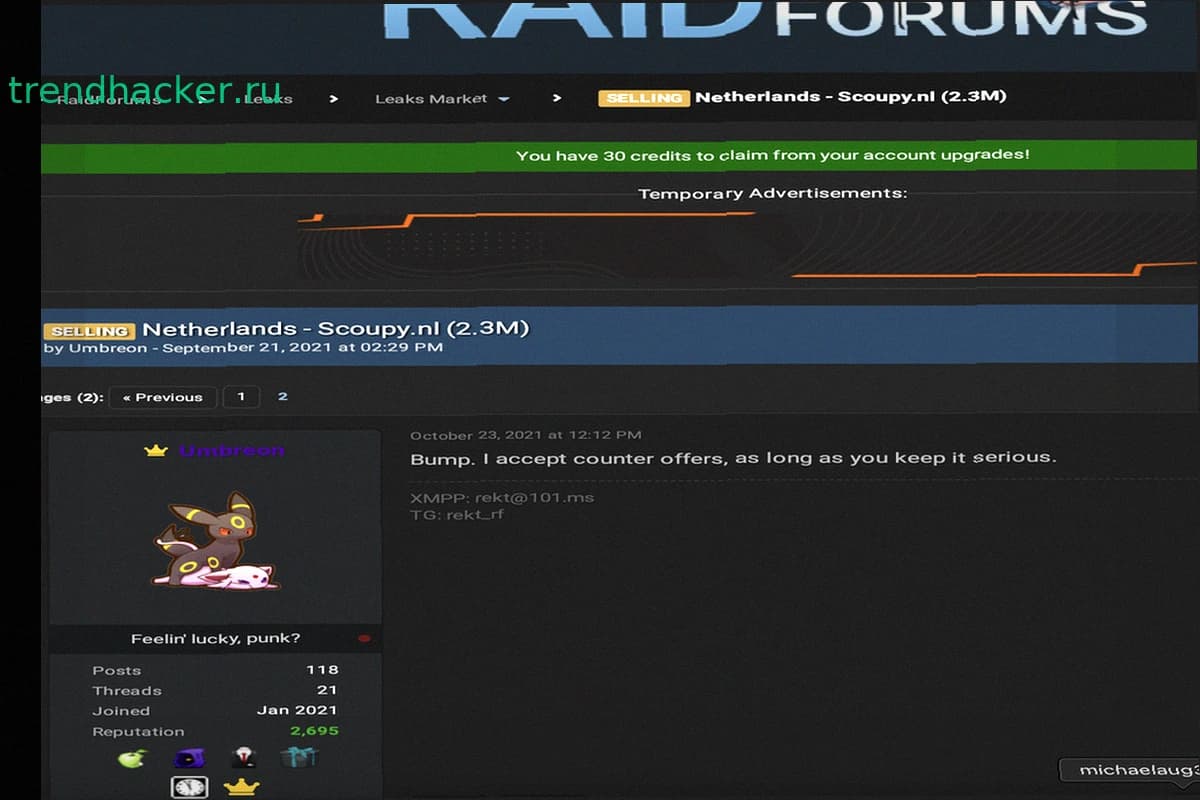
Ван дер Стап из Алмере и Лейстада был осуждён в 2023 году за серию краж данных и вымогательств, по оценкам прокуратуры, принёсших от 1,5 до 2,7 млн евро. На суде в конце 2023 года он признался в двойной жизни: днём работал инженером в амстердамской компании Hadrian и волонтёром в некоммерческой организации Dutch Institute for Vulnerability Disclosure, а ночью под ником Umbreon занимался вымогательством и публиковал украденные данные на форумах RaidForums и Breached.
После приговора ван дер Стап четыре года провёл в тюрьме (один год условно). Он утверждал, что в заключении получал лучшую помощь при посттравматическом стрессовом расстройстве, связанном с детской травмой. Вышел на свободу в декабре 2025 года.
В интервью в сентябре 2026 года ван дер Стап преподносил себя как исправившегося хакера, попавшего работать в компанию Neo Security на должность руководителя команды защиты. Он говорил о попытке загладить вину перед жертвами и рассчитывался с гражданскими исками. Вскоре после интервью прекратил общение с журналистами.
По словам осведомлённых источников, ван дер Стап был арестован около 16 сентября. Свидетель видел, как сотрудники властей вывозили вещи из его дома.
Нидерланды просили помощь в определении голоса с записи февраля 2026 года, где член ShinyHunters выдавал себя за сотрудника Odido — крупнейшего мобильного оператора страны. Обманув работника, группа получила доступ к данным более 6,2 млн голландцев.
ShinyHunters подтвердила, что голос на записи принадлежит члену группировки. «Наш товарищ имеет нашу полную поддержку — эмоциональную, психологическую и финансовую. Мы взяли на себя все расходы, включая адвоката. Мы не смотрим свысока на членов коллектива», — заявила группа изданию NL Times.
ShinyHunters раскритиковала голландскую полицию: «Полиции понадобится вся удача в мире, если она хочет его поймать раньше, чем мы проведём следующую масштабную кражу данных в Нидерландах. Голландская полиция — большая шутка. Некомпетентна. Неактуальна. Неважна. Бесполезна.»
Взлом FBI и Cl0p
Через несколько дней после ареста ван дер Стапа ShinyHunters взяла на себя ответственность за взлом сайта вакансий FBI apply.fbijobs.gov. Украдены номера социального страхования и личные данные более 5 тыс. сотрудников: номера команд, должности, информация из психиатрических и медицинских файлов.
ShinyHunters использовала уязвимость (CVE-2026-35273) в PeopleSoft от Oracle — системе, которая применяется для управления наймом, льготами и зарплатой. Oracle выпустила исправление, Mandiant выпустила правила брандмауэра. Однако позже ShinyHunters обошла защиту с помощью трюка с кодированием URL.
Эксперты Mandiant и Google Threat Intelligence подтвердили, что ShinyHunters массово эксплуатировала уязвимость PeopleSoft, похищая данные из десятков систем в образовании, технологиях, здравоохранении, сельском хозяйстве, транспорте и госсекторе.
На сайте FBI после взлома остался ASCII-арт с покемоном Umbreon — отсылка к старому нику ван дер Стапа. Это же изображение появлялось в 2020 году при взломе форума Hackforums.
Источники близко знакомые с расследованием говорят, что недавние рискованные атаки ShinyHunters — качественный разрыв с прежней тактикой группы. Переворот произошёл, когда группу возглавил подросток из Аммана Джордана с ником Rey, связанный с группировкой ScatteredLapsussHunters (объединением трёх групп: Scattered Spider, LAPSUS$ и ShinyHunters).
Rey и ван дер Стап конфликтовали из-за контроля над брендом ShinyHunters и базами данных. Включение образа Umbreon в дефейс FBI, видимо, была попыткой Rey свалить взлом на голландца.
Обвинение Umbreon
После новостей о взломе FBI Rey (аккаунт Ryan Moran в X) дразнил Cl0p и FBI мемом с покемоном Umbreon, стоящим перед горящими небоскрёбами. Через несколько дней Rey удалил свой аккаунт.
По материалам Wired, в начале 2026 года ShinyHunters и SLSH сотрудничали с группой TeamPCP для монетизации украденных учётных данных. Mandiant тайно помешала этому, передав ключи облачным провайдерам Amazon и Microsoft, которые их аннулировали. Группы начали обвинять друг друга. ShinyHunters затем сама проводила вымогательство с данными TeamPCP, не деля доход.
По мнению исследователя Mandiant Остина Ларсена, ShinyHunters в 2026 году может получить около 100 млн долларов от вымогательства.
Ван дер Стап говорил журналистам Bloomberg в 2024 году, что деньги его не интересовали. Его двигала одержимость собрать наиболее полную коллекцию украденных баз данных. «Хакинг был лёгким для меня, не навязчивым. Моя привычка — собирание. Данные, организация, скачивание, папки», — рассказал он.
Организация Dutch Institute for Vulnerability Disclosure, где ван дер Стап был волонтёром, раскрыла на LinkedIn об инциденте безопасности, связанном с неправомерным использованием искусственного интеллекта. Детали не уточняются, но это не относится к ShinyHunters и волонтёрам организации.