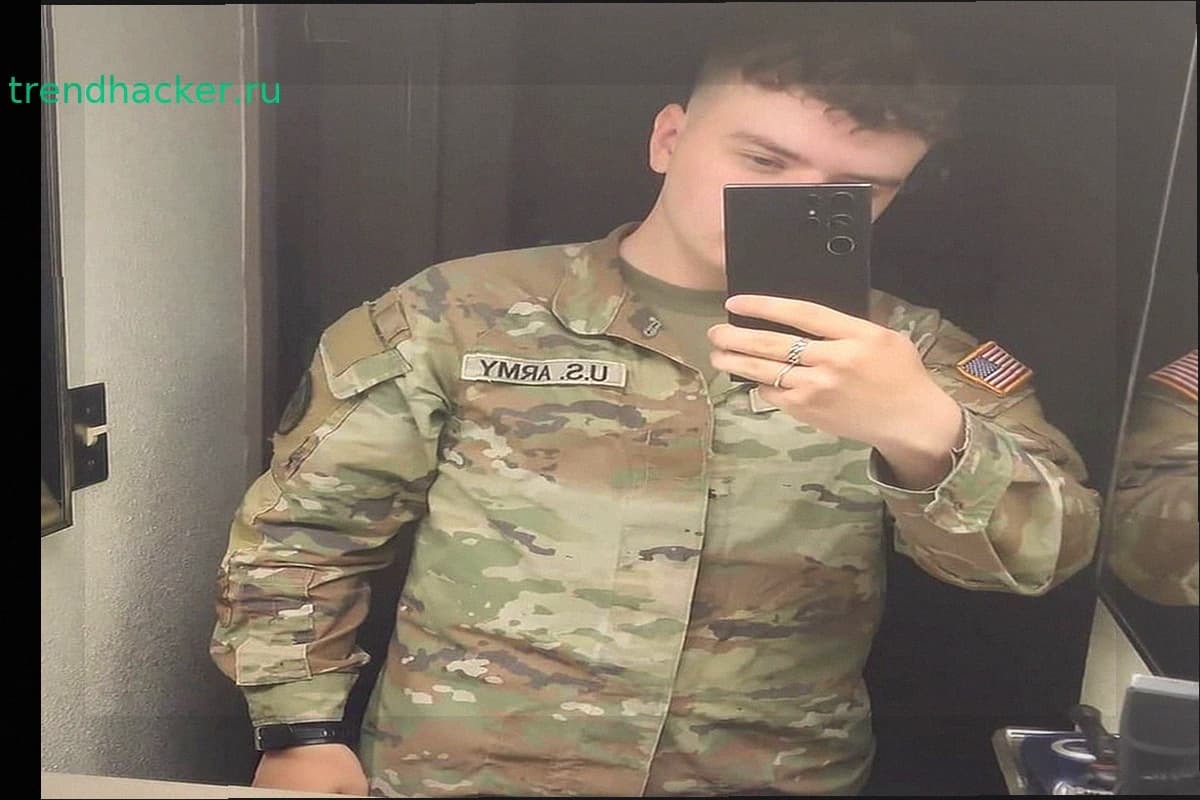
Военнослужащий армии США Камерон Уэйджениус признался виновным в взломе телекоммуникационных компаний и краже данных звонков и сообщений более 100 млн клиентов AT&T. Суд приговорил его к 70 месяцам федеральной тюрьмы и обязал выплатить почти 300 тысяч долларов компенсации потерпевшим.
22-летний Уэйджениус служил на военной базе в Южной Корее под псевдонимом Kiberphant0m. Вместе с тремя соучастниками он загружал данные из облачного хранилища Snowflake, используя скомпрометированные учётные данные клиентов, не защищённые двухфакторной аутентификацией. После этого Snowflake обязала все аккаунты использовать многофакторную защиту.
В октябре 2024 года Kiberphant0m заявил на хакерских форумах, что украл информацию о звонках и сообщениях десятков миллионов клиентов AT&T. Он утверждал, что взломал более дюжины телекоммуникационных компаний мира, включая Push-to-Talk Verizon, и требовал деньги в обмен на обещание не опубликовывать украденные данные.
В конце ноября 2025 года выяснилось, что Kiberphant0m — боец армии США в Южной Корее. Вскоре Уэйджениус был арестован по двум отдельным федеральным обвинениям и признал себя виновным по всем пунктам.
На слушании в Сиэтле суд приговорил его к почти шести годам тюрьмы и взыскал 294 978 долларов в пользу жертв.
Федеральные прокуроры указали, что Уэйджениусу помогал Кеннет Шухман, 28-летний житель Ванкувера (Вашингтон) с криминальным прошлым. В 2019 году Шухман признался в управлении ботнетом Satori — огромной сетью взломанных устройств интернета вещей, использовавшейся для масштабных DDoS-атак.
Два других соучастника Уэйджениуса всё ещё предстают перед судом. Конор Райли Моука по кличке Judische из Китченера (Онтарио) арестован в 2024 году и признал себя виновным в августе 2026. Джон Эрин Биннс, американец, проживающий в Турции, также разыскивается за взлом T-Mobile в 2021 году, при котором утекли данные минимум 76 млн клиентов.
Kiberphant0m повторно вымогал деньги у жертв и угрожал раскрыть государственные тайны. Сразу после ареста Моуки, когда AT&T уже заплатил группе вымогателей 370 тысяч биткойнов, Kiberphant0m опубликовал на хакерских форумах звонки AT&T тогдашнего избранного президента Дональда Трампа и вице-президента Камалы Харрис, а также схемы, якобы украденные у Агентства национальной безопасности.
Пол Расселл, уполномоченный агент Службы уголовного расследования Министерства обороны США, рассказал, что когда его служба получила информацию о боце с допуском к секретам, замешанном в кибератаках и вымогательстве, началось совместное расследование с ФБР, Уголовным отделом армии и Секретной службой.
«Не часто попадаются дела, когда боец с допуском участвует в создании хакерских инструментов и торговле данными, — сказал Расселл. — Это не происходит каждый день. Когда это происходит, все наши партнёрские организации мобилизуются. Это было серьёзно с самого начала — уникальная ситуация, угроза изнутри, неясно, с чем мы имеем дело».
Служебная записка прокуроров от 19 сентября отмечает, что Уэйджениус признался почти сразу и сотрудничал со следствием. Однако уже находясь в тюрьме в ожидании приговора, он пытался найти уязвимости в компьютерной сети Бюро исправительных учреждений.
По записям Бюро, около сентября 2025 года Уэйджениус использовал чужой тюремный email, чтобы попросить получателя запросить у AI-инструмента информацию об уязвимостях Windows 10 Enterprise с привилегированным доступом и рабочими кодами для их использования.
Неделю спустя он использовал другой чужой email и запросил пошаговые инструкции для уязвимости CVE-2023-45208 — трёхлетней ошибки команд injection в сетевых устройствах D-Link — с кодом или придуманным кодом, если оригинального нет.
Того же месяца Уэйджениус якобы снова просил информацию о том, как сделать антенну в тюрьме из канцелярских товаров или подручных материалов, чтобы улучшить приём радиосигналов. Он также просил исследовать способы побега.
«Во многих случаях Уэйджениус преподносил вопросы как относящиеся к книге, которую он писал. Это типичный приём prompt injection — когда используются специально сформулированные вводные данные, чтобы обойти защиту AI-инструментов от вывода вредоносного кода», — указано в служебной записке.
Прокуроры сообщили, что нет свидетельств, что Уэйджениус применил найденные уязвимости в системах тюрьмы. Когда его спросили, он заявил, что только исследовал потенциальные уязвимости для предоставления информации Бюро.
Несмотря на огромную ценность украденных данных AT&T и других компаний, вымогательства Уэйджениуса были малоудачны. По данным прокуратуры, он заработал всего около 1500 долларов на продаже украденной информации.
«Хотя Уэйджениус не был успешен как киберпреступник в финансовом смысле, он намеренно и реально нанёс значительный вред множеству отдельных жертв, американским компаниям и государству», — говорится в служебной записке.