Группа Lazarus развернула новую волну атак в январе, продолжив деятельность, начатую годом ранее при «Операции SyncHole». Целью остались организации в Южной Корее. Атакующие применили усовершенствованную цепочку заражения, объединившую известное и новое вредоносное ПО, и заставили работать на себя одну из обязательных в Южной Корее защитных программ. В этот раз они действовали тщательнее: рассылали целевые фишинговые письма со ссылками на поддельные сайты резюме и портфолио, созданные специально под каждую жертву.
Как началась кампания
Первые следы «Операции FlashHole» обнаружены в июле 2025 года, что указывает на подготовку вскоре после завершения предыдущей операции, длившейся не менее четырех месяцев. Известны как минимум три южнокорейские организации, пострадавшие от атак: разработчик ПО, строительная фирма и производитель оборудования проводной связи. По сравнению с прошлой кампанией набор целевых отраслей изменился, что свидетельствует о расширении векторов атак.
Группа обнаружила подозрительную цепочку выполнения, запускавшуюся из легитимного южнокорейского ПО CrossWeb EX — приложения для защиты финансовых операций, обязательного для доступа к онлайн-банкингу и госслужбам. Lazarus эксплуатирует это решение не впервые: в 2021 году группа использовала его для доставки загрузчика Racket, а в 2022–2023 годах применяла аналогичные методы.
Поддельные сайты с ИИ-фото
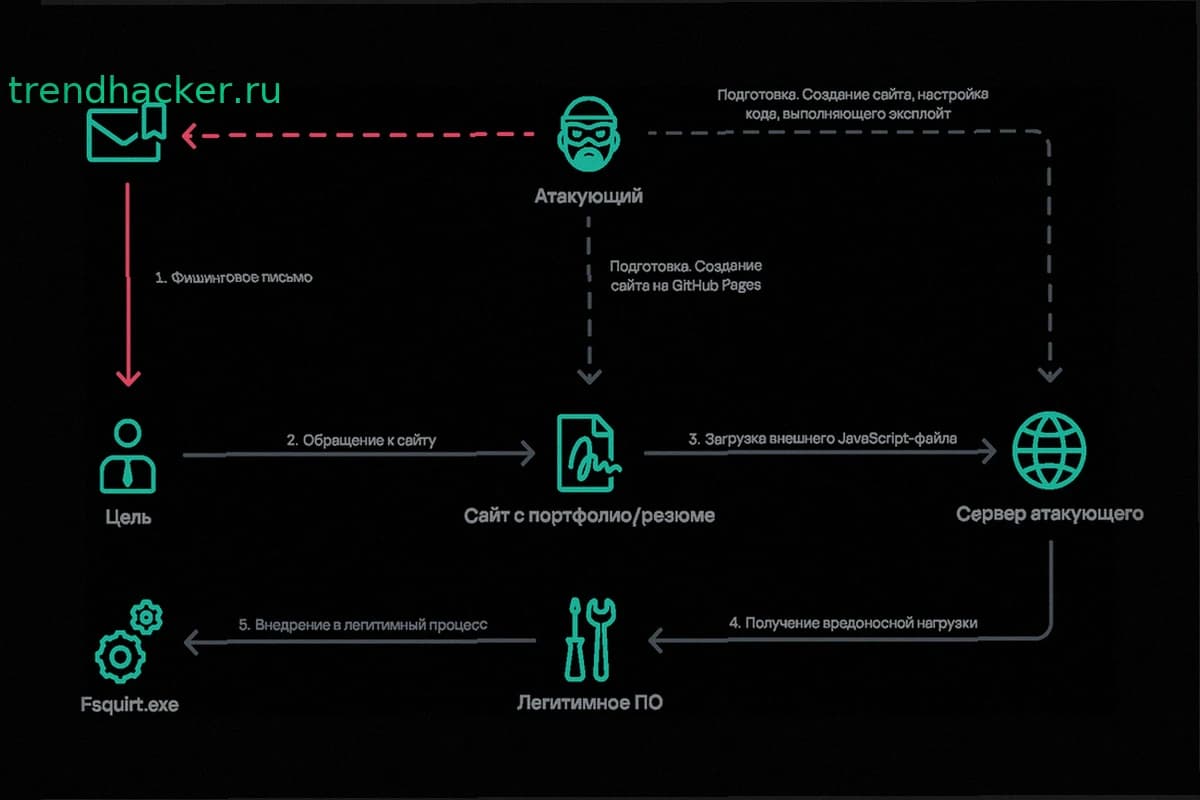
Вектор первоначального заражения — целевые фишинговые письма со ссылками на вредоносные сайты, размещенные на GitHub Pages. Первый сайт содержал резюме старшего разработчика сетевого оборудования; в январе его заменили на портфолио по дизайну интерьеров — вероятно, для атак на строительный сектор.
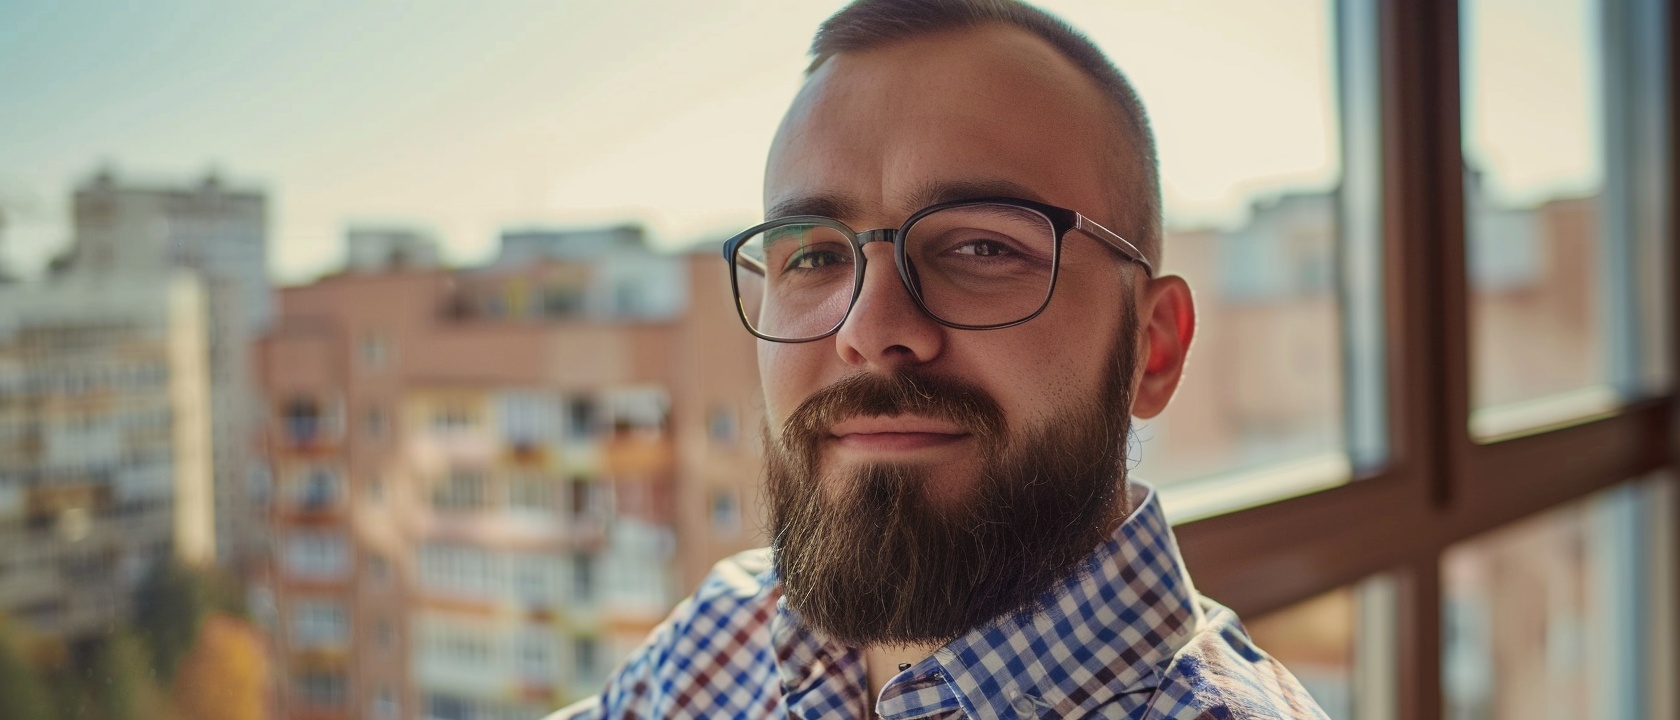
На сайте с резюме размещена якобы фотография соискателя. Отсутствие данных EXIF и неестественная текстура указывают на использование генеративного ИИ. Имя соискателя напоминает типовой вымышленный персонаж, адаптированный под корейский контекст, а портфолио заполнено бессмысленными сведениями и случайно подобранными названиями компаний. Сайты содержали встроенные ссылки для загрузки вредоносного JavaScript через внешние источники.
Многоступенчатая цепочка заражения
После первоначальной компрометации из процесса CrossWeb EX запускался легитимный исполняемый файл Windows fsquirt.exe, в который внедрялся шелл-код с вредоносной DLL — зловредом TechHub. Цепочка построена так, чтобы остаться исключительно в памяти и оставить минимальные следы на диске.
После закрепления в системе атакующие внедряли вредоносное ПО TouchHub и TouchShift методом DLL sideloading. TouchHub развертывался первым экземпляром TechHub и затем запускал TouchShift, что приводило к выполнению третьего варианта TechHub. При втором запуске TechHub развертывал ClientHub и LPEClient вместо прямого запуска Cubridge.
Инструментарий группы
TechHub — загрузчик с центральной ролью в атаке. Взаимодействует с GitHub через персональный токен доступа, собирает данные о системе и развертывает последующие нагрузки. Это усовершенствованная версия того, что Mandiant назвала CLOUDBURST, а ESET — NickelLoader. В отличие от более ранних версий, использующих HTTP(S) для связи с командным сервером, новая итерация работает через GitHub, обращаясь к закрытому репозиторию по API.
TechHub генерирует 4-байтовый шестнадцатеричный идентификатор для различия скомпрометированных узлов и выполняет рукопожатие через создание задач (issues) в репозитории. После обмена ключами загрузчик собирает информацию об устройстве и отправляет ее в репозиторий, переводя статус задачи с «hel» на «hey» — сигнал о готовности получать команды.
Cubridge — оркестратор комплекса вредоносного ПО. Развертывается TechHub и управляет различными компонентами: плагинами, модулями и инструментами. Случайным образом выбирает один из предопределенных командных серверов и формирует уникальный URL-адрес для каждого запроса, используя предзаданные словари. Для аутентификации применяет более надежное рукопожатие, комбинирующее RSA и RC6.
Cubridge поддерживает команды для загрузки плагинов, шелл-кода, инструментов и модулей. Плагины и инструменты загружаются рефлексивно прямо в память. Модули двух типов — модуль действий и функциональный модуль — обрабатывают операции с файловой системой, управление процессами и эмулируют встроенные команды Windows.
TouchHub и TouchShift — компоненты для закрепления. TouchHub копирует легитимный файл printfilterpipelinesvc.exe в System32\RasConv\ImeBroker.exe, регистрирует его как службу и размещает в том же каталоге встроенную вредоносную нагрузку TouchShift под именем mscoree.dll. Затем синхронизирует MAC-метки времени с существующей системной DLL, затрудняя криминалистический анализ.
ClientHub — новое вредоносное ПО, развернутое из приватного репозитория TechHub. Поддерживает команды, формируемые битовой маской, и существует в двух версиях: одна работает с веб-сайтами по HTTP(S), другая использует Dropbox. Применяет потоковый шифр SNOW 1.0 для защиты конфигурации, включающей ключи, векторы инициализации и адреса командных серверов. Это первый случай использования SNOW во вредоносном ПО группы Lazarus.
LPEClient — утилита профилирования жертв, переработанная для работы с ClientHub через общий буфер вместо прямого подключения к командному серверу. Собирает информацию об операционной системе, установленных обновлениях, антивирусных продуктах и низкоуровневых механизмах защиты Windows. Новая версия читает репозиторий WMI напрямую и проверяет структуры для выявления Kernel VA Shadow и Shadow Stack (CET).
LPEClient использует постквантовую криптографию ML-KEM-1024 — стандартизированный NIST механизм инкапсуляции ключей на основе CRYSTALS-Kyber. Это показывает, что группа перешла на защиту от квантовых компьютеров быстрее, чем многие легитимные решения.
Инфраструктура и командные серверы
Группа использует как минимум три основных GitHub-репозитория плюс один резервный в качестве командных серверов для TechHub, начиная с июля 2025 года. Для Cubridge и ClientHub используются взломанные легитимные южнокорейские сайты новостей, дизайна интерьера и других отраслей. Один из вариантов ClientHub работает через Dropbox. Все учетные записи, вероятно, зарегистрированы через взломанные почтовые ящики.
Связь с предыдущими операциями
«Операция FlashHole» — последняя волна более крупной кампании Cascade Hole, в которой используется легитимное южнокорейское ПО как точка входа. Несмотря на существенную эволюцию цепочки вредоноса по сравнению с годом ранее, следы указывают на одну группу: совпадают вектор проникновения, выбор жертв, многоступенчатая архитектура и использование LPEClient.
Компоненты цепочки связаны с инструментами кампании Dream Job 2022–2023 годов: более ранние версии TechHub (CLOUDBURST, NickelLoader), Cubridge (SIDESHOW, LightlessCan) и TouchShift применялись в той операции. ClientHub совпадает с CookiePlus по именам классов, путям конфигурации и набору плагинов, что позволяет считать его усовершенствованной версией.
Параллельно с FlashHole группа развертывает независимую активность на основе бэкдора COPPERHEDGE (начало — июль 2025 года), использующего собственный загрузчик и отличные от FlashHole инструменты. В этих атаках COPPERHEDGE комбинируется с вымогателем Gunra и кражей данных, чего не было в других кампаниях группы.
Перспективы
Анализ показывает, что группа начинает подготовку к новым операциям вскоре после завершения предыдущих, совершенствует имеющиеся инструменты и развертывает усовершенствованные цепочки. Параллельное ведение нескольких кампаний, каждой с собственным ПО и методами, демонстрирует масштаб ресурсов. Ожидается, что атаки, эксплуатирующие обязательное ПО Южной Кореи, останутся актуальными некоторое время, пока злоумышленники извлекают из них выгоду до полного вывода этого ПО из обращения или устранения уязвимостей.