Обзор инцидента
В апреле 2026 года специалисты группы экстренного реагирования на киберинциденты расследовали атаку на производственное предприятие на Ближнем Востоке. Злоумышленник, имея права администратора домена в Active Directory, создал вредоносный объект групповой политики (GPO) под названием PAYLOAD и привязал его к корню домена.
С помощью одного этого объекта атакующий распространил записку с требованием выкупа, изменил обои рабочего стола и экран блокировки, настроил баннер при входе и отключил учетную запись локального администратора на всех компьютерах в домене. На Linux-серверах были загружены версии шифровальщика для ESXi, но на Windows-машинах не использовалась программа-вымогатель и не шифровались данные. Похищенная информация позже появилась в даркнете.
Две главные особенности атаки
Инцидент демонстрирует тенденции вымогательских кампаний в 2026 году:
Использование доверенной инфраструктуры. Групповая политика — подписанный доверенный канал распространения с привилегиями SYSTEM. Большинство решений для обнаружения угроз на рабочих местах (EDR) не проверяют GPO, так что атакующий полностью обошел стек обнаружения, ориентированный на анализ файлов и процессов.
Вымогательство без шифрования. В 2025 году количество инцидентов с требованием выкупа без шифрования значительно выросло. PAYLOAD использовал нарушение операционной деятельности и угрозу эскалации вместо блокирования доступа к данным.
На момент анализа данные в Windows-системах не были зашифрованы, вредоносных файлов на дисках не найдено, вредоносные процессы отсутствовали. Вся атака происходила внутри Active Directory. Организация, ориентирующая обнаружение только на выявление исполняемых файлов вымогателя, заметила бы инцидент только после перезагрузки, когда на рабочем столе появились обои с требованием выкупа.
Групповая политика как орудие атаки
Объект групповой политики состоит из контейнера групповой политики (GPC) в Active Directory и шаблона групповой политики (GPT) в SYSVOL. Область действия зависит от уровня привязки: домен, сайт или подразделение (OU). Привязка на уровне корня домена означает применение политики ко всем объектам компьютеров и пользователей в домене.
Компрометированный GPO на уровне корня домена может затронуть всю корпоративную сеть. Групповые политики обрабатываются в доверенной среде с высокими привилегиями и могут обеспечивать закрепление в системе — обычная очистка конечных устройств недостаточна для их удаления.
Ход атаки
| Дата | Событие |
|---|---|
| 11 апреля | Первоначальный доступ через FortiGate SSL VPN с использованием скомпрометированных доменных учетных данных |
| 13 апреля | Создан и привязан к корню домена GPO PAYLOAD ({C897F2C7-C2AC-4E6F-BF48-58036FF29E79}) с требованием выкупа, измененными обоями, отключенным администратором |
| 13 апреля | Размещены файлы payload.jpg и hello.txt в SYSVOL |
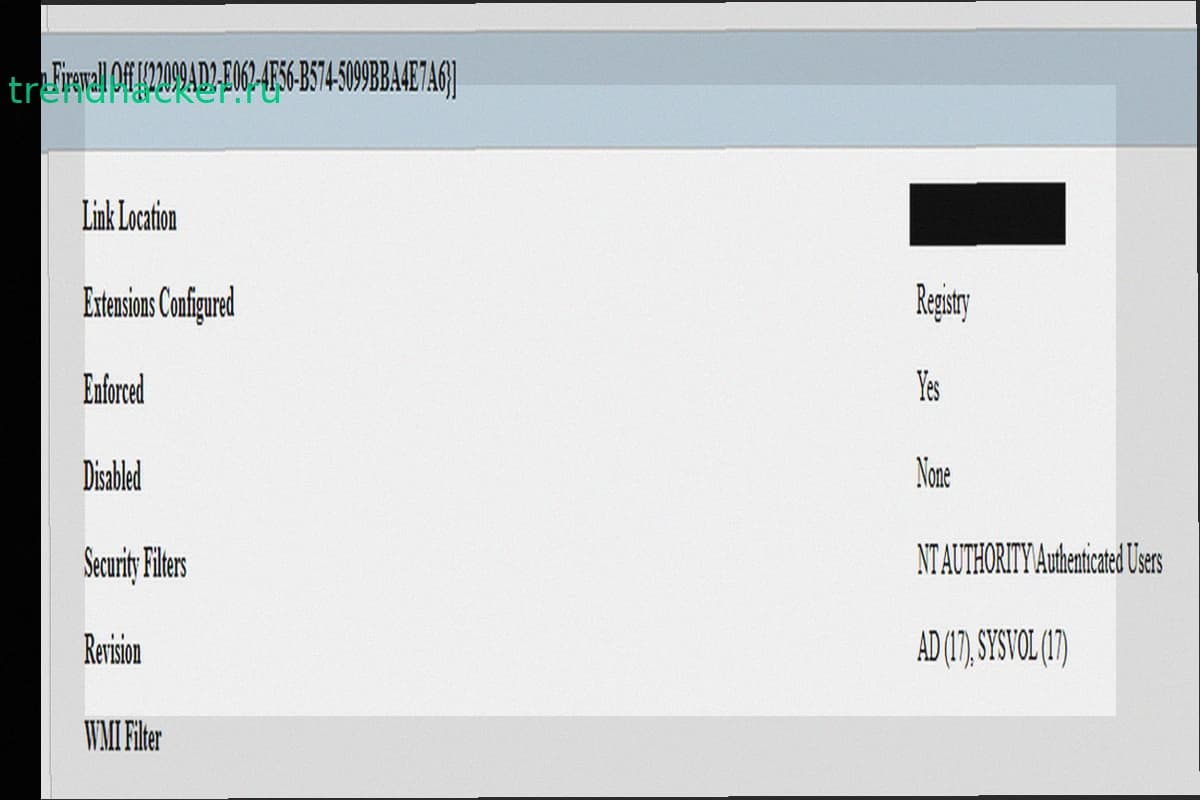
| 13 апреля | Создан второй GPO win Firewall Off ({22099AD2-E062-4F56-B574-5099BBA4E7A6}), отключивший брандмауэр Windows |
| 13 апреля | GPO кэшируются на конечных устройствах, но не применяются до перезагрузки |
| 13 апреля | Эксфильтрация данных с файловых серверов |
| 14 апреля | Перезагрузка компьютеров применяет политики; на системах появляются требования выкупа |
| 15 апреля | Начато реагирование на инцидент |
Содержание объекта групповой политики PAYLOAD
Анализ результирующего набора политик (RSOP) показал следующие изменения:
- Размещение файла hello.txt на рабочем столе и в корнях дисков C: и D: под именем README-payload.txt с атрибутом «только для чтения»
- Изменение реестра с текстом требования выкупа в параметре legalnoticetext и надписью «Welcome to Payload!» в legalnoticecaption
- Установка payload.jpg фоном экрана блокировки и обоями рабочего стола
- Отключение учетной записи администратора через параметры безопасности
Все операции выполнены через легитимный механизм групповых политик без вредоносного кода, что исключило обнаружение традиционными средствами.
Второй GPO: отключение брандмауэра
Объект win Firewall Off отключил брандмауэр Windows для профилей Domain, Private и Public на всех конечных устройствах. Это ослабило защиту хостов и обеспечило беспрепятственный сетевой доступ.
Однодневная задержка перед активацией
Значимой деталью является однодневный интервал между созданием GPO (13 апреля) и видимыми последствиями (14 апреля). Политика была записана и кэширована 13 апреля, но изменения конфигурации компьютера применяются только после перезагрузки. Ни один компьютер не перезагружался весь день, позволяя атаке оставаться скрытой.
Эта задержка предоставила злоумышленнику временное окно для скрытой эксфильтрации данных и усложнила восстановление хронологии инцидента. Временная связь между созданием GPO и последствиями стала менее очевидной.
Криминалистический анализ
Отсутствие шифрования. Полный анализ главной файловой таблицы (MFT) не выявил файлов с расширением .payload или паттернов операций, характерных для шифрования. Целью было нарушение операционной деятельности.
Отсутствие механизмов закрепления. Не найдено вредоносных задач планировщика, разделов реестра Run/RunOnce, вредоносных служб, подписок на события WMI или изменений в загрузочном секторе. Закреплением служила сама привязка GPO на контроллере домена.
Отсутствие активных процессов. Анализ памяти не выявил внедрения потоков, подмены процессов или аномальных исходящих соединений.
История реестра. В разделах Group Policy History, Shadow и State зафиксировано применение политики 13 апреля. Наличие записи Loopback-GPO-List указывает на обработку GPO в режиме loopback, позволившем применить пользовательскую конфигурацию независимо от учетной записи входа.
Артефакты в SYSVOL. Два файла размещены в сетевом ресурсе SYSVOL контроллера домена: payload.jpg для обоев и экрана блокировки, hello.txt с требованием выкупа.
Обнаружение
Вредоносные исполняемые файлы и процессы отсутствуют, поэтому обнаружение должно сосредоточиться на индикаторах компрометации в службах каталогов и SYSVOL. Необходимо логировать события создания и изменения GPO, отслеживать изменения в SYSVOL и контролировать привилегированный доступ.
Дополнительные возможности PAYLOAD
Очистка журналов событий Windows. Реверс-инжиниринг выявил функцию очистки журналов для сокрытия следов. PAYLOAD динамически разрешает функции API журналов, перебирает каналы и очищает их. Это сокращает доступную информацию о процессах и аутентификации.
Индикаторы: событие Windows ID 1102, остановка службы регистрации, уменьшение идентификаторов записей событий, перезапуск каналов с малых номеров.
Завершение процессов безопасности. PAYLOAD содержит логику для остановки защитных продуктов, программного обеспечения резервного копирования и служб баз данных. Это снижает видимость для EDR, освобождает файловые дескрипторы и прерывает резервное копирование.
Индикаторы: остановка агентов, события ID 7036 и 7040, события создания процессов, запуск утилит управления службами, ухудшение работы EDR на множестве устройств.
Удаление теневых копий. PAYLOAD удаляет теневые копии томов Windows (VSS) перед шифрованием, снижая возможность восстановления. Противодействие восстановлению включает удаление каталогов резервных копий, отключение служб восстановления, изменение параметров загрузки и компрометацию платформ резервного копирования.
Индикаторы: запуск утилит управления теневыми копиями, попытки удаления каталогов резервных копий, остановка служб резервного копирования, массовое удаление снапшотов, сбои заданий резервного копирования перед активностью вредоноса.
Нарушение ETW с патчингом памяти. Некоторые семейства вымогателей динамически изменяют функции трассировки событий Windows (ETW) внутри собственного процесса, перезаписывая их начало так, чтобы они возвращали управление без генерации событий. Это снижает телеметрию модифицированного процесса, но не отключает ETW глобально.
Индикаторы: доступные для записи исполняемые страницы памяти в ntdll.dll, изменения защиты памяти, отличие кода в памяти от оригинального файла, неожиданные вызовы API управления памятью, расхождения между телеметрией различных источников.
Использование уязвимых драйверов (BYOVD). Bring Your Own Vulnerable Driver — внедрение легитимно подписанного уязвимого драйвера для получения привилегий уровня ядра и обхода защиты операционной системы. Техника актуальна для современных вымогательских кампаний.
Индикаторы: аномальные файлы .sys в пользовательских каталогах, новые службы ядра, событие Sysmon ID 6, хэш-суммы в списках заблокированных драйверов, недействительные цифровые подписи, завершение EDR после загрузки драйвера, новые привилегированные процессы, оповещения целостности кода.
Ослабление политик ESXi. Операторы вымогателей компрометируют среды виртуализации для доступа ко множеству критических виртуальных машин. Типичные действия включают включение SSH, смену пароля root, отключение execInstalledOnly, изменение режима блокирования, остановку машин, удаление снапшотов и резервных копий, изменение правил брандмауэра.
На Linux-серверах организации найдена версия PAYLOAD для ESXi, поэтому это поведение имеет практическое значение. Однако подтверждения использования этих методов в расследуемом инциденте не найдено.
Восстановление системы
Этап 1. Контроллеры домена.
- Удалить GPO PAYLOAD ({C897F2C7-C2AC-4E6F-BF48-58036FF29E79}) через консоль GPMC
- Удалить GPO win Firewall Off ({22099AD2-E062-4F56-B574-5099BBA4E7A6})
- Удалить payload.jpg и hello.txt из SYSVOL
- Сбросить пароль скомпрометированной учетной записи, провести аудит привилегированных учетных записей, при компрометации администратора домена выполнить двукратный сброс пароля krbtgt
- Выполнить gpupdate /force на конечных устройствах, повторно включить администратора и брандмауэр через заведомо чистую групповую политику
Этап 2. Усиление Active Directory и GPO.
- Внедрить многоуровневую модель администрирования, ограничить администраторов уровнем Tier 0
- Разделить права на создание GPO и их привязку
- Включить аудит изменений GPO (события ID 5136, 5137, 5141)
- Организовать мониторинг SYSVOL с контролем целостности файлов
Этап 3. Защита учетных данных и контроля доступа.
- Внедрить устойчивую к фишингу многофакторную аутентификацию на VPN
- Развернуть Windows LAPS для уникальных паролей локальных администраторов
- Включить Credential Guard для защиты LSASS
- Внедрить рабочие станции с привилегированным доступом (PAW)
- Реализовать повышение привилегий по запросу через систему управления привилегированным доступом (PIM)
Этап 4. Обнаружение и мониторинг.
- Добавить правило SIEM на создание GPO нестандартной учетной записью
- Добавить правило на события создания файлов в SYSVOL вне репликации
- Внедрить централизованное логирование FortiGate SSL VPN
- Создать GPO-индикатор (canary), применение которого сигнализирует о компрометации
Выводы
PAYLOAD демонстрирует развитие тактики, при которой собственная доверенная инфраструктура жертвы становится инструментом атаки. Используя групповые политики, атакующий вмешался в работу всего домена без размещения вредоносных файлов, обошел средства обнаружения на основе анализа файлов и процессов, и вызвал массовый сбой в системе.
Наиболее стратегически значимой особенностью является отсутствие шифрования файлов, соответствующее доминирующему тренду 2026 года. Команда оценивает, что это может означать либо осознанный отказ от необратимого уничтожения данных с сохранением возможности последующего шифрования, либо прерывание атаки до завершения.
Отсутствие зашифрованных файлов не следует интерпретировать как незначительную компрометацию. Наиболее критичным является получение злоумышленником контроля на уровне администратора домена. С такими привилегиями и пониманием механизмов групповых политик атакующий наносит ущерб в масштабах всего домена, сопоставимый с последствиями атаки шифровальщика, не разместив ни одного вредоносного файла.
Стратегии обнаружения, основанные исключительно на файловых или процессных индикаторах, неэффективны против этого класса атак. Эффективная защита GPO требует аудита изменений в службе каталогов, мониторинга целостности SYSVOL и строгого управления привилегированным доступом.