Cisco выпустила патч для критической уязвимости в Secure Email Gateway — оборудовании, которое блокирует вредоносную корреспонденцию. Парадокс в том, что сам шлюз можно скомпрометировать через обычное письмо. Уязвимость уже используется в реальных атаках и дает злоумышленнику полный контроль над системой.
Проблема обозначена как CVE-2026-76461 и получила оценку 9,8 балла по CVSS. Затрагиваются как физические, так и виртуальные устройства Cisco Secure Email Gateway независимо от настроек.
Cisco обнаружила уязвимость при анализе обращения в техподдержку. Корень проблемы — недостаточная проверка входящих писем. Атакующий может встроить в сообщение SQL-команды, добиться их выполнения в базе данных, а затем запустить произвольные команды с root-правами.
PSIRT компании уже знает об активной эксплуатации CVE-2026-76461 в боевых условиях. Информация о том, кто стоит за атаками, как долго они идут и сколько организаций пострадало, не раскрывается.
Все экземпляры Secure Email Cloud получили обновление до AsyncOS 16.5.0-780. Cisco напрямую связалась с клиентами, у которых обнаружены следы возможного взлома.
Администраторам рекомендуется проверить логи mail_logs на наличие подозрительных SQL-операций. Но локальные логи недостаточны — после получения root-доступа атакующие могут их стереть. Нужно также изучить записи сетевых фильрволов на предмет необычных загрузок и подключений к внешним адресам.
Обойти уязвимость невозможно. Патчи доступны в AsyncOS 15.5.5-014, 16.0.4-302 и 16.5.0-780. Рекомендуется обновиться до последней версии.
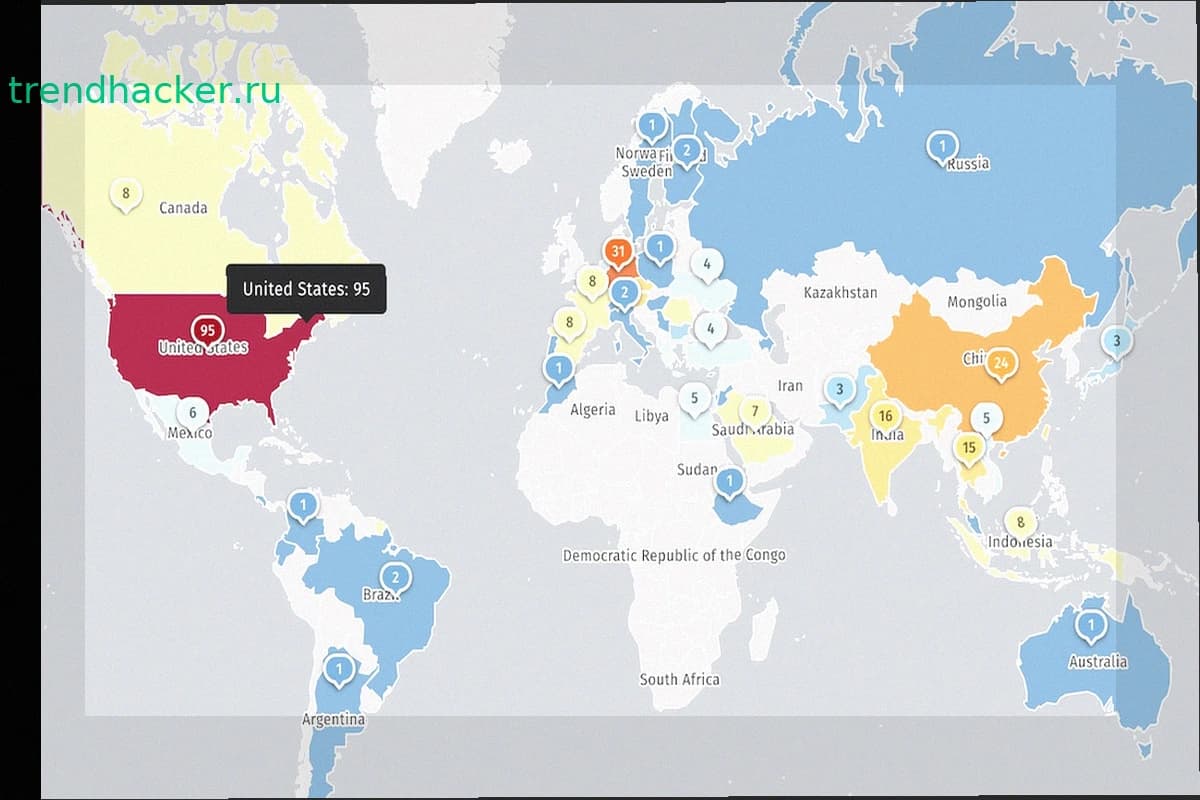
По данным Shadowserver, в интернете доступно более 400 шлюзов Cisco Secure Email Gateway.
Это вторая серьезная проблема в AsyncOS за год. В январе 2026 года Cisco исправила CVE-2025-20393 с максимальной оценкой 10 баллов. С ноября 2025 года эту уязвимость использовали как 0-day, взламывая шлюзы и устанавливая инструменты для закрепления в системе.