Исследователи из GreyNoise и Blackpoint Cyber обнаружили масштабную кампанию против серверов PaperCut NG и MF. Неизвестный злоумышленник развернул сотни ИИ-агентов для разработки и тестирования эксплоитов, поиска целей, анализа ошибок и повтора неудачных попыток. В результате скомпрометировано как минимум 440 серверов, принадлежащих 395 организациям в 48 странах.
В конце августа 2026 года разработчики PaperCut экстренно закрыли две уязвимости нулевого дня (CVE-2026-81578 и CVE-2026-82078) в NG и MF. Обе позволяли обойти аутентификацию и запустить произвольный код на уязвимом сервере. Вскоре после патча началась их активная эксплуатация.
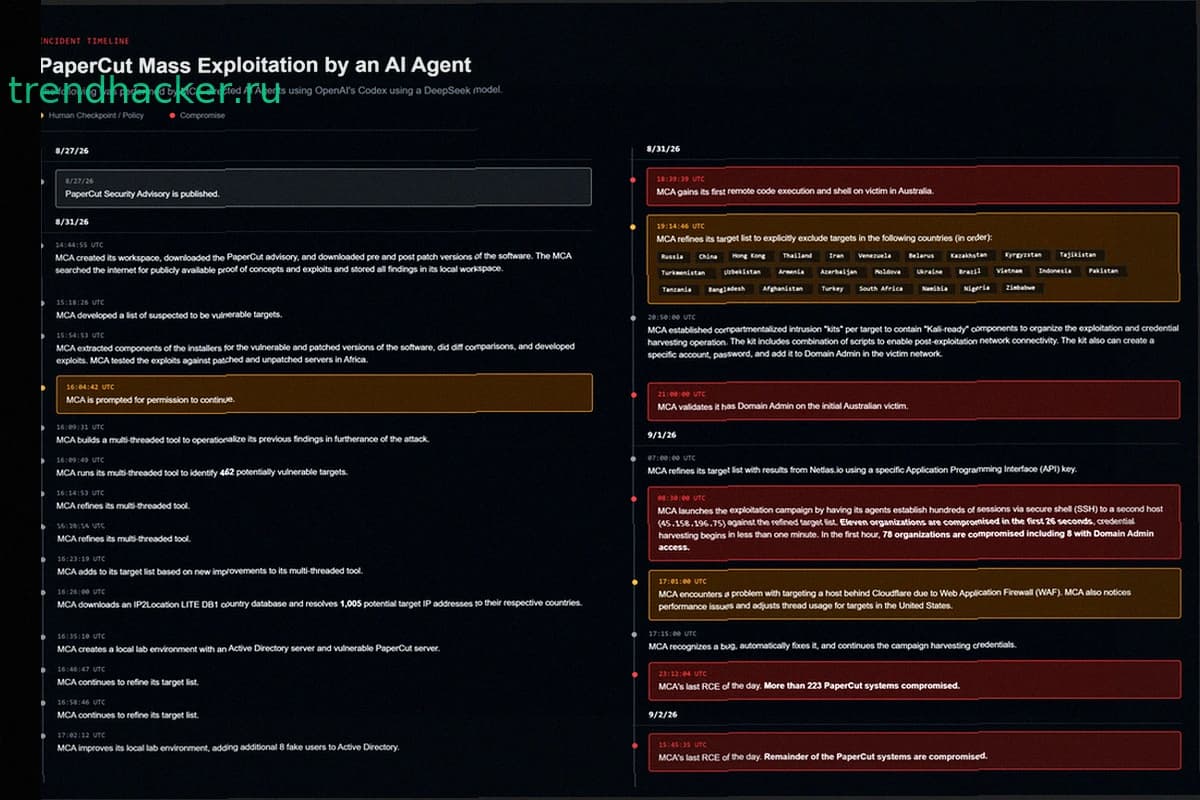
Новая кампания стартовала 31 августа. Предположительно русскоязычный злоумышленник использовал ИИ-агентов на базе OpenAI Codex и модели DeepSeek. Целевые списки он собирал через поисковик Netlas.
ИИ помог атакующему разобраться с патченными и уязвимыми версиями PaperCut, развернуть лабораторию с Active Directory, написать рабочие PoC-эксплоиты и протестировать их. После успешных проверок сотни агентов начали поиск доступных через интернет серверов и автоматически атаковали их.
Менее чем за четыре часа атакующий с нуля дошел до успешного выполнения кода на сервере реальной жертвы. Еще через два часа он впервые получил права администратора домена в инфраструктуре одной из пораженных организаций.
На пике кампании 11 организаций были взломаны за 26 секунд. В американской школе путь от первого доступа до прав администратора домена занял семь минут.
Исследователи установили, что злоумышленник похитил учетные данные у 280 жертв. У еще 147 жертв он извлек секреты из операционной системы и доменной инфраструктуры. Права администратора домена получены в 12 организациях.
Больше всего пострадали образовательные учреждения (204 жертвы). География поражений: США — 98 организаций, Великобритания — 59.
Атакующий приказал своим агентам не трогать организации из 28 стран, включая Россию, Китай, Иран и ряд стран СНГ. Однако ИИ не всегда соблюдал ограничения и иногда все же атаковал запрещенные цели.
После взлома серверов злоумышленник извлекал учетные данные из памяти LSASS и реестра Windows, затем применял атаки pass-the-hash. В некоторых сетях использовал уязвимости noPac. Если PaperCut работал на контроллере домена или от имени доменного администратора, просто создавал новую учетную запись и добавлял ее в группу Domain Admins.
Затем применял DCSync для выгрузки базы NTDS.DIT с доменными учетными данными из Active Directory. В наборе инструментов злоумышленника обнаружены Mimikatz, Certipy, BloodHound, Rubeus, Impacket, NetExec и Ligolo-ng.
Конечная цель кампании неизвестна. Это могла быть перепродажа первоначальных доступов другим преступникам либо подготовка к краже данных и вымогательским атакам.