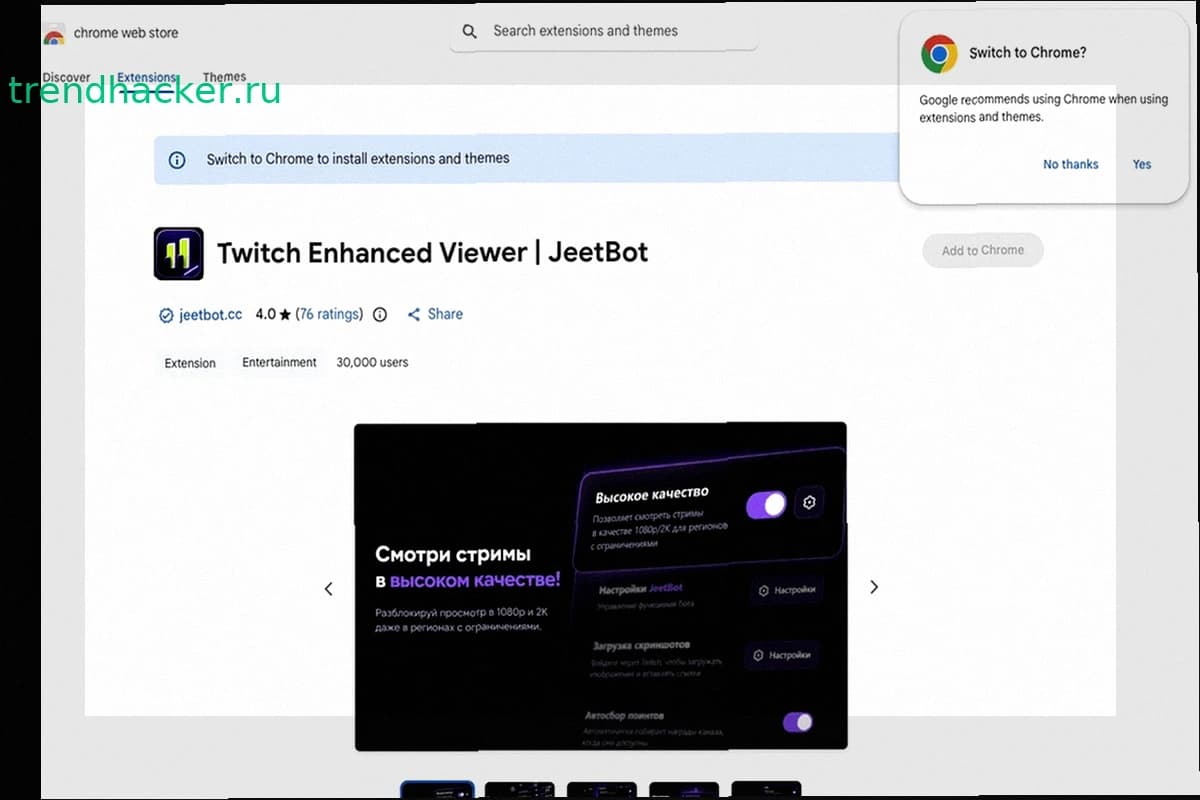
Компания Socket обнаружила проблему в браузерном расширении Twitch Enhanced Viewer | JeetBot. Расширение, установленное примерно 31 тысячей пользователей, передавало OAuth-токены на прокси-серверы разработчиков.
OAuth-токены — это ключи доступа к аккаунту Twitch. Их утечка опасна: злоумышленник может захватить контроль над чужим профилем без пароля и даже в обход двухфакторной аутентификации. С помощью токена можно отправлять личные сообщения, писать в чаты, менять параметры профиля и тратить channel points.
Twitch Enhanced Viewer позиционируется как инструмент для просмотра трансляций с дополнительными возможностями: блокировка рекламы, воспроизведение в качестве 1080p (для России), обход региональных ограничений и автоматический сбор channel points. Расширение установили около 30 тысяч пользователей Chrome и примерно 600 пользователей Firefox.
Расширение разработано компанией JeetBot — платформой для стримеров и зрителей Twitch, Kick и VK Live, которая предоставляет чат-ботов, озвучку сообщений, автоматический перевод и другие инструменты.
При просмотре трансляций расширение извлекало OAuth-токен из заголовка авторизации Twitch и отправляло его через прокси-серверы JeetBot. В версиях 85.x токен добавлялся как параметр &auth= в URL-адрес при передаче запросов к usher.ttvnw.net, откуда Twitch предоставляет плейлисты трансляций. В результате токены попадали в логи прокси-серверов в открытом виде и могли быть доступны сотрудникам JeetBot.
Более старые версии работали проще: версия 4.8 от января 2026 года отправляла токен POST-запросом на специальный эндпоинт JeetBot, используя резервные серверы deno.dev и deno.net. При этом в Chrome Web Store разработчики указывали, что расширение не собирает и не использует данные пользователей.
Токены передавались при просмотре почти любого канала Twitch — исключение составляли только десять русскоязычных каналов, прописанных в коде расширения.
После публикации исследования разработчики JeetBot объяснили, что отдельный механизм для этих каналов был создан из-за проблем с воспроизведением у пользователей за пределами России. С версии 85.8.4 список таких каналов можно менять в настройках.
Разработчик JeetBot Александр Попов признал обнаруженную проблему, но назвал расширение нейтральным по отношению к вредоносности. По его словам, передача токенов была необходима только для получения плейлистов Twitch, а сами токены не использовались без разрешения пользователя. Попов охарактеризовал произошедшее как недосмотр и признал, что описание расширения и политика конфиденциальности не соответствовали действительности.
В версии для Firefox проблему устранили в релизе 85.8.7: OAuth-токены больше не передаются в JeetBot. Аналогичное обновление готово для Chrome и проходит проверку в Chrome Web Store.
Socket рекомендует удалить или отключить расширение, завершить все сессии Twitch и заново войти в аккаунт. Простое обновление расширения не аннулирует уже скомпрометированные токены.