Когда платформа для сборки AI-агентов принимает пользовательскую конфигурацию и исполняет её как JavaScript, доступ к административной панели легко превращается в возможность запустить произвольную команду. Здесь разберём, как сначала попасть в Flowise через утёкший токен сброса пароля, а затем повысить привилегии, используя атаку с символическими ссылками в Gogs.
Цель — получить права суперпользователя на машине Silentium из учебной площадки Hack The Box. Уровень сложности: лёгкий. ОС: Linux.
Разведка
Сканирование портов
Добавляем IP-адрес машины в /etc/hosts:
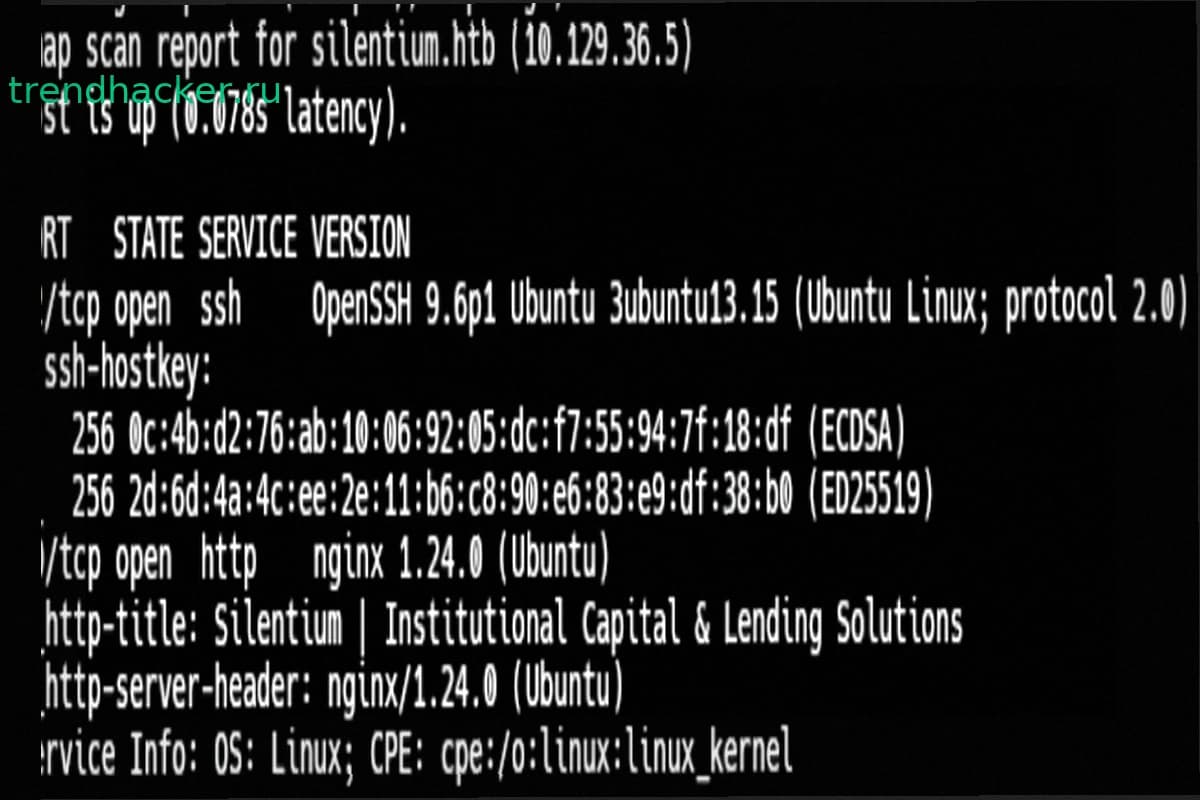
10.129.36.5 silentium.htbЗапускаем сканирование портов с помощью Nmap. Сначала выполняем быстрый проход по всем портам, затем детальный анализ открытых:
#!/bin/bash
ports=$(nmap -p- --min-rate=500 $1 | grep ^[0-9] | cut -d '/' -f 1 | tr '\n' ',' | sed 's/,$//')
nmap -p$ports -A $1
Результаты показывают два открытых порта:
- 22 — OpenSSH 9.6p1
- 80 — Nginx 1.24.0
На http://silentium.htb находится статический лендинг без форм авторизации и API.
Точка входа
На основной странице ничего интересного. Переходим к поиску скрытых директорий. Запускаем feroxbuster:
feroxbuster -u http://silentium.htb/ -d 1 -t 128 -w files_interesting.txtИнструмент перебирает директории и файлы, ища то, что обычные пользователи видеть не должны. Параметры: -d указывает глубину поиска, -t — количество параллельных потоков, -w — словарь.