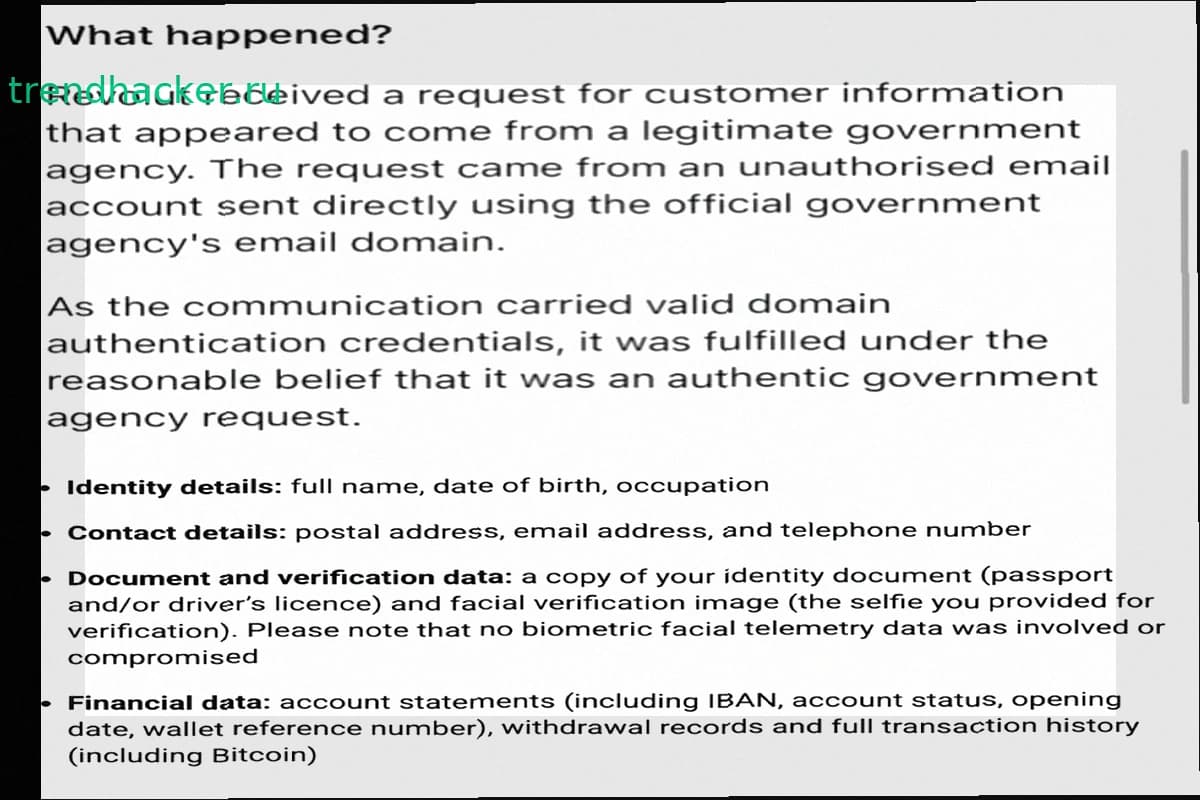
Revolut подтвердила утечку данных своих клиентов. Мошенники отправляли компании письма с поддельными запросами информации, выдавая себя за представителей государственного ведомства. Так как письма приходили с адреса в реальном почтовом домене ведомства, сотрудники Revolut приняли их за подлинные и раскрыли запрошенные сведения.
Утечка включала даты рождения, почтовые и электронные адреса, номера телефонов, копии удостоверений личности, паспорта и водительские права. Злоумышленники также получили селфи для верификации, выписки со счётов и истории транзакций.
Revolut сообщила, что инцидент затронул ограниченное число клиентов, и со всеми пострадавшими уже связались. Точное количество жертв не указано. Неясно также, ограничилась ли утечка клиентами одной страны и какой конкретно госорган выдавали себя мошенники.
Представитель компании заявил: «В Revolut выявили сложную мошенническую схему, в которой неавторизованная третья сторона использовала легитимный почтовый домен государственного ведомства для отправки поддельных запросов на предоставление информации».
После обнаружения атаки Revolut заблокировала использованный email-адрес и уведомила соответствующее ведомство, правоохранительные органы и финансовых регуляторов. Компания подчеркивает, что её внутренние системы не пострадали, а средства клиентов остаются в безопасности.
Блокчейн-аналитик ZachXBT обратил внимание на инцидент и предположил, что атакующие целенаправленно собирали данные состоятельных пользователей Revolut.
Revolut обслуживает более 80 млн клиентов по всему миру и имеет банковские лицензии в более чем 30 странах. В последние месяцы компания расширяет присутствие в Индии, Мексике, Франции и ОАЭ. В начале сентября Управление контролера денежного обращения США предварительно одобрило заявку Revolut на создание банка с федеральной лицензией, который планируется запустить в первой половине 2027 года.