Главный радиочастотный центр, подчинённый Роскомнадзору, разослал операторам связи рекомендации проверить роутеры MikroTik в собственных сетях и у клиентов. Причина — шесть новых уязвимостей в RouterOS, которые уже активно эксплуатируются.
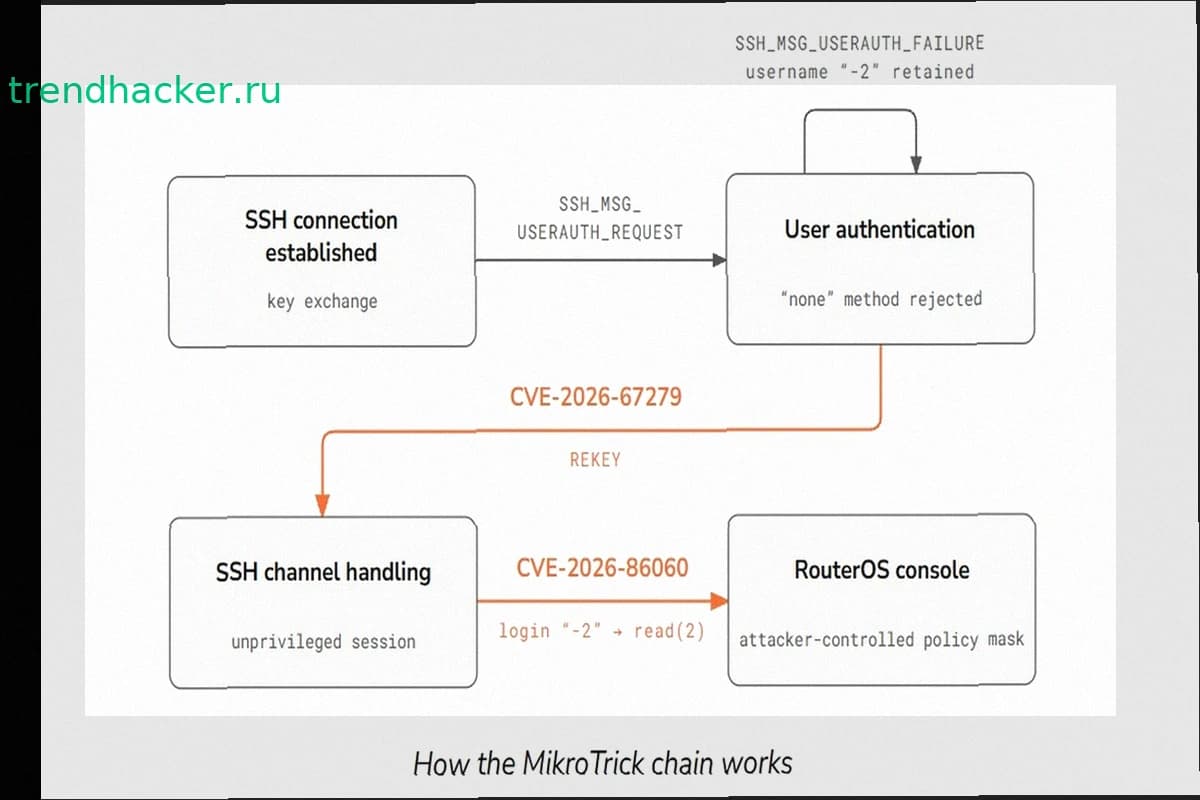
В начале сентября 2026 года специалисты CERT Polska обнародовали информацию об этих багах. Две из них (CVE-2026-67276 и CVE-2026-86060) оценены на 9,2 балла по шкале CVSS. Вместе они получили название MikroTrick и позволяют перехватить управление устройством без пароля или приватного SSH-ключа, если SSH доступен из интернета.
Первая проблема — неправильная проверка RSA-ключей при SSH-аутентификации. Вторая даёт возможность повысить привилегии через специально подготовленное имя пользователя. Атаки с использованием этих уязвимостей зафиксировали уже 2 сентября.
Четыре остальные уязвимости затронули SSH, bandwidth-test, обработку сертификатов X.509 и веб-интерфейс WebFig. Они позволяют выполнять произвольные команды, читать и перезаписывать файлы, извлекать данные из памяти, подделывать TLS-сертификаты или перезагружать устройство.
По рекомендации регулятора, операторы должны временно ограничить удаленный доступ к настройкам MikroTik через отдельные порты и мониторить трафик потенциально уязвимых устройств. Провайдерам также посоветовали уведомить абонентов об обновлении RouterOS.
Если пользователь не установит обновление в течение недели после уведомления, оператор может ограничить трафик по отдельным портам, и интернет будет работать с ограничениями.
Хотя прямой обязанности обновлять оборудование абонентов у операторов нет, провайдеры должны обеспечивать безопасность собственных сетей.
Все шесть уязвимостей исправлены в RouterOS версий 6.49.21, 7.23.4, 7.24.2 и 7.25beta3. Пользователям RouterOS 7.23 рекомендуется установить версию 7.23.5 с дополнительным исправлением для IPv6 DHCP.
Если обновление невозможно установить немедленно, нужно закрыть доступ к SSH, WWW, WWW-SSL и bandwidth-test из интернета или разрешить его только из доверенных сетей.
После обновления RouterOS проверяет систему на признаки компрометации и помечает устройство статусом «Flagged», если необходимо. Администраторам рекомендуют самостоятельно просмотреть логи, поискать неизвестные учётные записи, скрипты и изменения конфигурации. Среди признаков взлома — привилегированный пользователь ops и записи о создании аккаунтов с ssh:-2@.