Специалисты «Лаборатории Касперского» раскрыли необычную вымогательскую атаку на производственное предприятие на Ближнем Востоке. Хакеры похитили данные и потребовали выкуп, но не использовали стандартное шифрование файлов и не загружали малвари на компьютеры.
Инцидент произошел в апреле 2026 года и получил название PAYLOAD.
Первоначальный доступ злоумышленники получили через FortiGate SSL VPN с использованием скомпрометированной доменной учетной записи. Точный способ кражи учетных данных остается неизвестным — возможные варианты включают фишинг, перебор паролей, повторное использование слитых данных или покупку доступа у брокера.
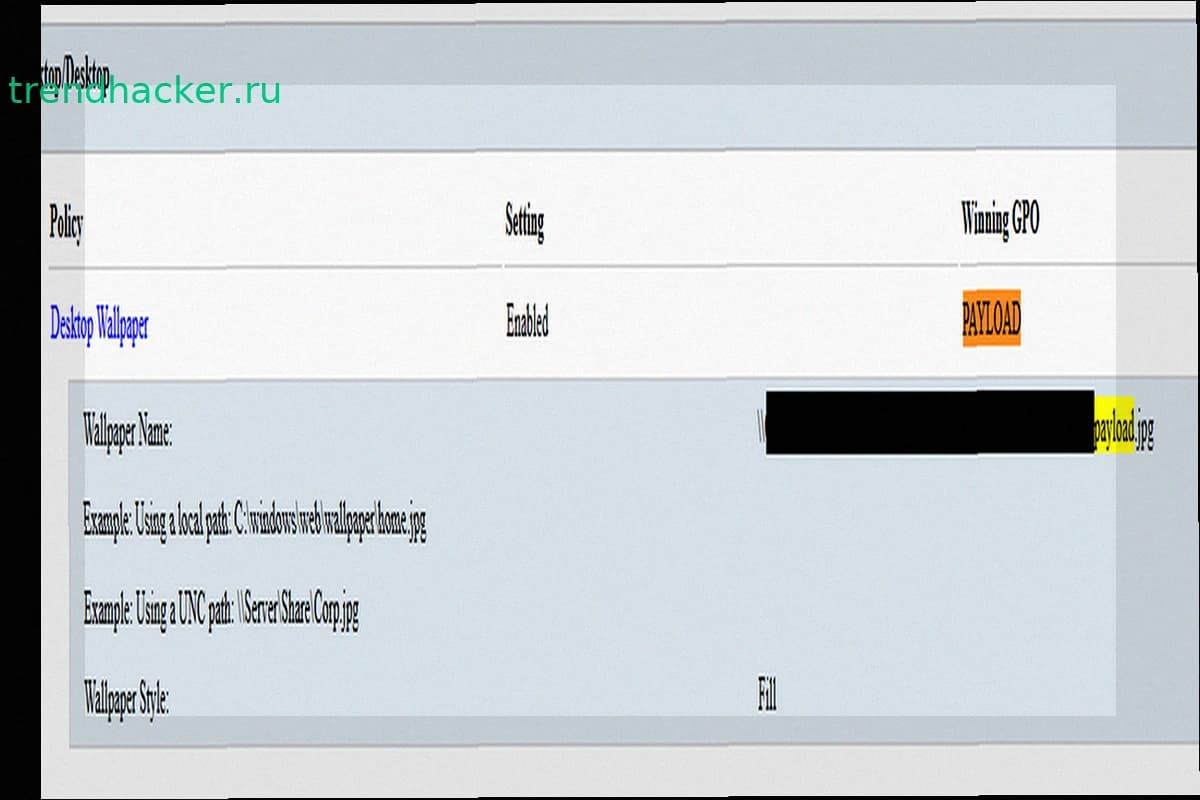
Получив права администратора домена, атакующие создали объект групповой политики (GPO) под названием «PAYLOAD» и привязали его к корню домена. Через эту политику они доставляли на компьютеры жертв файл README-payload.txt с требованием денег, меняли обои и экран блокировки, выводили баннер при входе в систему. Вторая политика «win Firewall Off» отключала брандмауэр Windows на всех сетевых профилях. Политика также отключила учетную запись локального администратора.
Исследователи не обнаружили никаких исполняемых файлов в Windows-системах пострадавшей организации, следов шифрования, вредоносных процессов или стандартных механизмов закрепления в системе. Основным инструментом атаки стала сама групповая политика — доверенный компонент Active Directory, работающий с высокими привилегиями.
Политику создали 13 апреля, но проблемы проявились только на следующий день. Требовалась перезагрузка для применения части настроек, что дало хакерам почти сутки для скрытной работы. За это время они извлекли данные с файловых серверов и других систем.
На Linux-серверах организации были найдены версии шифровальщика PAYLOAD для ESXi, но доказательств его запуска в ходе этой атаки не имеется.
Инцидент показывает растущий тренд вымогательства без шифрования. Контролируя Active Directory, злоумышленники нарушают работу всей инфраструктуры и требуют выкуп за украденные данные, избегая размещения традиционной малвари. Системы защиты, ориентированные только на поиск подозрительных файлов и процессов, обнаруживают такие атаки слишком поздно.