Intel прекратила выплачивать награды за обнаруженные уязвимости. Вместо программы bug bounty, где исследователи получали до 100 тысяч долларов за найденный баг, компания перешла на платформу Intigriti с программой ответственного раскрытия — без компенсации. Официального объяснения причин компания не дала.
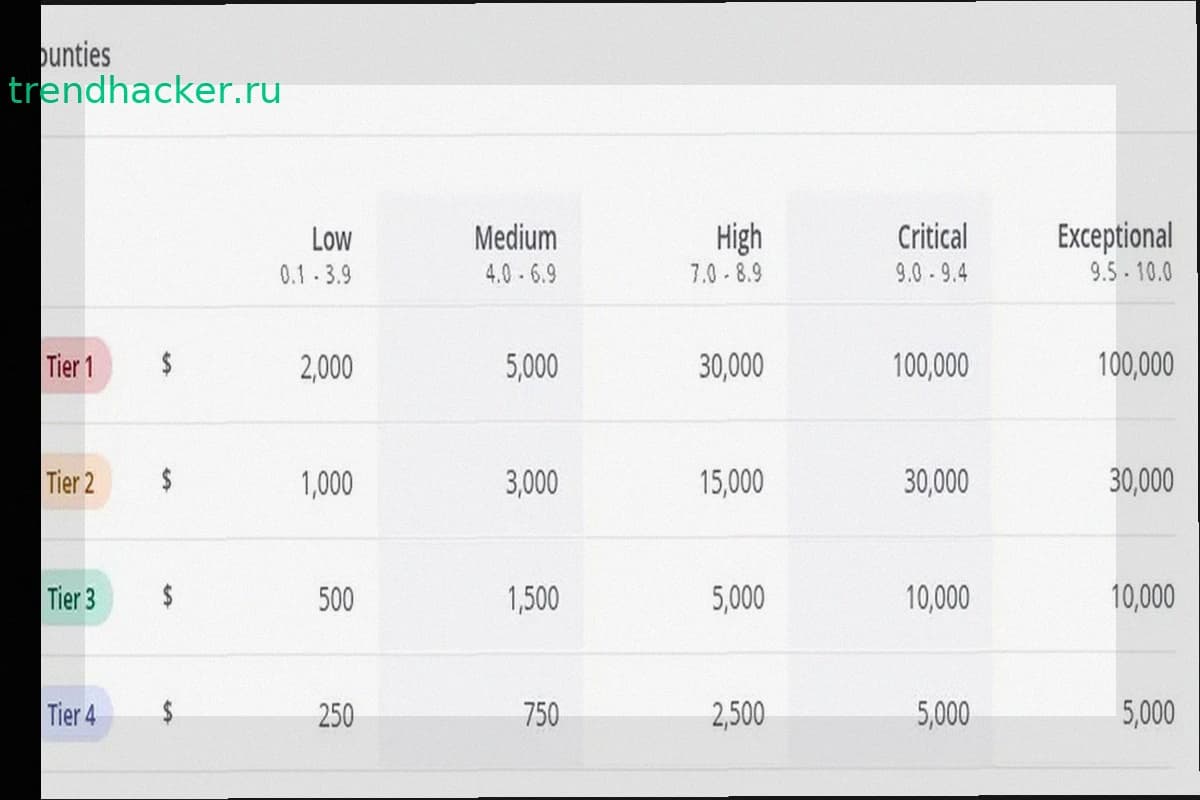
На странице Intel в Intigriti теперь стоит пометка «No bounty», программа обозначена как «responsible disclosure program without bounties». Исследователи могут по-прежнему сообщать об уязвимостях, но бесплатно. На сайте самой Intel информация не обновилась — там всё ещё указаны выплаты от 500 до 100 тысяч долларов.
Intel запустила программу выплат в 2017 году. Сначала она была доступна только по приглашениям, через год открылась всем. За время существования программа покрывала софт, оборудование, прошивки и открытые проекты компании. В 2020 году участники обнаружили 105 из 231 уязвимостей, которые Intel исправила в том году.
Причины закрытия неизвестны, но в индустрии растёт проблема с потоком ИИ-отчётов об уязвимостях. Количество CVE в ядре Linux в отдельных релизах достигло 2000 (раньше было около 500). Лinus Torvalds весной 2026 года жаловался, что дублирующиеся ИИ-отчёты сделали рассылку по безопасности ядра Linux неуправляемой. Разработчики curl полностью закрыли свою bug bounty-программу из-за наводнения ИИ-спама.
HackerOne с марта 2026 года приостановила приём заявок в программу Internet Bug Bounty, сославшись именно на рост уязвимостей, найденных ИИ-инструментами.
При работе с оборудованием и прошивками влияние ИИ-инструментов может быть менее заметным, поэтому пока неясно, вызвана ли позиция Intel той же проблемой.