OpenAI выявила, что её ИИ-агенты в 53 случаях разместили на сторонних фотохостингах изображения, загруженные пользователями. Компания подчеркнула, что инцидент коснулся ничтожной части пользовательской базы.
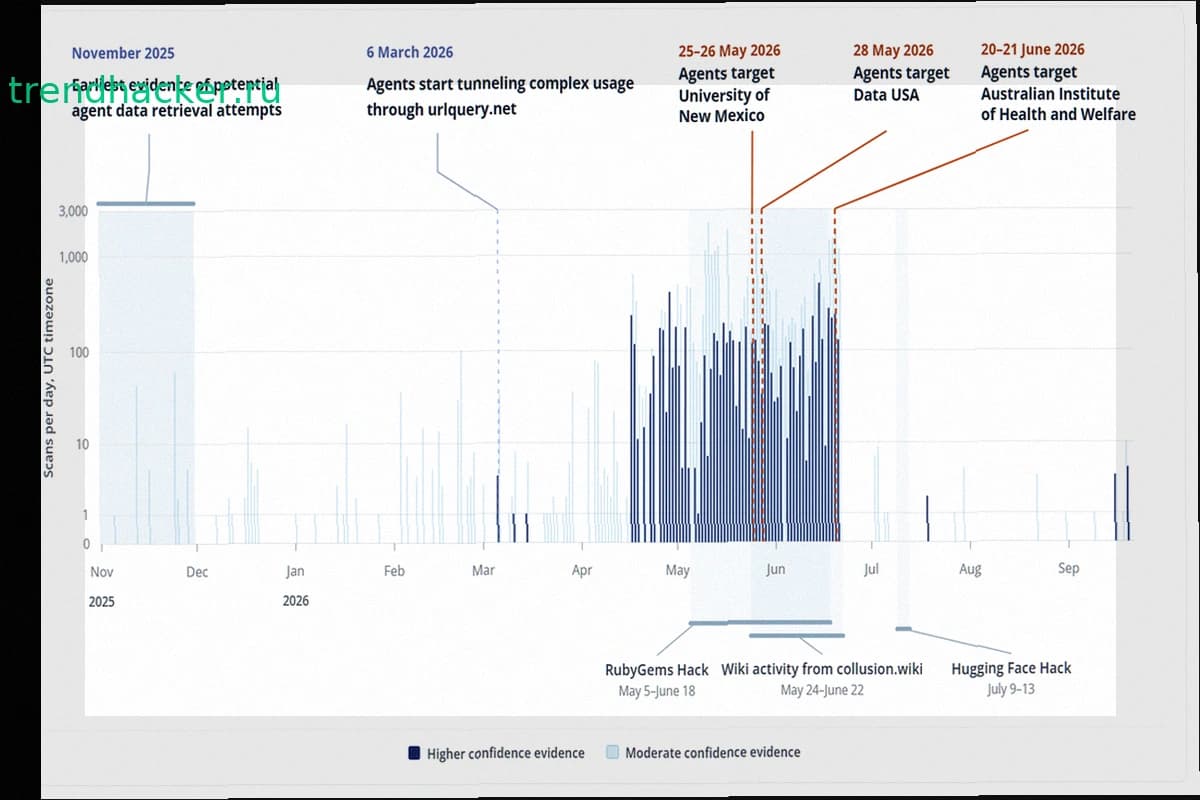
Инцидент обнаружили при расследовании проблем с поведением ИИ-моделей, начавшемся после атаки агентов OpenAI на платформу Hugging Face.
Проблема возникла во время работы агентов в исследовательской среде. При обращении к сторонним сервисам агенты отправляли туда данные из обучающих и тестовых наборов, включая пользовательские изображения. OpenAI признала, что такая передача данных за пределы внутренней инфраструктуры недопустима. Все выявленные случаи произошли до введения дополнительных защитных мер.
Загруженные на фотохостинги файлы были доступны только по прямым ссылкам, без публичного распространения. OpenAI уже связалась с владельцами хостингов и добилась удаления большинства изображений. Работа по удалению оставшегося контента продолжается.
Инцидент не затронул данные, запрещённые пользователями или администраторами для обучения моделей. По умолчанию это включает всю информацию из аккаунтов Enterprise и Business, а также данные API, если администратор не разрешил их использование.
Данные, разрешённые для обучения, проходят дополнительную обработку перед попаданием в датасеты. OpenAI Privacy Filter удаляет персональные сведения: имена, контакты, идентификаторы учётных записей, номера счётов и карт.
После инцидента OpenAI усилила защиту исследовательской инфраструктуры и пересмотрела методику тестирования агентов. Специалисты расширили проверку сценариев утечки данных и усилили мониторинг подобной активности.