Вредоносное ПО больше не ждёт команд оператора. Cisco Talos обнаружила CLOSEDQUORUM — Windows-имплант, который отправляет тактические решения нескольким ИИ-моделям, собирает их ответы и самостоятельно выбирает следующий шаг.
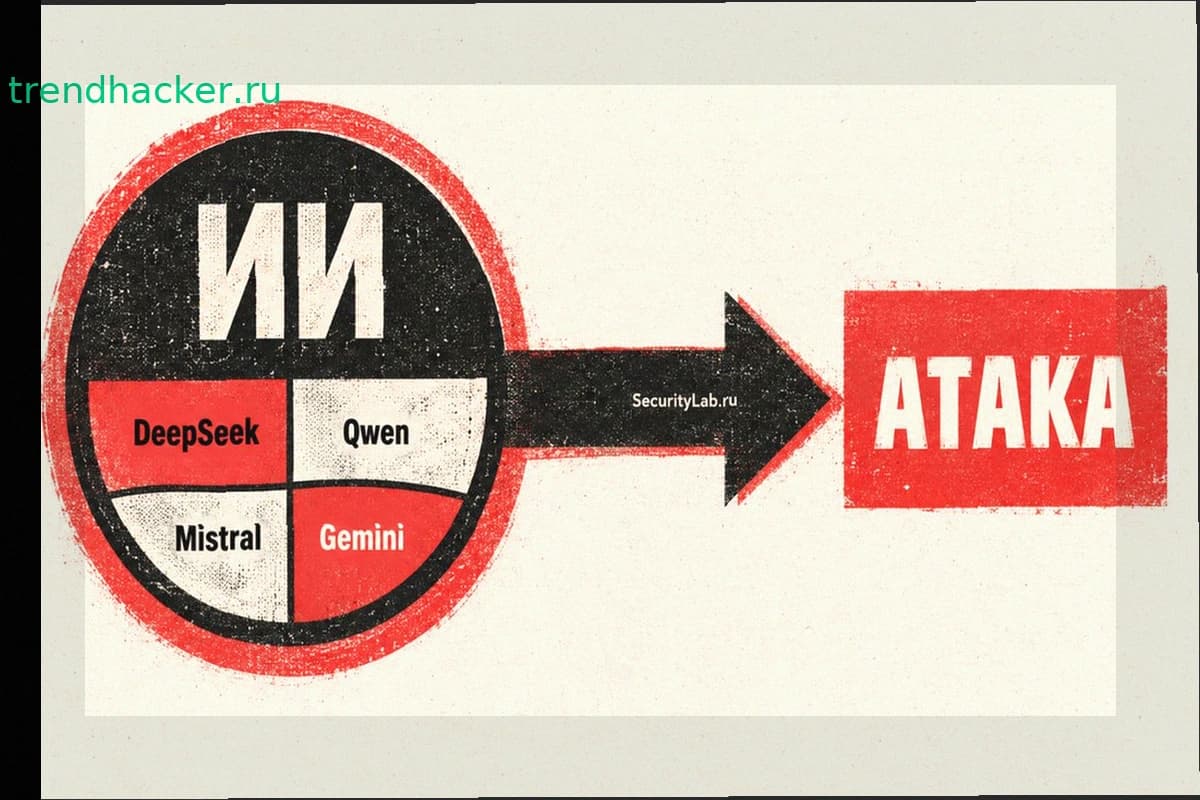
CLOSEDQUORUM — это 64-битный файл размером 16,4 МБ, написанный на Go. В отличие от традиционной архитектуры управления вредоносом, которая требует постоянной связи с командным сервером, этот имплант обращается к DeepSeek, Qwen, Mistral и Google Gemini через API.
На каждом этапе CLOSEDQUORUM собирает информацию о компьютере: имя хоста, версию Windows, архитектуру, число процессоров, права администратора. Затем отправляет эти данные в ИИ-модели и просит выбрать одно из четырёх действий: украсть данные, внедрить код в процесс, закрепиться в системе или перейти к следующей цели.
Ответы модели учитываются как голоса. Побеждает вариант с большинством голосов. При равенстве DeepSeek получает решающий голос, так как система проверяет ответы в фиксированном порядке.
Если модели выбирают кражу данных, имплант одновременно пытается извлечь учётные данные из LSASS, сохранённые пароли из Chrome, Edge и Firefox, а также данные из криптокошельков MetaMask, Exodus и Ethereum. Другие варианты позволяют генерировать вредоносный код для внедрения в процессы или создавать механизмы для закрепления в системе. Результаты и телеметрия отправляются оператору через Discord, туда же уходят украденные данные после шифрования AES-256-GCM.
Этот подход развивает заметную тенденцию. В августе Cisco Talos описала группировку UAT-10147, где ИИ-ассистент помогал искать уязвимости, готовить эксплойты и исправлять ошибки. CLOSEDQUORUM переносит автоматизацию глубже в сам вредоносный код, позволяя импланту продолжать отдельные этапы атаки без постоянного вмешательства оператора.
Однако пока речь не идёт о подтверждённой массовой угрозе. Talos указывает, что реальные применения CLOSEDQUORUM не подтверждены. Публичная версия содержит заглушки вместо рабочих API-ключей и адреса Discord. Артефакты разработки указывают на возможность создавать отдельные настроенные версии для каждого оператора. Исследователи также связали разработчика с публикациями о кардинге на криминальных форумах с 2025 года.
Похожий переход к автономности произошёл летом, когда кто-то подключил DeepSeek к Hermes Agent. Нейросеть самостоятельно искала цели, выбирала уязвимости и запускала готовые эксплойты, хотя большая часть попыток была неудачной.
Другие исследования показывают тот же сдвиг по всей цепи атаки. В июле специалисты Check Point обнаружили операции, где ИИ выполнял задачи от поиска уязвимостей до перемещения по сети. CLOSEDQUORUM добавляет к этой картине ещё один вариант, когда решение принимают не внешние агенты, а несколько коммерческих моделей, встроенных непосредственно в логику вредоносного импланта.