Украденные пароли, переписка и токены теперь преобразуются в готовое досье на владельца скомпрометированного компьютера. Специалисты BI.ZONE Threat Intelligence обнаружили на теневых форумах новое поколение инфостилеров со встроенным ИИ-анализом. В сентябре зафиксировали уже два подобных предложения.
Инфостилеры извлекают сохранённые пароли, cookie активных сессий, данные банковских карт и криптокошельков, сведения об устройстве и пользователе. Новые модификации дополнительно копируют данные из ИИ-ассистентов — историю чатов, учётные данные. Среди похищенного могут оказаться исходный код, внутренние документы, токены, информация об учётных записях.
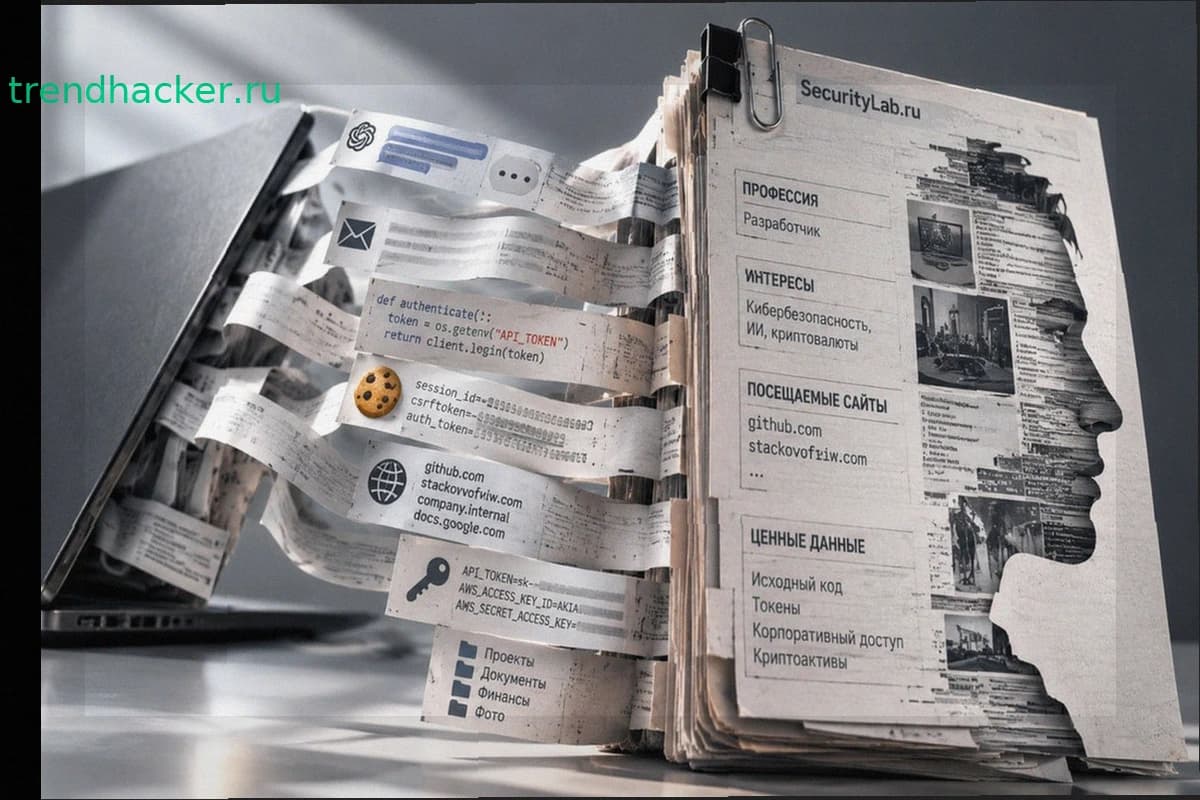
После кражи языковая модель анализирует логи и составляет профиль владельца. В результат попадают предполагаемая профессия, интересы, посещаемые сайты и другие характеристики, выведенные из собранной информации. Оператор получает не громаду файлов, а портрет конкретного человека.
Пример: Bee Stealer за $300 обрабатывает часть украденных данных через ИИ на сервере злоумышленника. По словам разработчика, нейросеть определила владельца заражённого устройства как IT-специалиста и веб-разработчика с интересом к кибербезопасности, затем выделила домены его профессиональной деятельности.
Похожее описывают разработчики стилера AVENGER для macOS. Вредонос анализирует историю браузера, терминал, сообщения, почту и конфиги, затем формирует профиль владельца компьютера.
ИИ-профилирование ускоряет работу операторов, получающих логи с множества скомпрометированных устройств. Языковая модель отделяет потенциально ценных жертв от остальных — например выявляет разработчика с доступом к корпоративной сети или владельца крупных крипто-активов. Готовые профили сортируют и перепродают украденные данные без ручного изучения каждого лога.
BI.ZONE пока регистрирует отдельные случаи применения такой функции. Несколько предложений, появившихся в короткий срок, указывают на постепенное превращение искусственного интеллекта в рутинный инструмент киберпреступников.
Языковые модели в дальнейшем могут автоматизировать выбор способа монетизации украденных данных, поиск наиболее ценных активных сессий, восстановление доступа через похищенные токены и подготовку атак от имени скомпрометированного пользователя.
Кража действующей сессии особенно опасна. Злоумышленнику иногда не требуется повторно вводить пароль или проходить двухфакторную аутентификацию. Сервис выдаёт браузеру cookie или токен, подтверждающий созданную сессию. Если стилер похитит такой секрет, преступник продолжит работу от имени владельца аккаунта. Эффективность зависит от конкретного сервиса и дополнительных проверок — одного токена не всегда хватает.
При подозрении на компрометацию нужно завершить активные сессии, отозвать токены и сбросить пароли. Компаниям важно контролировать исходящий трафик. Анализ похищенной информации может начаться уже после выгрузки с заражённого устройства, поэтому удаление вредоноса не отменяет последствия утечки.
Рост применения ИИ в преступных схемах беспокоит финансовый сектор. Герман Греф, глава Сбербанка, оценил ущерб от мошенничества с ИИ за прошлый год в 350 млрд рублей. Сбер в 99,9% случаев защитил средства клиентов от мошеннических атак.