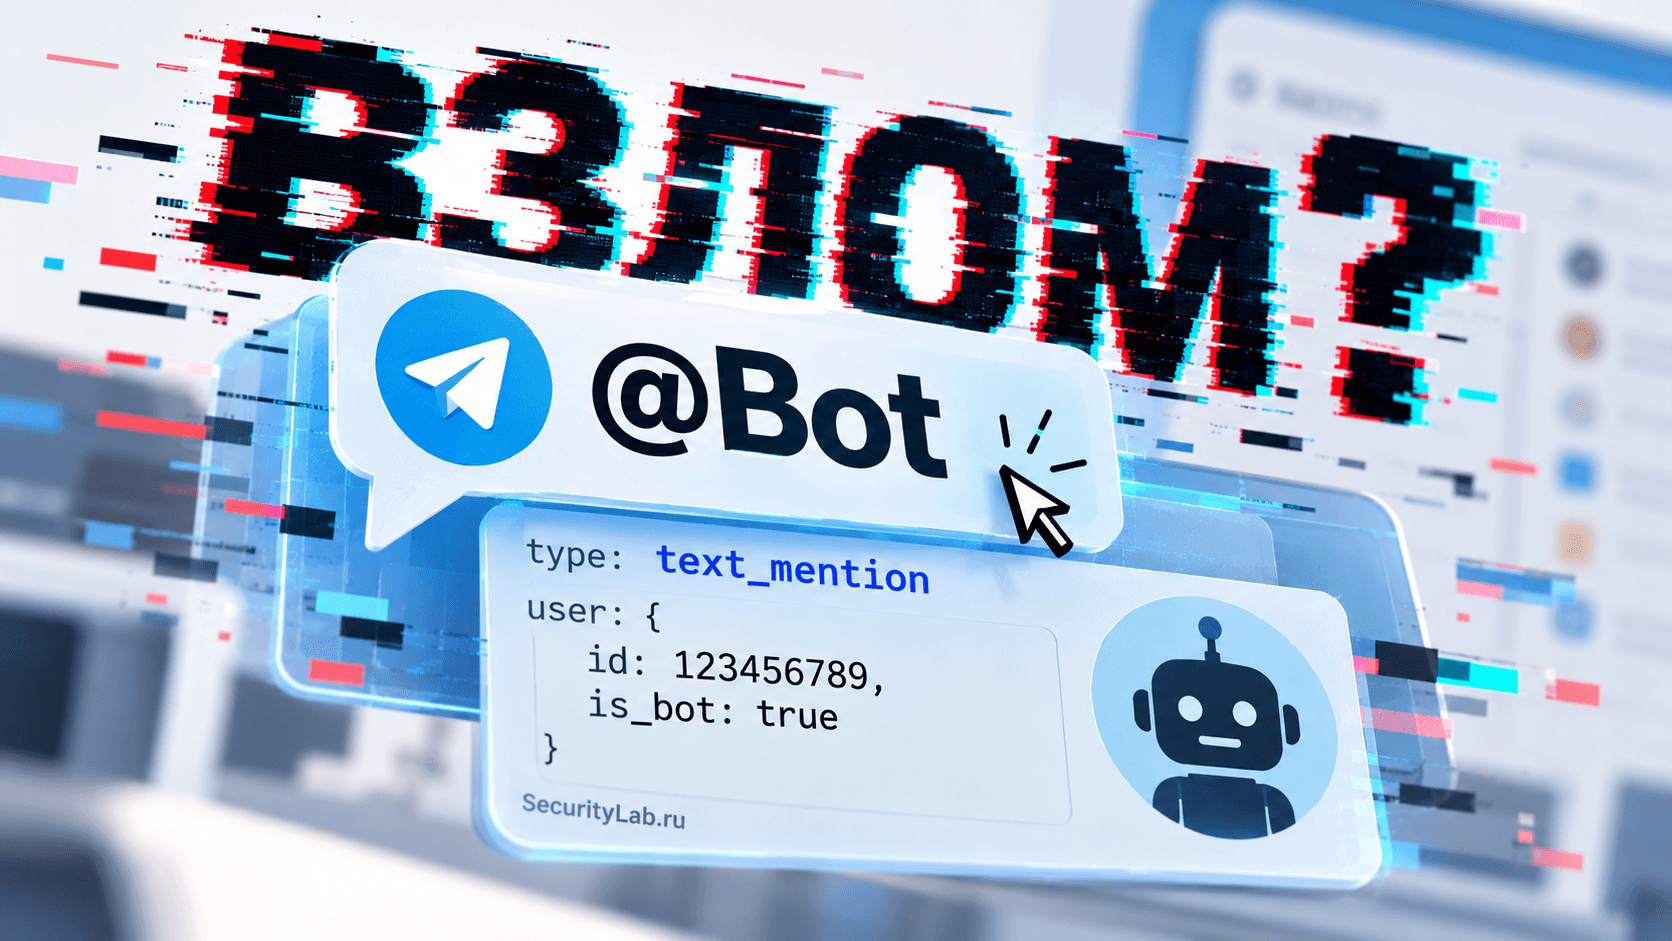
26 октября в Telegram появилась история о захвате короткого адреса @Bot. Автор обвинил неизвестного в подмене данных. Но скриншот, который должен был подтвердить взлом, рассказывает совсем другое.
На техническом уровне Telegram различает два типа упоминаний. Обычный @username маркируется как mention — сервер автоматически формирует такие ссылки. Тип text_mention устроен иначе: он связывает любой текст с конкретным пользователем или ботом через числовой ID. На скриншоте внутри text_mention указан user с числовым идентификатором и параметром is_bot: true, но самого поля username там нет.
Эта схема позволяет сделать кликабельной произвольную надпись и привязать её к нужному аккаунту. Текст может выглядеть как @Bot, хотя настоящее имя связанного бота совсем другое или вообще отсутствует. Один скриншот показывает подмену отображаемого упоминания, но не доказывает, что реальный адрес @Bot на самом деле захвачен.
Разница существенна. Настоящий юзернейм Telegram участвует в поиске, влияет на ссылки типа t.me/bot и используется в упоминаниях. Чтобы доказать захват @Bot, понадобилось бы показать профиль с этим именем, рабочую ссылку на подконтрольный аккаунт или техническое описание серверной ошибки. Таких доказательств в публичном доступе нет.
Имена ботов, создаваемые через BotFather, содержат 5–32 символа и оканчиваются на bot. Telegram иногда допускает исключения для старых служебных аккаунтов, поэтому одна только коротина адреса не свидетельствует об уязвимости. Суть в типе сущности text_mention.
Исходное сообщение утверждает, что предполагаемый взломщик годами находил уязвимости и собирал данные пользователей чуть ли не с основания мессенджера. Но в публикации отсутствуют имя исследователя, ссылки на прошлые отчёты, описание новой уязвимости или воспроизводимый пример атаки. Независимые подтверждения такой истории найти не удалось.
Фраза про «итоги вайбкодинга» остаётся только предположением. Вайбкодинг — это разработка с опорой на генеративный ИИ и слабым контролем за качеством, но опубликованные материалы не связывают ошибку Telegram с ИИ. Без исходного кода, полного техического отчёта или комментария самого Telegram причину установить невозможно.
На данный момент громкое заявление о взломе Telegram опережает имеющиеся доказательства. Скриншот показывает, что можно сделать кликабельный текст @Bot, привязав его к другому боту. Такая неоднозначность может использоваться для имитации чужого имени и социальной инженерии, но реального захвата адреса @Bot это не подтверждает.