Северокорейская группировка Konni развернула новую шпионскую кампанию против украинских организаций. Приманкой служили документы о переговорах по завершению конфликта, резюме исследователей и материалы о глобальном продовольственном кризисе. Аналитики SOCRadar обозначили операцию как Operation Conflict Compass и со средней степенью уверенности связали её с Konni. Орудием атаки стал вредонос VelvetCake, загружающий дополнительные функции с командного сервера после заражения.
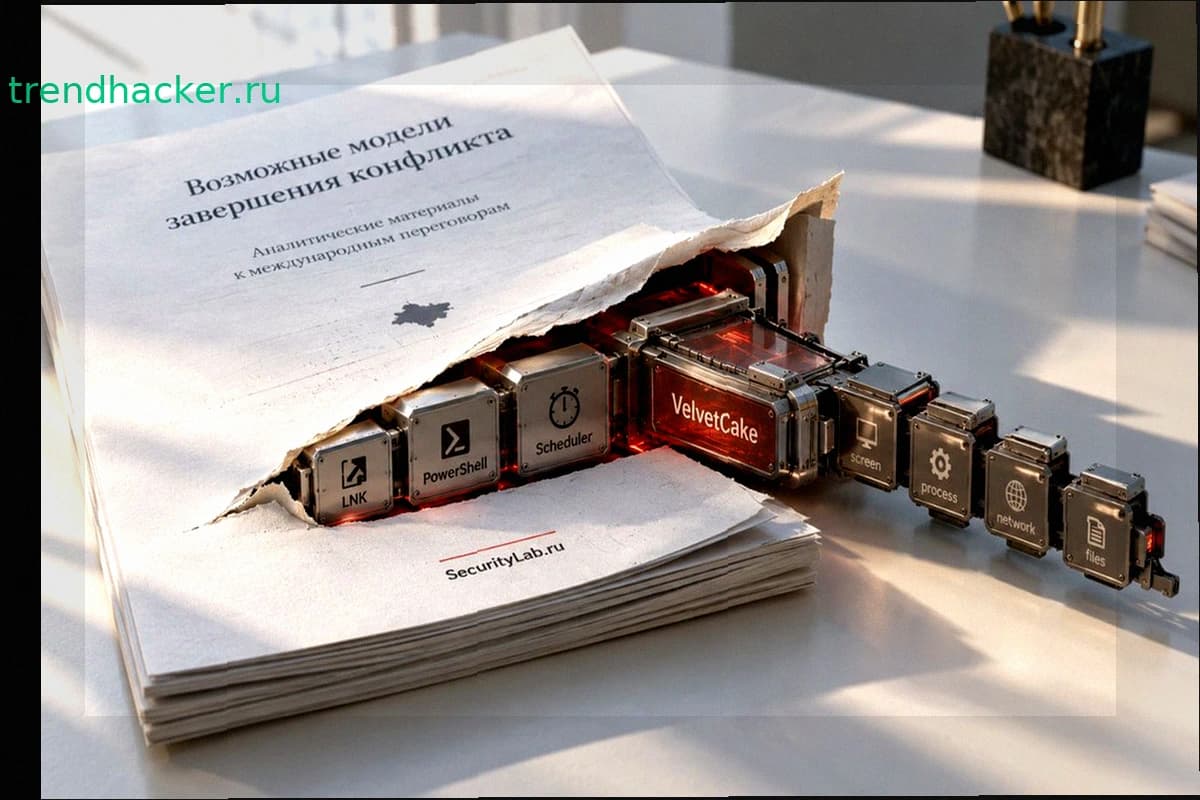
Атака начинается с фишингового письма, содержащего ZIP-архив. Внутри лежит LNK-файл, выглядящий как PDF. Ярлыки Windows запускают команды при двойном щелчке, поэтому открытие «документа» фактически вызывает PowerShell и начинает загрузку вредоноса.
Исследователи нашли несколько версий приманок. Одни имитировали материалы о мирном урегулировании российско-украинского конфликта, другие выдавали себя за резюме украинского социолога, третьи обсуждали рост мировых цен на зерно из-за ситуации в Ормузском проливе и российского экспорта. Выбор тематики указывает на интерес к аналитикам, дипломатам, НКО и специалистам в области международных отношений.
После клика по LNK-файлу скрипт обращается к GitHub и загружает два компонента в AppData. Файл update1.vbs создаёт в планировщике Windows задачу OneDriveUpdateScheduler. Компонент update2.ps1 на PowerShell запускает VelvetCake. Планировщик вызывает вредонос каждую минуту, позволяя операторам постоянно передавать ему новые команды.
VelvetCake отличается от типичных многофункциональных троянов скромным набором встроенных возможностей. Он подключается к удалённому серверу через TCP, получает список доступных PowerShell-сценариев, загружает нужные модули, выполняет команды и отправляет результаты назад. После работы вредонос удаляет загруженные скрипты и созданные файлы. Логика работает на сервере, поэтому функции меняются без переустановки основного компонента.
Один из найденных модулей собирал информацию об установленном защитном ПО, конфигурации Windows, сетевых параметрах, активных процессах, недавно открытых файлах и подключённых дисках. Скрипт снимал экран, сохранял данные во временные файлы, отправлял их на сервер через HTTP POST и удалял локальные копии после передачи.
Ту же цепочку заражения обнаружили внутри модифицированного инсталлятора Zoom. Он содержал оригинальный установщик вместе с вредоносными компонентами. Точный способ распространения неясен, но вероятна рассылка ссылки под предлогом приглашения на онлайн-встречу. В других случаях PowerShell загружал код прямо с командного сервера и выполнял его в памяти, оставляя минимум следов на диске.
Связь Operation Conflict Compass с Konni подтверждается несколькими признаками: выбор украинских целей, характерная цепочка LNK–VBScript–PowerShell, использование планировщика задач для сохранения, похожие адреса командной инфраструктуры и типичное для северокорейских групп применение бесплатного хостинга. Метки времени в GitHub-репозитории указывали на смещение UTC+9 и активность в рабочие часы корейского часового пояса. Один лишь часовой пояс не доказывает происхождение операторов, поэтому время рассматривается в совокупности с другими данными.
Konni, известная также как TA406 и Opal Sleet, проводит разведку с 2014 года. В 2025 году группа уже атаковала Украину похожими методами, используя политически актуальные приманки, архивы, LNK-ярлыки, PowerShell и VBScript. В 2023 году исследователи фиксировали вредоносные LNK в операциях Konni против целей в Южной Корее. Новая кампания сохраняет привычный способ доставки, но добавляет VelvetCake и более гибкую систему загрузки дополнительных инструментов.
VelvetCake позволяет операторам не загружать весь арсенал на компьютер жертвы сразу. Командный сервер отправляет отдельные PowerShell-модули под конкретную задачу, получает результат и удаляет временные файлы. Такая архитектура упрощает изменение функций во время операции и снижает количество постоянных компонентов в заражённой системе.