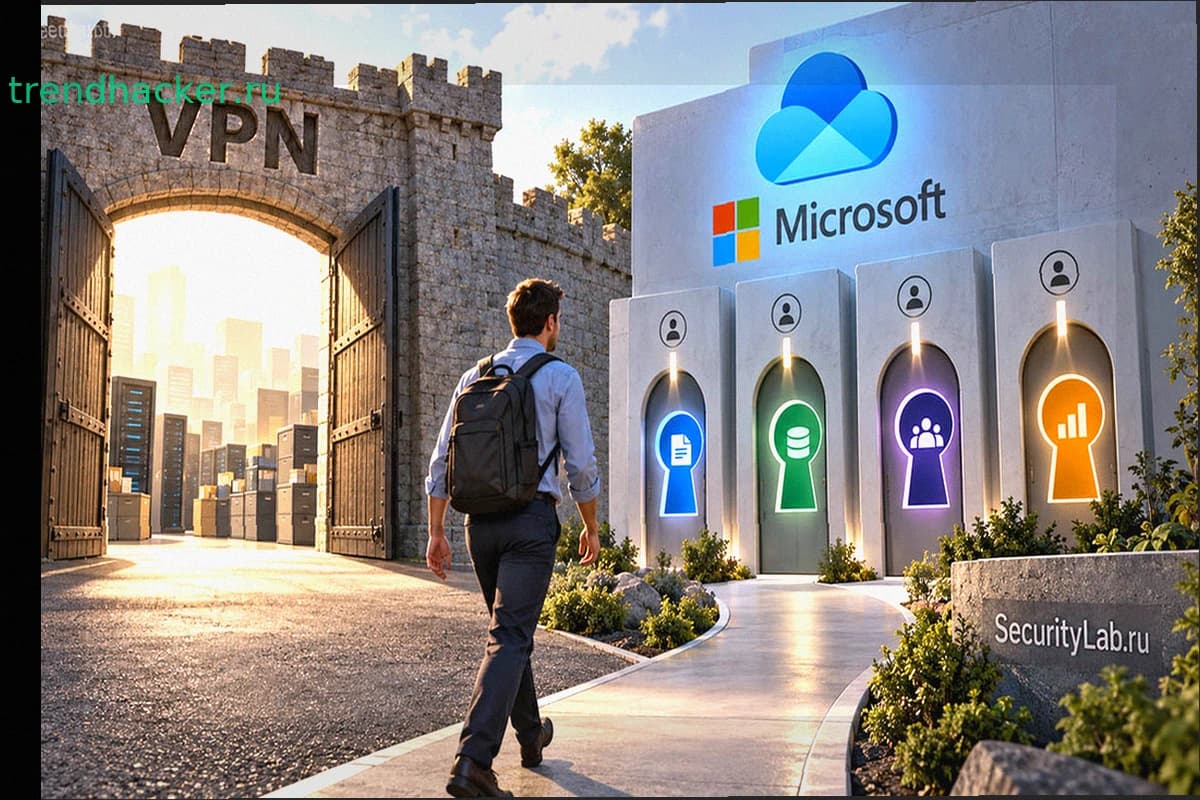
Корпоративный VPN работает как всепропускной билет: сотрудник авторизуется один раз и получает доступ к целому сегменту сети. Microsoft предлагает другой путь — выдавать права на конкретные приложения в зависимости от того, кто пользователь, в каком состоянии его устройство и какие установлены правила доступа.
В классическом VPN доверие огромное. Человек вошел в туннель — и перед ним открывается большой куст ресурсов. Microsoft Entra Private Access работает точнее: пользователя подключают к одному приложению, и больше ничего не видно. Это подход Zero Trust Network Access, где простое нахождение «внутри корпоративной сети» не даёт никакого доверия.
Microsoft видит проблемы и в инфраструктуре: VPN-шлюзы потребляют ресурсы, их нужно отслеживать, управлять пропускной способностью. Добавляются риски split tunneling, когда часть трафика проходит мимо корпоративного туннеля. Отдельная беда — компрометация учётных данных, фишинг и повторные попытки обхода многофакторной аутентификации.
Переход начинается с описи: какие приложения, файловые хранилища и сервисы сейчас доступны через VPN, кто их использует, с каких устройств, насколько критичны. Затем выбирают первый пилотный ресурс и настраивают условный доступ, MFA и проверки здоровья устройства.
На компьютеры сотрудников ставят клиент Global Secure Access, который направляет трафик через инфраструктуру Microsoft. В офисе разворачивают коннекторы Private Network Connectors — они связывают облако с закрытыми приложениями. Внутренние ресурсы не нужно открывать в интернет или принимать входящие соединения.
Для первого этапа есть режим Quick Access: позволяет перенести целые блоки IP-адресов и доменов, сохраняя привычное поведение VPN. Телеметрия показывает, что на самом деле используется, и помогает перейти к точечным правилам. Это снижает риск сломать какую-нибудь скрытую зависимость между приложениями.
После перехода доступ привязывают к пользователю, группе, приложению и состоянию устройства. К критичным ресурсам подключают только после выполнения всех условий, остальная сеть становится недоступна. Если злоумышленник скомпрометирует одну учётную запись, он сможет сделать меньше — боковое перемещение по внутренним системам затруднено.
Сами VPN-шлюзы — заметная мишень. Они стоят на границе сети и принимают соединения извне. Check Point VPN недавно пережила уязвимость, которая позволяла удалённо выполнять код без учётных данных. Microsoft не говорит, что VPN в целом опасен, но настаивает на сокращении доверия и площади, которую может захватить злоумышленник.
Отключать VPN сразу не стоит. Microsoft советует запустить новую схему на небольшой группе, проверить аутентификацию, скорость, работу приложений и сценарии отказа, потом расширять. Старые подключения выводят из эксплуатации по мере того, как каждый ресурс подтверждает стабильность.
Суть не в замене одного туннеля на другой. Entra Private Access переносит контроль с сетевого периметра на идентичность и конкретный ресурс — сотрудник получает только то, что нужно для работы. Для организаций с множеством старых приложений переход всё равно остаётся отдельным проектом, требующим точной карты зависимостей.