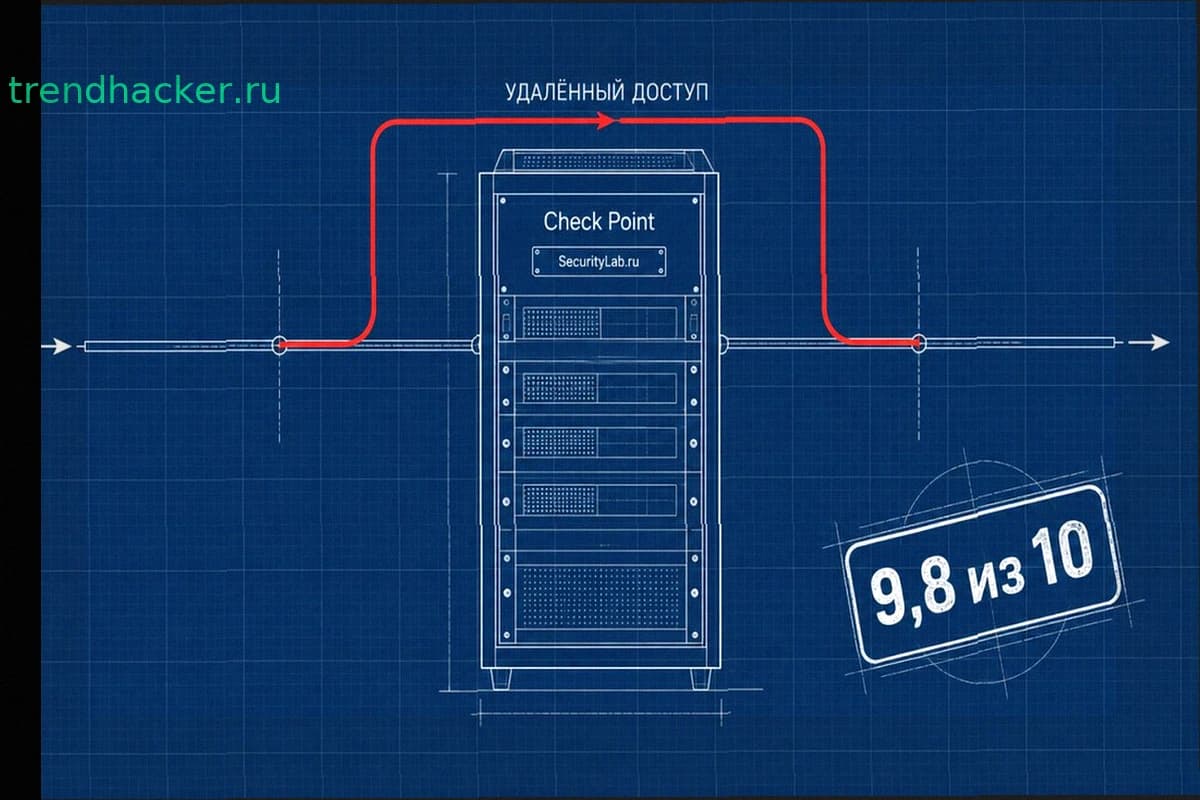
Check Point выпустила исправление для zero-day CVE-2026-93616. Уязвимость в веб-службе Management Server позволяла запустить произвольный код на сервере управления без учётной записи и пароля. Оценка по шкале CVSS составила 9,8 балла, и уязвимость уже применялась в реальных атаках.
Проблема возникла из комбинации двух ошибок: обхода ограничений каталогов и загрузки файлов. Обход directory traversal позволял атакующему выйти за пределы разрешённого каталога и разместить произвольный скрипт. Также можно было загрузить произвольный Java-класс.
Затронуты Security Management Server, Multi-Domain Security Management Server, Log Server, Multi-Domain Log Server и SmartEvent. Сервер управления критичен для инфраструктуры, так как через него администраторы настраивают политики защиты, управляют брандмауэрами и собирают журналы событий.
Уязвимы R82.20 без нового патча, R82.10 с Jumbo Hotfix Take 44 и ниже, R82 с Take 126 и ниже, R81.20 с Take 166 и ниже, R81.10 с Take 190 и ниже. Версии R80 и ниже больше не поддерживаются.
Check Point выпустила Security Hotfix Take 1 для R82.20, Jumbo Hotfix Take 45 для R82.10, Take 127 для R82, Take 170 для R81.20, Take 192 для R81.10. Две недели назад компания закрыла две другие критические уязвимости удалённого выполнения кода с той же оценкой 9,8 балла в VPN-шлюзах.
До установки обновления рекомендуется ограничить доступ к TCP-порту 19009 только доверенными адресами. Нужно проверить системы на признаки компрометации, изучив журналы событий с 23 июля 2026 года — именно тогда Check Point выявила первые попытки эксплуатации.
Check Point зафиксировала несколько целевых атак с использованием zero-day. Имена жертв, инфраструктура злоумышленников и детали их действий после проникновения не раскрыты.
CISA добавила уязвимость в реестр Known Exploited Vulnerabilities 22 сентября и установила для федеральных ведомств США срок исправления до 25 сентября. Это подтверждает, что речь идёт не о теоретической возможности, а об активной эксплуатации.
В июле серверы управления Check Point уже подвергались атаке через CVE-2026-16232, которая позволяла получить административный доступ через служебный токен приложения, если сервер был открыт в интернете.
В июне устранена CVE-2026-50751 — уязвимость, позволявшая обойти аутентификацию в Remote Access VPN. Один из инцидентов показал связь с инфраструктурой партнёров группировки Qilin, занимающейся вымогательством.
Подобное происходило в 2024 году с CVE-2024-24919. Через уязвимые Check Point-шлюзы злоумышленники могли похищать данные Active Directory и развивать атаку внутри корпоративной сети.