Утечки персональных данных становятся дороже. DDX Fitness и «Орион Телеком» — только последние примеры. Штрафы за подобные инциденты начинаются с 3 млн рублей и достигают 20 млн в зависимости от объёма украденных данных. При повторном нарушении штраф может составить до 3% годового оборота компании.
Защита персональных данных начинается с организации правильного процесса их обработки. Закон 152-ФЗ требует создания системы организационных и технических мер, а Роскомнадзор настаивает на документировании всех этапов работы с данными.
Как построить систему защиты
Организационная система защиты должна отталкиваться от реальных процессов обработки персональных данных в компании. Это означает, что нужно отобразить все операции с данными в соответствующих документах: политиках, регламентах, соглашениях, договорах поручений.
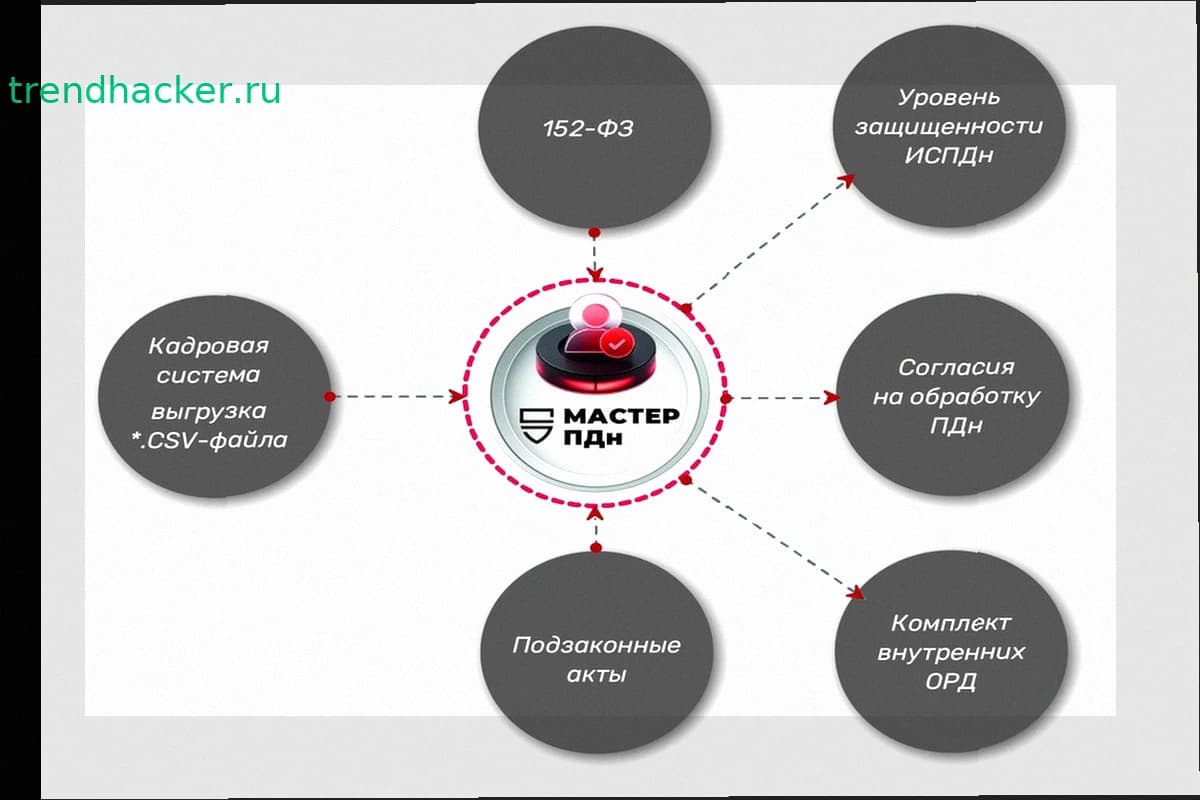
Готовая к утверждению документация должна включать перечень обрабатываемых данных, определение уровней защиты информационных систем, назначение ответственных сотрудников, реестр допущенных к обработке лиц. Правильно составленный документооборот позволяет пройти проверку регулятора без замечаний.
Традиционный подход к созданию такой документации требует месяцы работы. Современные решения сокращают время подготовки в десять раз благодаря автоматизации: система самостоятельно формирует номенклатуру согласий для каждого сотрудника, генерирует договоры, создаёт согласованный комплект внутренних документов.
Универсальность и безопасность
Инструменты защиты персональных данных должны работать независимо от того, какую систему кадрового учёта использует компания. Это позволяет внедрить автоматизацию в любой организации, независимо от текущего ПО.
Локальное (не облачное) хранилище минимизирует риск утечки информации о самой системе защиты. Программа функционирует на серверах компании, данные не передаются третьим лицам.
Экономический расчёт
Годовая подписка на решение обойдётся примерно в 150 тысяч рублей. Это в сотни раз дешевле штрафов, которые реально грозят компании при утечке данных или игнорировании требований законодательства.
Мировая практика показывает, что регуляторы не колеблются в применении крупных штрафов. Летом 2024 года южнокорейская PIPC оштрафовала Coupang на 409 млн долларов за утечку данных 33 млн клиентов — сумма сопоставима с годовой операционной прибылью компании. Хотя Роскомнадзор пока не назначал штрафы в процентах от оборота, такие полномочия у него есть.
Проверка регулятора становится всё более вероятным сценарием. Стоит начать подготовку заранее, пока требование о документировании защиты персональных данных остаётся формальностью, а не поводом для санкций.