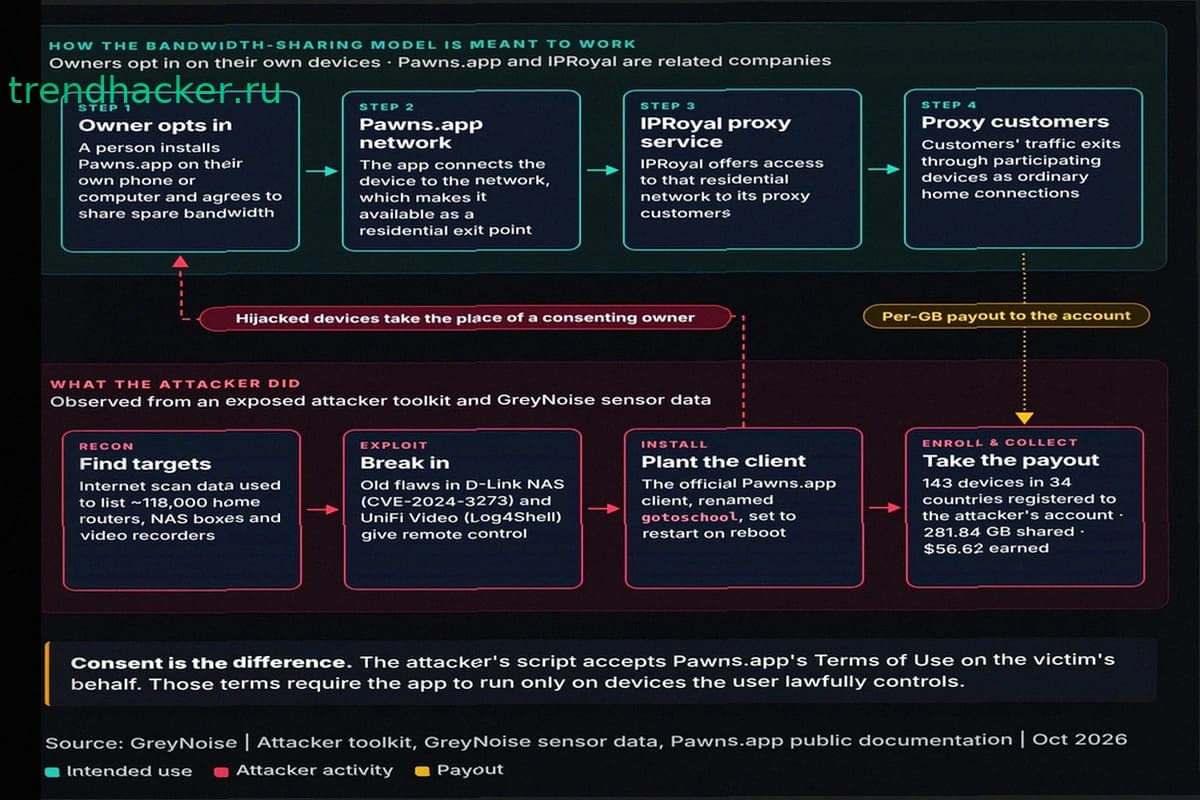
GreyNoise выявили кампанию взломов, в которой преступники внедряют на чужие сетевые устройства приложение Pawns.app. Сервис позволяет зарабатывать, предоставляя свой интернет-канал для передачи чужого трафика. Злоумышленники устанавливают его без ведома владельцев и присваивают заработки. Аналитики обнаружили минимум 143 скомпрометированных устройства в 34 странах.
Pawns.app используется легально, но спрос на резидентные IP-адреса (обычные домашние и офисные каналы) привлекает мошенников. Приложение при установке на чужое устройство скрывается от владельца и начинает генерировать доход преступнику.
Преступники применяли известные уязвимости: CVE-2024-3272 и CVE-2024-3273 в D-Link ShareCenter NAS, CVE-2021-44228 в Ubiquiti UniFi Video NVR, CVE-2025-31324 в SAP NetWeaver Visual Composer. Также атаковались видеорегистраторы Hikvision и Dahua, но конкретные уязвимости не раскрыты.
Чтобы сохранить доступ, хакеры на части систем настраивали SSH-ключи для аутентификации — резервный вход в случае обнаружения взлома.
Исследователи предупреждают: даже легальные сервисы резидентных прокси могут пропускать сомнительный трафик, если не контролируют клиентов должным образом. IP-адрес владельца может попасть в чёрные списки, и владелец окажется связан с чужими незаконными действиями.
Рекомендации: устанавливайте обновления для NAS, видеорегистраторов и других устройств с доступом из интернета, используйте надёжные пароли, правильно конфигурируйте сетевые параметры и ограничивайте внешний доступ.