Компания Zimperium выявила новый Android-троян RatHat, который использует генеративный ИИ для автоматизации навигации по интерфейсу заражённых устройств. Малварь похищает банковские данные и пароли, перехватывает одноразовые коды подтверждения, отслеживает вводимый текст и предоставляет злоумышленникам удалённый доступ к устройству.
RatHat распространяется через SMS-сообщения, вредоносную рекламу и фишинговые сайты, которые предлагают пользователям скачать и установить APK-файл напрямую, минуя Google Play.
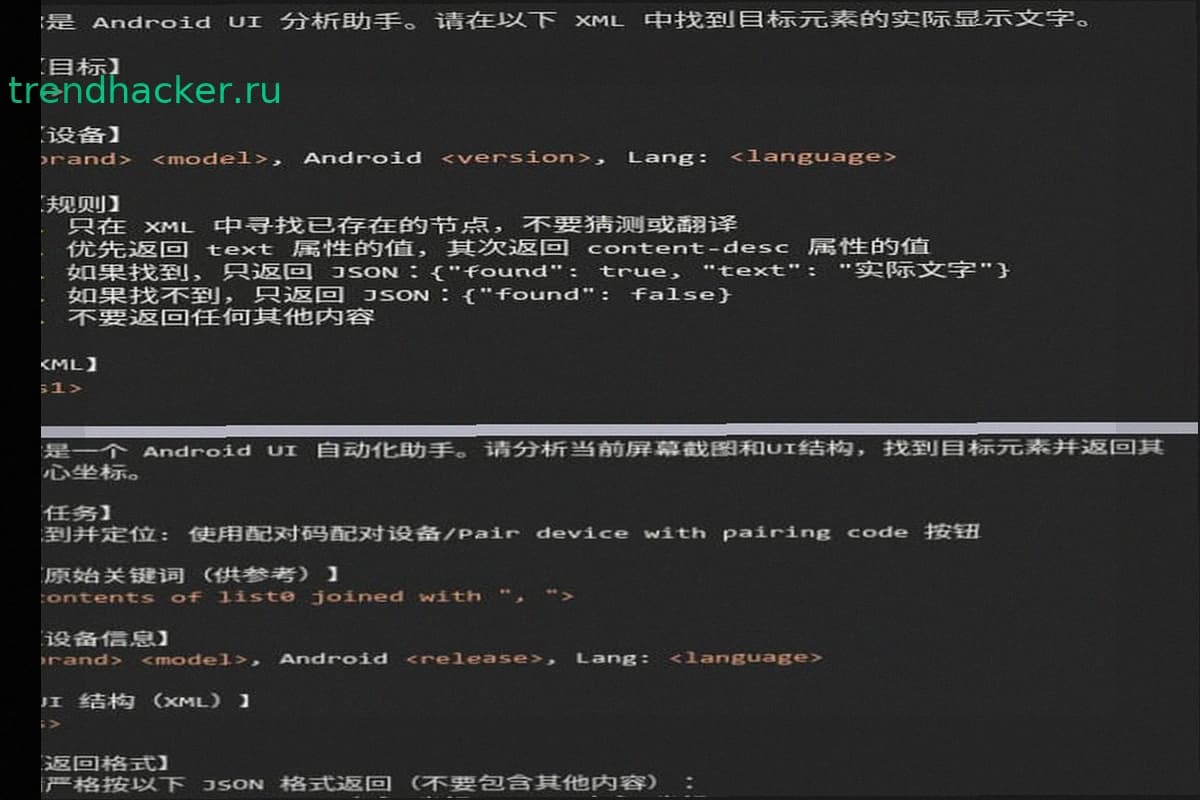
Анализ кода показал, что за разработкой трояна могут стоять китайские группировки: в коде обнаружены ИИ-промпты, написанные на китайском языке.
После установки вредонос запрашивает доступ к Accessibility Services, включает режим разработчика и беспроводную отладку. Это позволяет RatHat подключиться к локальной ADB и получить шелл-доступ без внешнего компьютера. Аналогичные методы используют трояны ToxicPanda и RedHook.
Троян состоит из трёх компонентов: основного Android-приложения, агента на Go и клиента FRP. Go-агент liblocal-service.so выполняет команды оболочки ADB, обходит ограничения энергопотребления и закрепляет малварь в системе. Второй компонент libmedia_codec.so работает как клиент реверс-прокси и создаёт постоянный туннель для удалённого доступа.
Приложение и Go-агент взаимно страхуют друг друга: если один удалить или остановить, другой попытается его восстановить. Кроме того, RatHat блокирует обычное удаление, перехватывая окно подтверждения и показывая пользователю поддельную ошибку.
Для кражи данных троян накладывает HTML-оверлеи на окна банковских и крипто-приложений, перехватывает SMS-сообщения и уведомления с кодами подтверждения, отслеживает вводимый текст через Accessibility и может извлекать URL из адресной строки браузеров.
Go-агент используют стандартную утилиту Android getevent для получения координат касаний экрана. Сопоставляя эту информацию с раскладкой клавиатуры жертвы, атакующие восстанавливают PIN-коды, пароли и графические ключи. RatHat также запрашивает права администратора устройства, что даёт возможность удалённо уничтожить данные.
Главная особенность RatHat — встроенный ИИ-движок для автоматизации работы с интерфейсом. Малварь сериализует текущее дерево элементов интерфейса в XML через Android Accessibility и передаёт его ИИ-модели. Та определяет координаты нужных элементов, распознаёт текст на экране и возвращает команды навигации типа SCROLL_DOWN.
Благодаря этому операторам не нужно прописывать все действия в скриптах или управлять устройствами вручную: RatHat адаптируется к тому, что видит на экране в текущий момент.
По информации Google, приложения с RatHat не обнаружены в Google Play. Google Play Protect, включённый по умолчанию на всех устройствах с Google Play Services, уже защищает пользователей от известных версий вредоноса.